2026年最新|生成AIのセキュリティリスクとは?具体的な対策と企業で安全に使うポイント
生成AIを業務で利用する際は、利便性だけでなく、情報漏洩や誤情報、権限管理などのセキュリティ面もあわせて検討する必要があります。
とくに、機密情報の入力、著作権をめぐる扱い、ハルシネーションによる誤回答、シャドウAIのような統制外利用は、代表的な論点です。
さらに、従来のセキュリティ対策を実施していても、生成AIならではのリスクまでは十分にカバーできない場合があります。
この記事では、生成AIのセキュリティの基本から、起こりやすいリスク、企業が取るべき対策、社内ガイドラインの考え方、個人利用時の注意点までを実務目線で整理します。
「何が危険なのか」を曖昧なままにせず、どこをルール化し、何を運用で補うべきかを把握したい方は、順番に確認していきましょう。
生成AIのセキュリティとは
生成AIのセキュリティとは、AIそのものへの不正アクセス対策だけを指すものではありません。
実際には、入力する情報、AIが生成する出力、利用する従業員の行動、連携する社内データ、運用ルールまで含めて安全に管理する考え方です。
従来から行われてきたネットワーク防御、端末管理、アクセス制御などの対策は、生成AIを利用する環境でも引き続き重要です。
一方で生成AIは、利用者が自然文で指示し、その内容に応じて外部サービスや社内データとつながることがあるため、従来よりも人の判断や運用ルールの影響を受けやすい特徴があります。
たとえば、社員が業務効率化のつもりで顧客情報や未公開資料を入力してしまえば、それ自体が大きなリスクになりえます。
また、AIの出力結果を十分に確認せず社外公開すれば、誤情報や権利侵害につながる可能性もあるでしょう。
生成AIのセキュリティは、ツールの性能だけでなく、入力・出力・権限・ルール・監視を一体で考えることが重要です。
生成AIで起こりやすい主なセキュリティリスク
生成AIの利用で問題になりやすいリスクは複数あります。
まず全体像を押さえたうえで、自社に関係が深いものから優先的に対策すると進めやすくなります。
- 機密情報・個人情報の漏洩
- 著作権・利用規約違反
- ハルシネーションによる誤情報の利用
- 悪意ある利用による攻撃や不正行為の補助
- プロンプトインジェクション
- シャドウAIによる統制外利用
- 生成コードやスクリプトの安全性不足
以下では、実務でとくに問題になりやすいリスクを順に見ていきます。
機密情報・個人情報の漏洩
もっとも代表的なのが、入力データを通じた情報漏洩です。
社員が議事録、契約書、顧客情報、ソースコード、未公開の事業計画などを外部の生成AIサービスへ入力すると、その情報はサービス提供者のシステムへ送信されます。
入力データの保存期間やモデル改善への利用条件、管理機能などはサービス・プラン・契約・設定によって異なるため、利用するサービスのデータ取扱条件を確認したうえで、「何を入力してよいか」を社内で定めることが重要です。
情報漏洩が起こる仕組みや入力時の具体的な対策は、生成AIによる情報漏洩の原因と対策で詳しく整理しています。
著作権・利用規約違反
生成AIで作成した文章、画像、コードを利用する際は、著作権などの権利関係や、利用するサービスの規約を確認する必要があります。
生成物が既存の著作物と類似する可能性もあるため、社外向け資料、広告、Web掲載物、プログラムへの組み込みなどでは、用途に応じた確認フローを設けておくと安全です。
ハルシネーションによる誤情報の利用
生成AIは、もっともらしい誤回答を出すことがあります。
ハルシネーションは情報漏洩や不正アクセスとは性質が異なりますが、生成AIを業務利用するうえで管理すべきリスクの一つです。
誤った法務情報、誤解を招く対外説明、誤った設定手順、存在しない仕様をもとにした判断は、事故や損失につながるためです。
悪意ある利用による攻撃や不正行為の補助
生成AIは、フィッシングメール文面の作成、不審なスクリプトの下書き、ソーシャルエンジニアリングの補助などに悪用される可能性があります。
自社が攻撃者になるわけではなくても、従業員が不用意に危険な出力を実行したり、外部から生成AIを経由した攻撃を受けたりする場面には注意が必要です。
プロンプトインジェクション
プロンプトインジェクションとは、AIに対する本来の指示を上書きしたり、意図しない動作へ誘導したりする攻撃のことです。
とくに外部Web情報やアップロード文書を参照する仕組みでは、埋め込まれた悪意ある指示にAIが影響される可能性があります。
たとえば、外部サイト上の隠しテキストやPDF内の命令文を読み込んだAIが、内部ルールを無視した応答を返すケースが論点になります。
社内文書検索や外部情報参照を行う構成では、単純なチャット利用以上に注意が必要です。
シャドウAIによる統制外利用
会社が正式に許可・管理していないAIツールを、従業員が業務で利用する状態は「シャドウAI」と呼ばれます。
便利さを優先して無料ツールへ機密情報を入力したり、ログ管理のない環境で重要な業務を進めたりすると、管理部門が実態を把握できません。
管理部門から利用状況が見えにくくなるため、問題の把握や対応が難しくなる可能性があります。
生成コードやスクリプトの安全性不足
生成AIが出力したコードは、すぐに使えるように見えても安全とは限りません。
生成コードには、脆弱な実装、不適切な認証・権限設定、秘密情報のハードコードなどが含まれる可能性があります。
開発現場でAIを使う場合は、そのまま本番環境へ適用せず、コードレビュー、セキュリティテスト、依存関係の確認など、通常の開発プロセスに沿って検証することが重要です。
なぜ生成AIは従来のセキュリティ対策だけでは不十分なのか
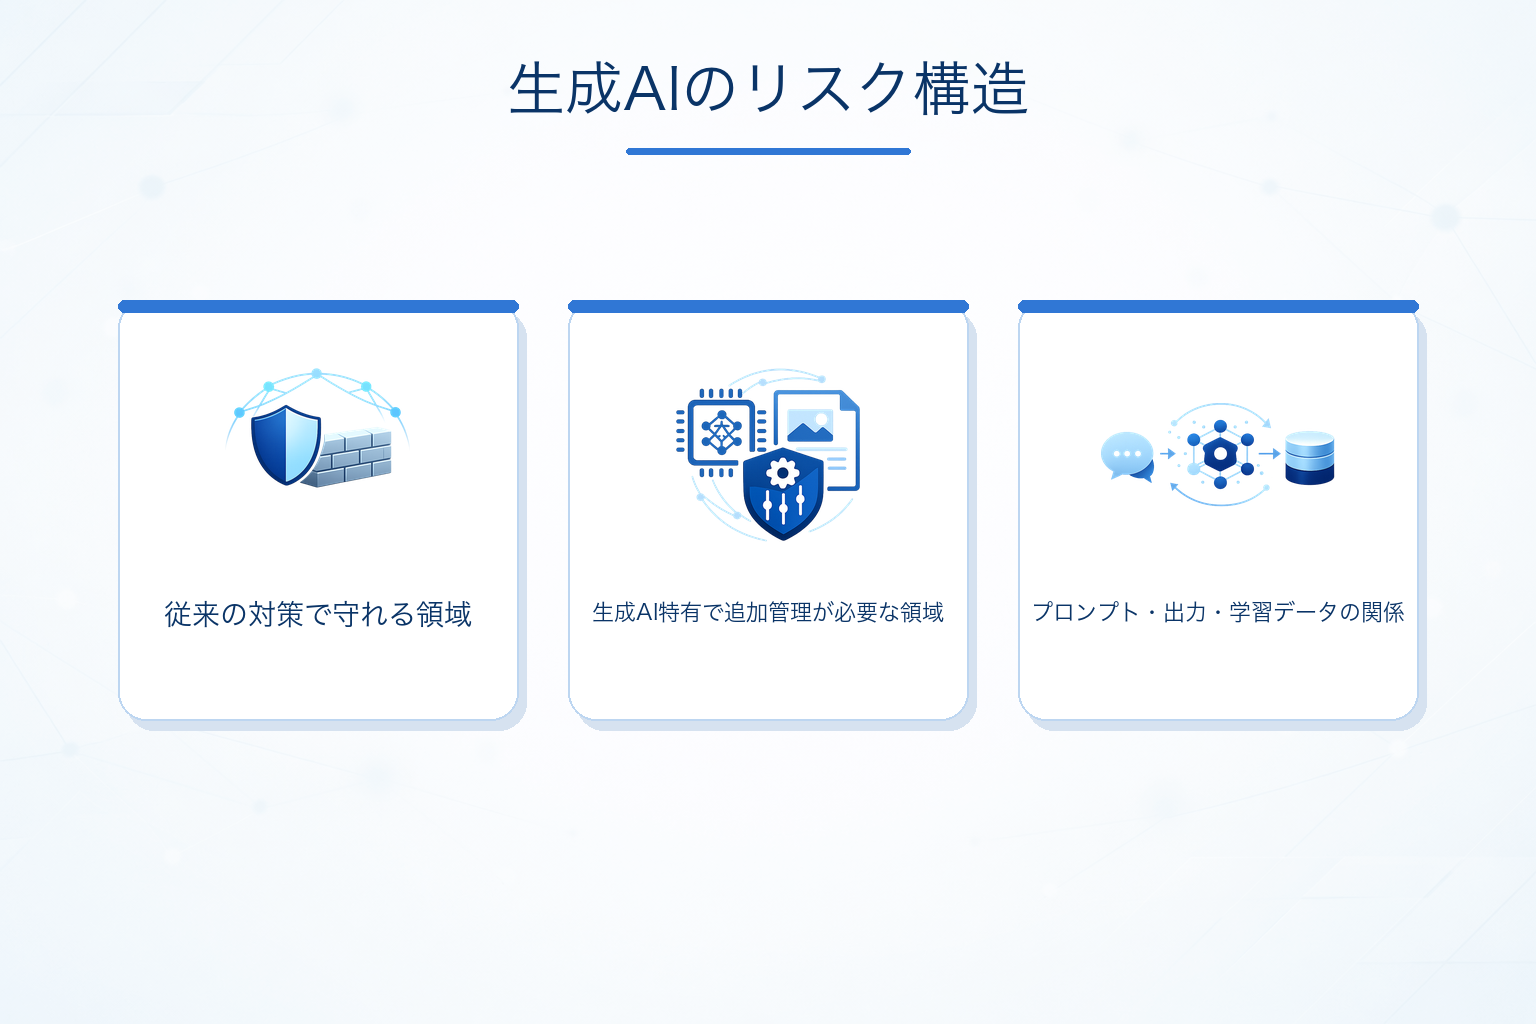
従来のセキュリティ対策が不要になるわけではありません。
ただし、それだけでは生成AI特有のリスクを十分に抑えきれない場面があります。
第一に、生成AIでは利用者の自然文入力そのものがリスクの入口になります。
ファイル添付や不正アクセスのような明確な攻撃でなくても、社員が日常業務の中で機密情報を貼り付けるだけで問題が起こりうるため、境界防御だけでは防げません。
第二に、出力内容の妥当性や権利面は、従来のアクセス制御だけでは判断できません。
AIが出した回答が誤っているか、著作権上問題がないか、公開してよいかは、人のレビューや業務ルールが必要です。
第三に、生成AIは外部サービス、社内文書、検索機能、API連携などと結びつきやすく、データの流れが複雑になりがちです。
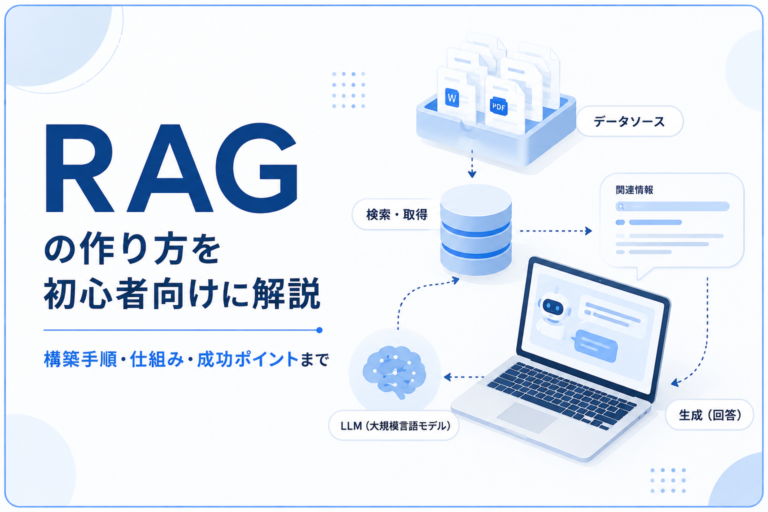
とくにRAGを使って社内情報を参照させる場合は、参照範囲や権限設計を誤ると、権限外の情報へ回答が及ぶリスクも出てきます。
社内文書を安全に活用したい場合は、RAGの導入方法もあわせて確認しておくと整理しやすくなります。
第四に、利用実態が現場主導で広がりやすい点も見逃せません。
シャドウITと同様に、シャドウAIでは管理部門が利用状況や入力データ、利用サービスを把握しにくくなるため、許可するツールと利用範囲を明確にしておく必要があります。
生成AI対策では、技術的防御に加えて、入力制御・出力確認・利用ルール・ログ監視・教育を組み合わせることが重要です。
企業が取り組むべき生成AIのセキュリティ対策
企業で生成AIを安全に使うには、単発の注意喚起だけでは不十分です。
制度、技術、運用、教育を組み合わせた継続的な対策が必要になります。
1. 利用ガイドラインを整備する
まず着手したいのが、社内ルールの明文化です。
禁止事項が曖昧なままだと、現場は自己判断で使い始めてしまいます。
そのため、利用目的、対象業務、入力可能な情報、承認が必要なケースを整理した生成AIガイドラインを整備することが出発点になります。
2. 利用可能なツールと入力禁止情報を明確にする
どのツールを使ってよいかを決めずに運用すると、シャドウAIが広がりやすくなります。
あわせて、個人情報、顧客情報、未公開資料、認証情報、秘密情報などをどの条件で扱えるのか、あるいは入力を禁止するのかを具体的に定義することが重要です。
情報区分と利用するサービスの契約・設定を組み合わせてルール化すると、現場で判断しやすくなります。個人データを扱う場合は、個人情報保護法上の利用目的や、サービス提供者によるデータの取扱条件も確認する必要があります。
3. 権限管理と認証を整える
SSO、多要素認証、部門別のアクセス制御などを組み合わせると、利用者の把握と権限の適正化を進めやすくなります。
とくに社内文書検索やRAGを組み合わせる場合は、元データ側の閲覧権限とAI側の参照権限がずれていないかを確認しましょう。
4. ログ取得と利用監視を行う
誰が、いつ、どのツールを使い、どのような操作をしたかを追える状態にしておくと、誤用や不正利用の発見につながります。
監査ログ、利用状況の可視化、禁止ワード検知、個人情報検知などの機能があると、運用ルールを実際の統制につなげやすくなります。
5. 従業員教育を継続する
悪意ある攻撃への対策だけでなく、従業員による意図しない誤用を減らすための教育も必要です。
「どの情報を入力できるか」「どの出力を人が確認すべきか」といった判断基準を、実際の業務に近いケースを使って共有すると運用へ落とし込みやすくなります。
6. 定期的にリスク評価を見直す
生成AIの機能や利用範囲は変わりやすいため、一度決めた対策を固定化しすぎると実態に合わなくなることがあります。
新機能の追加、対象部門の拡大、外部連携の増加などに応じて、ルールと技術対策を見直す運用が重要です。
また、導入時には「便利かどうか」だけでなく、どのデータを扱うのかを先に整理することが大切です。
公開情報だけを使うのか、顧客情報や社内機密も扱うのかで、選ぶべき構成は大きく変わります。
全体の進め方を整理したい場合は、生成AIの導入方法も参考になります。
データの外部送信範囲を限定したい企業では、要件に応じて閉域環境、オンプレミス、ローカルLLMなどを比較する方法もあります。
ただし、こうした構成を選べば自動的に安全になるわけではありません。認証・権限管理、ログ、脆弱性対応、モデルや基盤の運用など別の管理も必要になるため、データフローとセキュリティ要件を整理したうえで判断しましょう。
利用ガイドラインで決めるべき項目
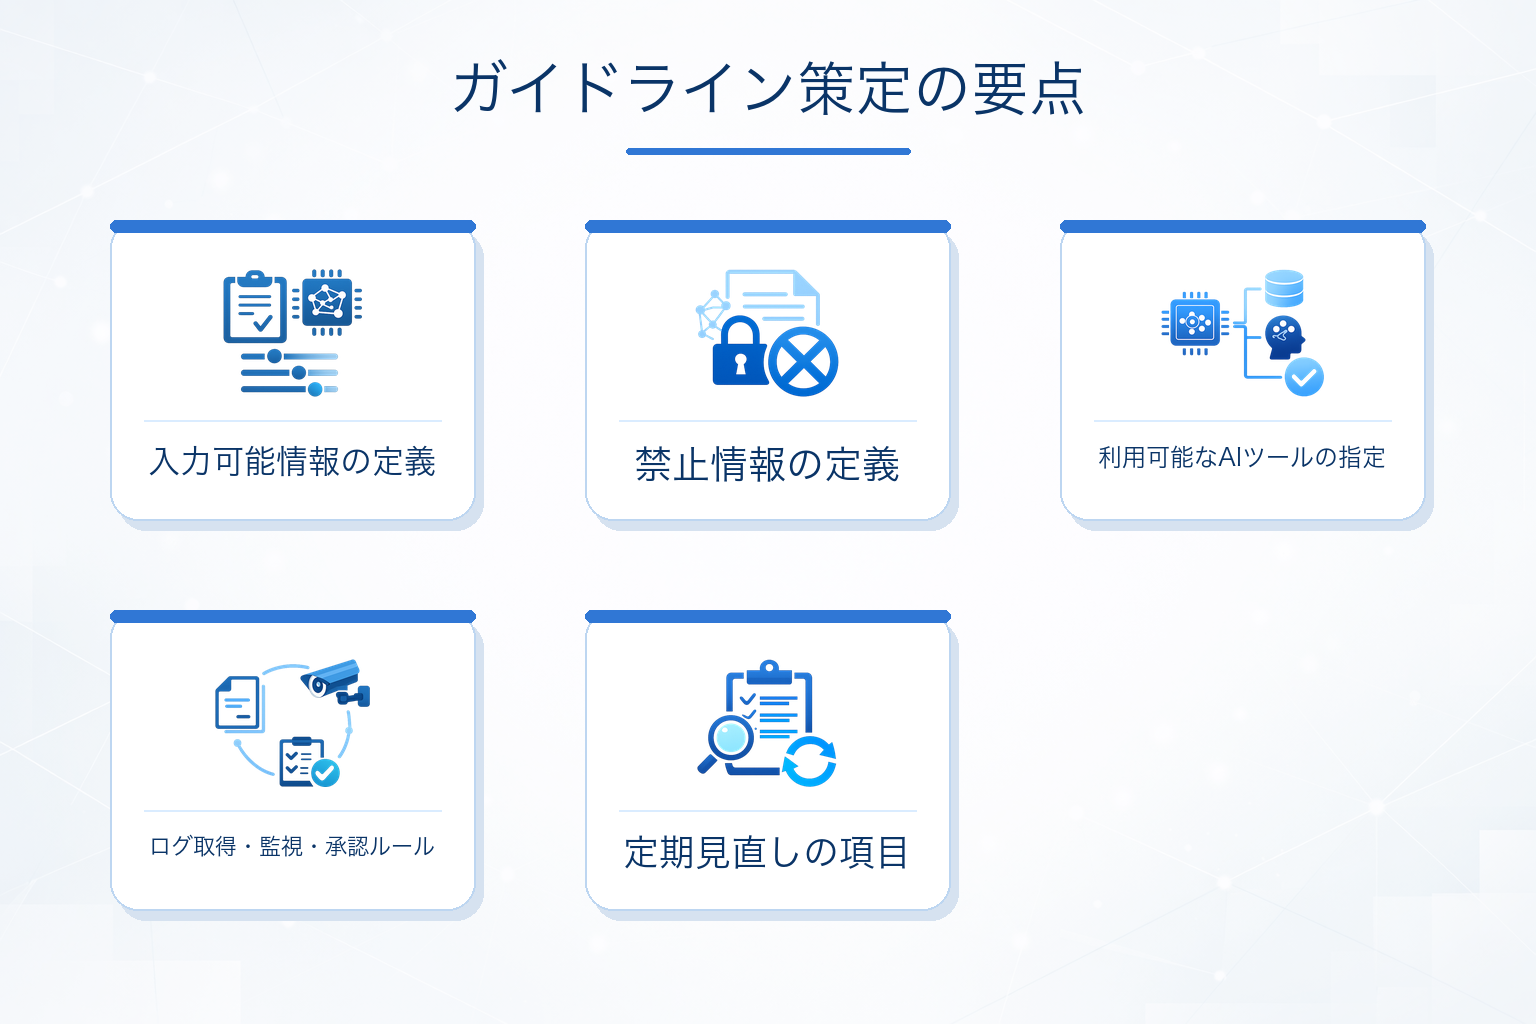
生成AIのガイドラインは、単に「気をつけて使いましょう」と書くだけでは機能しません。
現場が迷わず判断できる粒度で、許可と禁止を分けて定義することが重要です。
以下のような項目は、少なくとも検討しておきたいところです。
- 利用目的と対象業務の範囲
- 利用可能なAIツール・サービスの指定
- 入力可能な情報と入力禁止情報の定義
- 社外公開前の確認ルール
- コード生成・文書生成・画像生成ごとの利用条件
- 承認が必要な利用ケース
- ログ取得、保存期間、監視方法
- 違反時の報告フロー
- 定期見直しの担当部門と更新頻度
とくに重要なのは、入力禁止情報の定義です。
顧客情報、個人情報、契約書、未公開財務情報、認証情報、秘密情報などについて、入力可否や必要な承認、利用できる環境を明確にしておくことが重要です。
また、「利用可能なツール」を指定することも重要です。
同じ生成AIでも、データの保存条件やモデル改善への利用条件、管理機能、ログの扱いは、サービス・プラン・契約・設定によって異なります。
禁止情報を決めるだけでなく、使ってよいツールを明示してシャドウAIを減らすことが大切です。
さらに、AI生成物の扱いも決めておくべきです。
たとえば、社外向け文章は人のレビューを行う、法務・広報・開発など高リスク領域では二重確認を行う、といったルールが考えられます。
ガイドラインは一度作って終わりではありません。
新しい機能追加や利用部門の拡大に応じて、定期的に見直す運用が重要です。
従業員教育と運用ルールのポイント
生成AIの安全な利用には、悪意ある攻撃への対策だけでなく、従業員による意図しない誤用を減らすための教育も必要です。
現場が日常業務でどう判断すべきかを、社内ルールとあわせて共有しましょう。
教育では、抽象的な注意事項だけでなく、実際の業務を想定した具体例を示す方法があります。
たとえば「顧客名簿を要約のために貼り付けてよいか」「AIが作った営業メールをそのまま送ってよいか」「社内マニュアルを外部AIにアップロードしてよいか」といったケースベースで学ぶと、現場で再現しやすくなります。
運用ルールとしては、次のような観点を押さえると実務に落とし込みやすくなります。
- 入力前に機密区分を確認する
- 個人情報や認証情報などは、社内ルールと利用環境を確認して扱う
- 生成結果は人が確認する
- 社外公開前には権利面と事実確認を行う
- 業務で使うツールは会社指定のものに限定する
- 不審な出力や誤動作は報告する
また、開発部門や情報システム部門では、一般社員向けとは別に追加教育が必要になることもあります。
コード生成、API連携、外部データ接続、社内ナレッジ検索の構築では、より高度なリスク判断が求められるためです。
社内文書を生成AIと連携させる場合は、検索対象や閲覧権限の設計が重要です。
こうした論点は社内RAGの設計でも共通しており、情報の見せ方を誤ると利便性より先にリスクが表面化します。
教育は単発の研修で終わらせず、ツール更新時やルール改定時に繰り返すことが大切です。
定着のためには、eラーニング、利用前チェックリスト、FAQ、相談窓口の整備も有効でしょう。
法人向けプランや管理機能を確認する観点
生成AIの導入では、管理機能の有無が重要な判断材料になります。
ここではサービス比較ではなく、導入判断の観点として何を確認すべきかを整理します。
まず見たいのは、データの扱いです。
入力・出力データがモデル改善に利用されるか、どの程度保存されるか、保持期間を設定できるかなどを確認します。これらの条件はサービスやプラン、契約によって異なります。
データ所在地に要件がある場合は、保存場所だけでなく、処理場所や対象となる機能・データの範囲も公式情報や契約条件で確認しましょう。
次に、管理者向け機能の範囲も重要です。
たとえば、以下のような機能が実務ではよく確認されます。
- SSO連携
- 多要素認証
- 権限管理
- 監査ログ
- IP制限
- 禁止ワード設定
- 個人情報検知
- 利用状況の可視化
これらが標準機能なのか、追加オプションなのかでも運用負荷は変わります。
とくに全社展開を想定するなら、管理者が利用実態を把握できるかどうかは大きな違いになります。
また、閉域構成やオンプレミス構成を選ぶ場合は、ライセンスだけでなく、画面、ログイン、権限、記録の仕組みをどこまで作り込むかでも運用負荷が変わります。
導入判断では、保存条件、学習利用の有無、ログ機能、権限管理、外部連携時の制御方法まで確認することが重要です。
個人で生成AIを安全に使うための注意点
個人利用でも、入力する情報や生成結果の扱いには注意が必要です。
利用規約やプライバシー設定を確認し、第三者の情報や勤務先の機密情報を不用意に入力しないことが基本になります。
- 第三者の個人情報や勤務先の機密情報を不用意に入力しない
- サービスの利用規約と保存条件を確認する
- 生成結果をうのみにしない
- 公開前に事実確認と権利確認を行う
- 生成コードは実行前に内容を確認する
- 怪しい指示や不自然な出力には注意する
他人の個人情報、勤務先の機密情報、認証情報などを扱う場合は、サービスのデータ取扱条件や所属先のルール、法令上の要件を確認する必要があります。必要性のない情報は入力せず、用途に応じて匿名化・マスキングなども検討しましょう。
また、ブログ、SNS、動画台本、イラスト、プログラムなどに生成AIを使う場合は、公開前の確認が欠かせません。
誤情報の拡散や著作権トラブルは、個人発信でも十分に起こりえます。
コード生成を使う場合も同様です。
動いたから安全とは限らないため、ライブラリ、権限設定、外部通信、秘密情報の扱いを自分で確認する必要があります。
よくある質問
Q.1 生成AIではどのようなセキュリティリスクに注意すべきですか?
情報漏洩、プロンプトインジェクション、シャドウAI、生成結果の誤り、生成コードの脆弱性、権限設定の不備など、利用方法によって複数のリスクがあります。まず扱うデータと利用目的を整理し、自社に関係するリスクを洗い出したうえで対策を決めることが重要です。
Q.2 生成AIが作成したコードは安全ですか?
安全とは限りません。生成コードには脆弱な実装や不適切な認証・入力検証などが含まれる可能性があります。実運用で使う場合は、コードレビューやセキュリティテスト、依存関係の確認など、通常の開発プロセスに沿って検証しましょう。
Q.3 生成AIが機密情報を漏洩させる可能性はありますか?
利用方法によっては情報漏洩につながる可能性があります。外部サービスへの機密情報の入力、共有設定のミス、社内データ連携時の権限設計などが主な論点です。利用するサービスのデータ取扱条件を確認し、情報区分、権限管理、共有範囲、ログなどを組み合わせて管理する必要があります。
Q.4 企業はどのように生成AIのリスクを軽減すべきですか?
ガイドライン整備、利用可能ツールの指定、権限管理、ログ取得、従業員教育を組み合わせるのが基本です。技術対策だけでなく、現場が迷わず判断できるルールと、違反や誤用を早めに見つける運用設計が重要になります。
Q.5 生成AIでは従来のセキュリティ対策に何を追加すべきですか?
ネットワーク防御、端末管理、認証、アクセス制御などの既存対策に加えて、生成AIへ入力できる情報のルール、出力の確認、利用可能なAIサービスの指定、AI連携時の権限設計、ログ・監視などを検討します。従来対策を置き換えるのではなく、生成AI特有のデータフローと利用方法に合わせて補完する考え方が重要です。
生成AIを安全に活用するための体制を整えよう
生成AIのセキュリティで重要なのは、便利さだけを基準に導入しないことです。
どの情報を扱い、誰が使い、どこまで自動化するのかを整理しないまま利用範囲を広げると、情報漏洩や誤用を防ぐための統制が追いつかなくなる可能性があります。
また、生成AIの安全性は一つの機能だけで決まるものではありません。
入力制御、出力確認、権限管理、ログ監視、教育、ガイドライン整備など、必要な対策の組み合わせは利用目的によって変わります。
導入や運用の検討では、入力してよい情報の範囲、学習利用や保存の条件、権限管理と監査ログの有無、社外公開前の確認フローをとくに確認しておきたいところです。
まずは、自社で生成AIを使いたい業務を洗い出し、扱うデータの機密性に応じて利用ルールを決めましょう。
そのうえで、自社のリスクや管理体制に応じて、PoC、部門単位の利用、全社展開など適切な導入範囲を検討しましょう。
もし自社だけで要件整理や運用設計を進めるのが難しい場合は、生成AIの導入支援やセキュリティ設計に詳しい専門家へ相談するのも一つの方法です。
とくに、機密データの取り扱い、RAG構成、閉域環境、監査ログ設計などが関わる場合は、初期段階で整理しておくことで後戻りを減らしやすくなるでしょう。
エラビサキでは、生成AI導入支援会社の対応領域・提供形態・実績などを整理し、自社の条件から発注先候補を比較できるデータベースを構築していきます。