【生成AIと個人情報保護法の論点整理】入力可否・第三者提供・越境移転・社内対応まで解説
生成AIを業務で使う際には、避けて通れないのが「個人情報を入力してよいのか」という論点です。
顧客対応の要約、社内文書の整理、問い合わせ分析など、便利な使い方は多い一方で、入力した情報が個人情報保護法上どのように評価されるのかは、利用するサービスや契約形態によって変わります。
とくに実務では、「生成AIに入れると第三者提供になるのか」「本人同意は必要か」「海外のAIサービスを使う場合はどう考えるべきか」といった疑問が生じやすいところです。
さらに、個人情報だけでなく、営業秘密や機密情報まで含めて扱う場合は、法務・情報セキュリティ・現場運用を分けずに整理する必要があります。
この記事では、生成AIと個人情報保護法の関係を整理したうえで、第三者提供、委託、実務上「クラウド例外」と呼ばれることがある整理、越境移転、社内ガイドライン、ログ管理まで、実務で判断しやすい形で解説します。
生成AIと個人情報保護法の関係とは
生成AIと個人情報保護法の関係を考えるときは、まず「生成AIを使うこと自体」が直ちに違法になるわけではない、という前提を押さえておきたいところです。
問題になるのは、どのような情報を、どのサービスに、どの条件で入力・送信するのかです。
たとえば、個人名、メールアドレス、顧客対応履歴、社員情報などを生成AIへ入力する場合、それが個人情報や個人データに当たるのか、利用目的の範囲内か、第三者提供に該当するのか、といった整理が必要になります。
また、事業者向けプランやAPIのように、学習利用の制限や管理者機能が用意されているサービスもあれば、保持設定や管理機能がプラン・設定により異なるため、利用条件の確認がより重要になるサービスもあります。
そのため、生成AI利用時の法対応は、単に「AIだから危ない」と考えるのではなく、生成AI個人情報の論点として、データの性質、契約条件、運用ルールを合わせて判断することが重要です。
加えて、個人情報保護法だけ見ていれば足りるわけでもありません。
営業秘密、不正競争防止法、秘密保持契約、社内規程、委託先管理、安全管理措置なども関係するため、法務と現場運用を切り離さずに考える必要があるでしょう。
生成AIに個人情報を入力する際の主な論点
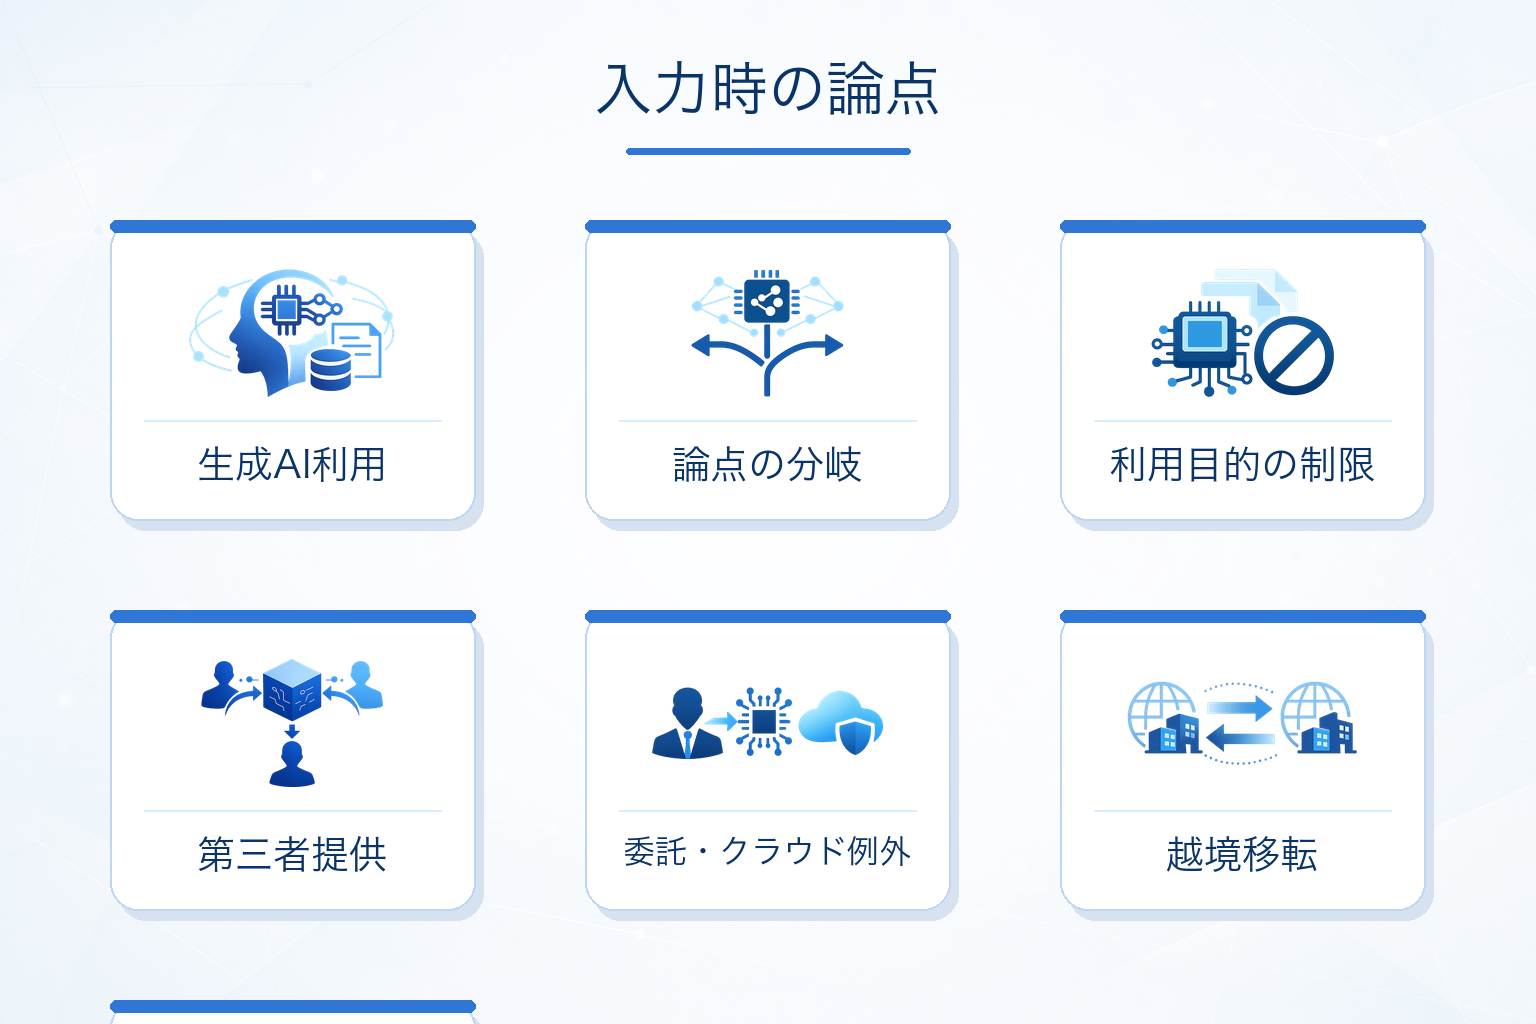
生成AIに個人情報を入力する際は、単に「個人情報だから不可」と一律に決めるのではなく、複数の論点を順に確認することが大切です。
実務でとくに確認したい主な論点は、次のとおりです。
- 入力する情報が個人情報・個人データに当たるか
- 自社が特定・公表している利用目的の範囲内か
- 生成AI事業者への送信が第三者提供に当たるか
- 委託として整理できるか
- 実務上「クラウド例外」と呼ばれることがある整理を参照できる余地があるか
- 海外事業者や海外サーバー利用に伴う越境移転対応が必要か
- 学習利用や二次利用が行われない契約条件になっているか
- 営業秘密や機密情報の入力が別のリスクを生まないか
まず見るべきは、入力対象の情報です。
氏名や連絡先だけでなく、問い合わせ内容、取引履歴、評価情報、社内人事情報なども、文脈によっては個人情報または個人データに当たります。
たとえば、顧客対応履歴に「○月○日にA社の山田氏へ返金対応した」とあれば、氏名を消しても取引先名や日付、案件内容の組み合わせから個人を特定できる場合があります。
次に重要なのが利用目的です。
既に取得している個人情報を生成AIで要約・分類・分析させる場合、その利用が当初の利用目的の範囲内かどうかを確認する必要があります。
さらに難しいのが、生成AI事業者の位置づけです。
単なるシステム利用として委託に整理できるのか、それとも第三者提供や外国第三者提供に当たるのかで、対応は変わります。
この段階で、利用規約、DPA、データ保持方針、学習利用の有無、サーバー所在国などを契約面から確認しておくことが重要です。
安全管理措置の観点も外せません。
アクセス制御、ログ保存、権限設定、入力制限などの運用が不十分だと、法的整理以前に生成AI情報漏洩のリスクを高めてしまいます。
第三者提供に該当するかどうかの考え方
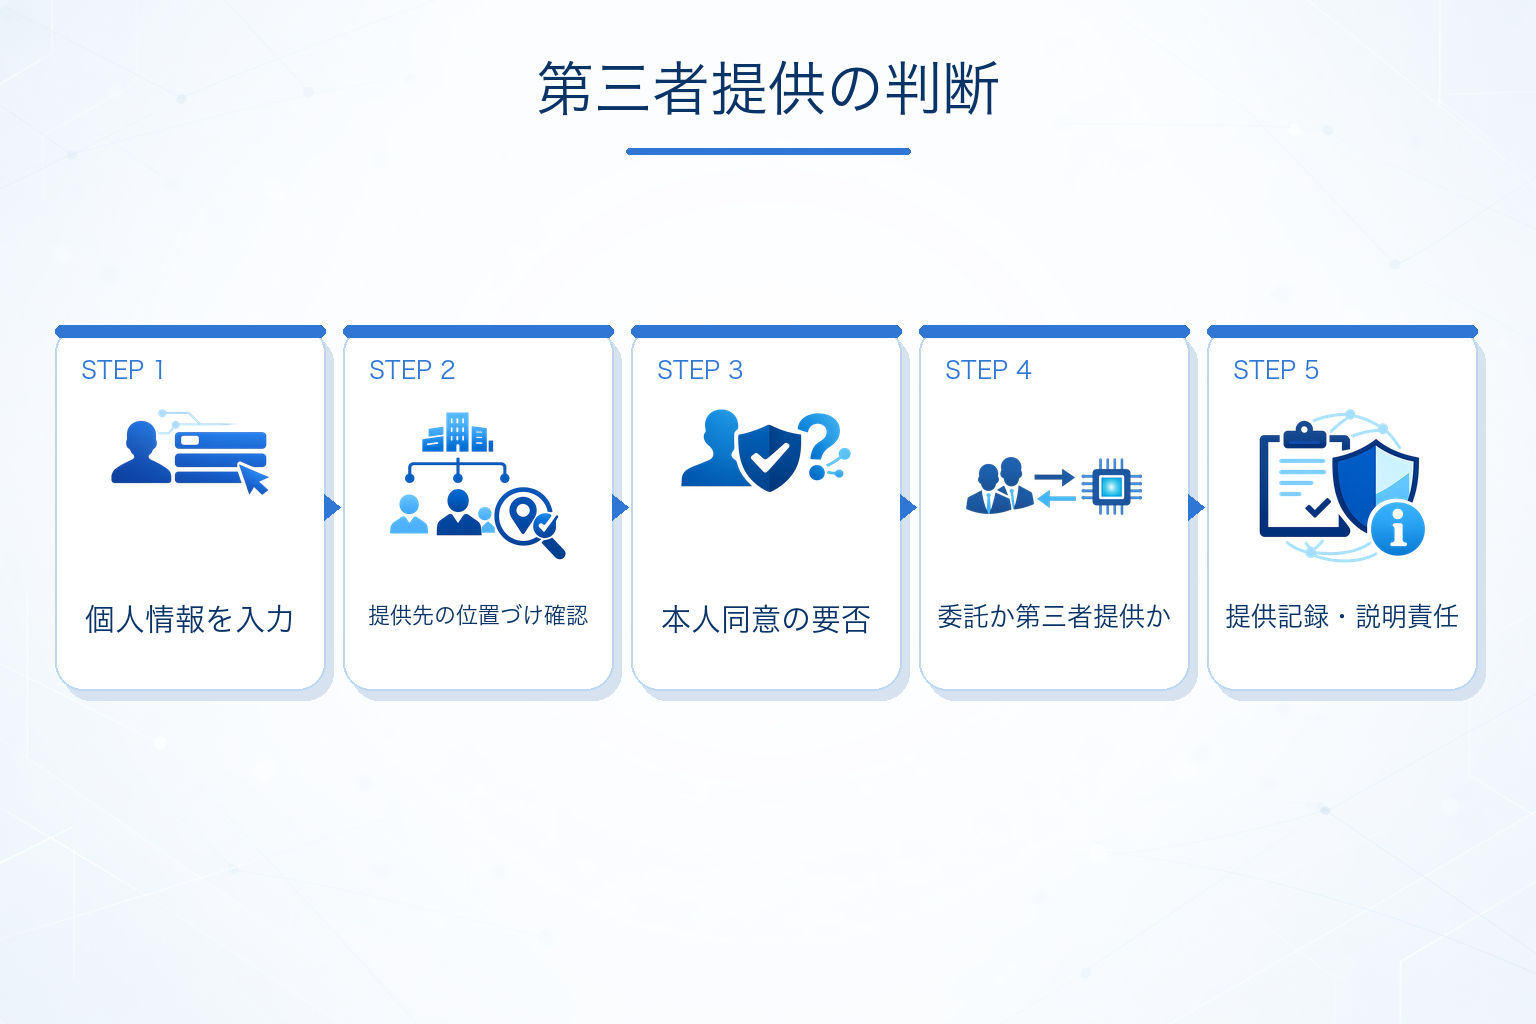
生成AIに個人情報を入力すると、常に第三者提供になると考えるのは正確ではありません。
一方で、常に委託として処理できるとも限らないため、サービスの実態に即した確認が必要です。
判断の出発点は、生成AI事業者がその個人データをどのような立場で取り扱うのか、という点にあります。
もし自社の指示に基づいて処理するだけで、目的外利用や独自利用をしないのであれば、委託として整理できる余地があります。
反対に、事業者側が自らの目的でデータを利用する、学習に使う、他サービス改善に転用するなどの構造であれば、第三者提供に近づきます。
重要なのは、名称ではなく実態で判断することです。
契約書や利用規約に「委託」「プロセッサ」などの表現があっても、それだけで第三者提供性が消えるわけではありません。
たとえば、次の観点を確認しましょう。
- 入力データが応答生成以外の目的で使われるか
- モデル学習や品質改善に利用されるか
- 保存期間や削除条件が明示されているか
- 自社が処理内容を管理できるか
- 利用規約やDPAで目的外利用が制限されているか
たとえば、社内のFAQ要約をAPI経由で外部AIに処理させる場合でも、送信データが事業者側の学習やサービス改善に使われる設計なら、単純に委託とは言い切れません。
また、本人同意の要否も、第三者提供該当性と密接に関係します。
第三者提供に当たる場合は、原則として本人同意の要否や、外国第三者提供に当たる場合であれば追加の情報提供・同意の整理が問題になります。
一方で、委託として整理できる場合でも、委託先監督や安全管理措置の確認が不要になるわけではありません。
したがって、現場では「AIに入れる前に法務確認」という抽象的な運用ではなく、第三者提供か、委託か、それ以外の整理かを判断するチェック項目を事前に定めておくことが有効です。
委託・実務上「クラウド例外」と呼ばれる整理・越境移転の整理
SaaS型の生成AIや海外事業者のAIサービスを使う場合、実務で悩みやすいのが、委託、実務上「クラウド例外」と呼ばれることがある整理、越境移転をどう整理するかです。
これらは似た話に見えて、確認すべき論点が少しずつ異なります。
まず委託とは、自社の利用目的の達成に必要な範囲で、個人データの取扱いを外部事業者へ任せる整理です。
この場合、本人同意が直ちに必要になるとは限りませんが、委託先に対する必要かつ適切な監督は求められます。
そのため、契約条件、再委託の有無、安全管理措置、データ利用条件を確認する必要があります。
次に、実務上「クラウド例外」と呼ばれることがある整理があります。一般的なクラウドサービス利用に関する議論として参照されることがある一方で、生成AIでは機械学習や目的外利用の可能性があるため、機械的に当てはめるのは危険です。
単なる保管・処理基盤としての利用なのか、事業者が独自の価値を付加しつつデータにアクセス・利用する構造なのかで、評価が変わり得ます。
したがって、「クラウドサービスだから例外でよい」と短絡的に判断しないことが重要です。
さらに海外事業者を使う場合は、越境移転の確認も必要になります。
確認したい事項は次のとおりです。
- データが保存・処理される国や地域
- 外国事業者が個人データを取り扱う法的立場
- 外国第三者提供に該当する可能性
- 本人への情報提供や同意取得の要否
- 基準適合体制や契約上の保護措置
たとえば、国内法人が販売するサービスでも、推論処理やログ保管の基盤が海外にある場合があります。国内サービスに見えるだけで越境移転の論点が消えるわけではありません。
とくに法人向けプランやAPIでは、データ保持や学習利用を制御できる場合があります。
生成AIの利用形態ごとの特徴を整理したい場合は、法務だけでなく生成AI法務の観点で契約・責任分界まで見ておくと判断しやすくなります。
また、海外サービスを導入する場合は、規約やDPAの英語表現を表面的に読むだけでは足りません。
実際にどのデータがどこへ送られ、誰がどの目的で扱うのかまで落とし込んで確認する必要があります。
営業秘密・機密情報を生成AIに入力するリスク
生成AIの利用で見落とされやすいのが、個人情報以外の情報リスクです。
実務では、営業資料、未公開の事業計画、顧客リスト、ソースコード、契約交渉内容など、営業秘密や機密情報にあたる情報を誤って入力してしまうケースが問題になります。
個人情報保護法の適用対象でない情報であっても、安全に扱ってよいとは限りません。
とくに営業秘密は、秘密として管理されていることが重要であり、外部サービスへの入力方法や管理状態によっては、秘密管理性への影響が議論になる可能性があります。
また、NDAで第三者開示が制限されている情報を外部AIへ送信すると、契約違反の問題に発展することもあります。
リスクの典型例は次のとおりです。
- 入力データがサービス改善や学習に利用される
- 社内で誰でも同じAI環境に機密情報を投入できる
- 出力結果に元情報が再構成される
- ログや履歴から機密情報が追跡可能な状態で残る
- 外部共有機能や連携機能により想定外に拡散する
たとえば、提案書のドラフト作成のために未公開の製品ロードマップをそのまま貼り付ける、ソースコードのレビュー目的で顧客専用ロジックを外部AIへ送る、といった使い方は個人情報の有無にかかわらず慎重に扱う必要があります。
さらに、生成AIはハルシネーションを起こすことがあります。
その結果、入力した機密情報を不正確に再構成したり、別の情報と混ぜて出力したりする恐れもあるため、投入時だけでなく出力時の検証も必要です。
この領域は個人情報保護法だけで完結しないため、技術的な安全管理措置も含めて生成AIセキュリティの観点から運用を設計することが重要になります。
実務上は、「個人情報は不可、その他は可」のような単純なルールよりも、機密区分ごとに入力可否を分ける方が運用しやすいでしょう。
社内ガイドラインで定めたい項目
生成AIの個人情報対応では、法解釈だけでなく、現場で守れるルールに落とし込めるかが重要です。
そのため、社内ガイドラインは抽象的な注意喚起ではなく、誰が見ても判断しやすい内容にしておくと運用しやすくなります。
ガイドラインに盛り込みたい主な項目は、次のとおりです。
- 利用を認める生成AIサービスの範囲
- 入力禁止情報の定義
- 入力前の匿名化・マスキングルール
- 利用申請・承認フロー
- 法人プランやAPI利用の条件
- 学習利用設定やデータ保持設定の確認方法
- 出力内容の検証ルール
- ログ管理・保存期間・閲覧権限
- 事故発生時の報告フロー
- 教育・研修・定期見直しの方法
とくに重要なのは、入力禁止情報の線引きです。
要配慮個人情報、未公開の顧客情報、営業秘密、NDA対象情報などを曖昧なままにすると、現場判断がばらつきます。
そこで、「何を入れてはいけないか」だけでなく、「どの条件なら入力できるか」まで具体化すると運用しやすくなります。
たとえば、氏名を置換したテキストのみ可、法人契約かつ学習オフ設定済みの環境のみ可、顧客対応要約は管理者承認後のみ可、といった形です。
また、社内ルールを文書化するだけでは不十分です。
利用者向けの短いチェックリスト、管理者向けの承認基準、法務・情報システム部門向けのレビュー項目まで用意しておくと、実際の運用に乗りやすくなります。
社内ルールの作り方をさらに整理したい場合は、生成AIガイドラインの観点でテンプレート設計や運用方法を確認しておくと役立ちます。
ログ管理・監査・証跡管理のポイント
生成AIを業務利用するなら、入力可否のルールだけでなく、実際にどう使われたかを追える状態にしておくことも重要です。
これは、事故対応のためだけでなく、内部統制や説明責任の観点でも有効です。
実務上よく確認したい管理項目は、次のとおりです。
- 誰が利用したか
- いつ利用したか
- どのサービス・環境を使ったか
- どの部門・用途で使ったか
- 承認済み利用か例外利用か
- 設定変更や権限変更があったか
ただし、ログを残せばそれで安心というわけではありません。
入力内容そのものをどこまで保存するかは、個人情報や機密情報の再蓄積リスクも踏まえて設計する必要があります。
全文ログを残すべき場面もあれば、ハッシュ化、要約保存、メタデータ保存にとどめた方がよい場面もあるでしょう。
監査の観点では、定期的に確認したい事項があります。
- 未承認ツールの利用がないか
- 禁止情報の入力が発生していないか
- 利用目的外の使い方がされていないか
- 学習利用設定や保持設定が変更されていないか
- 退職者や異動者の権限が残っていないか
また、監査ログは保管期間も重要です。
短すぎると事故発生時に追跡できず、長すぎると不要な情報を抱え続けることになります。
法務、情報システム、セキュリティ、現場部門で、保存目的と閲覧権限を明確に決めておくとよいでしょう。
最新の法改正・注意喚起・見直し動向
生成AIと個人情報保護法をめぐる実務は、固定化されたルールだけで判断し続けられる領域ではありません。
技術の進展、サービス仕様の変更、行政の注意喚起、契約実務の変化によって、求められる対応は見直される可能性があります。
とくに注目したいのは、次のような動きです。
- 生成AIサービス各社の利用規約や学習利用方針の変更
- 法人向けプラン・APIにおけるデータ保持条件の更新
- 個人情報保護委員会などによる解釈や注意喚起
- 越境移転や外国第三者提供に関する実務整理の変化
- 社内AI利用に関する監査・ガバナンス要求の見直し
同じサービスでも、個人向けプランと法人向けプランで条件が異なることがあります。
また、以前は学習利用されていた設定が、特定プランでは制限可能になるなど、契約実務の前提が変わることもあります。
そのため、導入時に一度確認して終わりではなく、規約変更、DPA更新、サーバー所在国、管理機能の追加・変更を定期的に見直す運用が重要です。
法令そのものだけでなく、サービス仕様の変更もコンプライアンスに直結すると考えておくと実務判断を誤りにくくなります。
実務で使える判断フロー
生成AIへ情報を入力する前は、次の流れで確認すると整理しやすくなります。
- 入力予定データの内容を特定する
- 個人情報・個人データ・機密情報に当たるか確認する
- 利用目的の範囲内かを確認する
- 利用する生成AIサービスの契約条件を確認する
- 委託・第三者提供・越境移転の整理を行う
- 匿名化・マスキングで代替できないか検討する
- 承認フローに従って利用可否を判断する
- 利用後のログ保存と出力検証を行う
この流れでとくに重要なのは、4番と5番です。
現場では「業務効率化に使えそう」という発想が先行しがちですが、規約やDPAを見ずに利用を始めると、後から法的整理が難しくなります。
また、入力前に匿名化や置換ができるなら、そもそも個人情報を外部へ送らない設計にできる場合があります。
実務で迷ったときは、次の簡易チェックも有効です。
- 氏名・連絡先・IDなど識別要素を含んでいないか
- 顧客や社員を再識別できる文脈が残っていないか
- 利用規約で学習利用や目的外利用が制限されているか
- 海外移転の説明や契約整備が済んでいるか
- 承認を省略してよい類型か
もしこの段階で判断が割れるなら、現場判断で進めるより、法務や情報セキュリティ担当へエスカレーションする方が安全です。
生成AIの活用を止めるためではなく、使える範囲を明確にするための判断フローとして運用しましょう。
よくある質問
Q.1 生成AIに個人情報を入力すると必ず第三者提供になりますか?
必ずしもそうとは限りません。生成AI事業者が自社の指示に従って処理するだけなのか、独自目的で利用するのか、学習に使うのかによって整理が変わります。名称だけで判断せず、利用規約、DPA、データ保持方針、学習利用の有無などを確認し、実態に即して判断することが大切です。
Q.2 本人同意は必ず必要ですか?
これも一律ではありません。委託として整理できる場合と、第三者提供または外国第三者提供に当たる場合では、求められる対応が異なります。本人同意の要否だけでなく、利用目的の範囲、委託先監督、本人への情報提供の必要性まで含めて確認する必要があります。
Q.3 クラウド例外は生成AIでもそのまま使えますか?
機械的に当てはめるのは危険です。実務上「クラウド例外」と呼ばれることがある整理が参照されることはありますが、生成AIでは応答生成、ログ保持、品質改善、学習利用などの論点が加わるため、単にクラウドサービスであるというだけで例外扱いできるとは限りません。事業者がデータをどこまで利用するかを契約面から確認しましょう。
Q.4 委託整理と第三者提供の違いは何ですか?
大まかにいえば、委託は自社の利用目的の達成のために外部へ取扱いを任せる整理であり、第三者提供は相手方が第三者として個人データを受け取る整理です。生成AIでは、事業者が目的外利用しないか、学習に使わないか、自社が十分に管理できるかが重要な判断材料になります。
Q.5 外国のAIサービス事業者に入力する場合はどうなりますか?
海外事業者や海外サーバーを利用する場合、越境移転や外国第三者提供の論点が生じる可能性があります。保存先の国、事業者の法的位置づけ、契約上の保護措置、本人への説明や同意の要否などを確認する必要があります。国内サービスに見えても、処理基盤が国外にあるケースはあるため注意が必要です。
Q.6 社内ではどのような利用ポリシーを作るべきですか?
実務上は、利用を認めるサービスの範囲、入力禁止情報、匿名化・マスキング手順、承認フロー、学習利用設定の確認方法、ログ管理、事故報告フローなどを整理しておくと運用しやすくなります。加えて、現場が迷わないように、具体例付きで入力可否を示すルールにしておくと実効性が高まります。
生成AIの個人情報対応を実務で回せる状態にしよう
生成AIと個人情報保護法の関係は、単に「入力してよいか、だめか」で決められるものではありません。
大切なのは、入力する情報の性質、利用目的、契約条件、運用体制をセットで確認し、自社として説明できる判断にすることです。
実務でとくに確認したいのは、利用目的との整合性、委託か第三者提供かの整理、越境移転の有無、学習利用・保持設定、ログ管理と承認フローです。
まずは、自社で使っている生成AIサービスを棚卸しし、どの情報を、どの目的で、どの条件下なら入力できるのかを整理してみましょう。
必要に応じて、匿名化ルール、入力禁止情報、例外申請フローまで文書化しておくと、現場判断のばらつきを減らせます。
自社だけで判断が難しい場合は、法務や情報セキュリティの専門家に相談し、規約レビュー、越境移転整理、ガイドライン整備まで含めて支援を受ける方法もあります。
エラビサキでは、生成AIの法務・セキュリティ・運用ルールに関する論点を整理し、自社の条件から実務対応を判断しやすくする情報データベースを構築していきます。