生成AIガイドラインとは?社内で定めるべき項目や作り方、参考指針を徹底解説
生成AIを業務で使い始める企業が増える一方で、「どこまで使ってよいのか」「何を入力してはいけないのか」を社内で明確にできていないケースは少なくありません。
便利だからと先に利用を広げてしまうと、情報漏えいや誤情報の利用、著作権上のトラブルなど、後からルール不足が問題になることがあります。
そこで重要になるのが、生成AIガイドラインです。
これは単なる注意書きではなく、利用目的、禁止事項、生成物の確認方法、責任分担、相談先までを整理した社内ルールとして機能します。
こちらの記事では、生成AIガイドラインの基本的な考え方から、社内で定めるべき項目、参考にできる公的指針、実務で使える作り方、運用時の見直しポイントまでを順番に解説します。
生成AIガイドラインとは
生成AIガイドラインとは、企業や組織が生成AIを安全かつ適切に利用するために定める社内ルールのことです。
対象になるのは、ChatGPTのような対話型AIだけではありません。
文章生成、要約、翻訳、画像生成、コード生成など、業務で使う生成AI全般を含めて考える必要があります。
ガイドラインの役割は、単に「使ってよい・だめ」を決めることではありません。
誰が、どの目的で、どのツールを、どの条件で使うのかを整理し、現場が迷わず判断できる基準をそろえることにあります。
たとえば、営業部門では提案文のたたき台作成、人事部門では社内文書の要約、開発部門ではコード補助など、部門ごとに利用場面は変わります。
そのため、生成AIガイドラインは一律の禁止規程ではなく、自社の利用目的とリスクに合わせて設計することが大切です。
また、社内ルールとして機能させるには、情報セキュリティ規程、個人情報保護規程、著作権対応、業務プロセスとも整合させなければなりません。
生成AIだけを切り出して考えるのではなく、既存ルールを補完する位置づけで整理すると、実務へ落とし込みやすくなるでしょう。
なぜ生成AIガイドラインが必要なのか
生成AIは業務効率化に役立つ一方で、使い方を誤ると企業リスクにつながります。
とくに問題になりやすいのは、入力情報、生成物の信頼性、権利関係、責任の所在です。
まず注意したいのが情報漏えいです。
顧客情報、未公開の事業情報、契約内容、ソースコードなどを外部サービスへ入力すると、社内の想定を超えた形で情報管理上の問題が生じるおそれがあります。
次に、生成AIの出力をそのまま正しいとみなしてしまうリスクがあります。
生成AIはもっともらしい誤情報を出すこともあるため、確認手順がないまま業務利用すると、誤った説明資料や社外文書が作成される可能性があります。
さらに、著作権や利用規約の確認も欠かせません。
生成物の再利用可否、引用や改変の扱い、学習データとの関係などは、利用するツールや用途によって判断が分かれることがあります。
そのため、「便利だから使う」ではなく、「どの条件なら安全に使えるか」を先に定義することが必要です。
こうした統制がないまま導入を進めると、現場ごとに判断がばらつきやすくなります。
生成AIの利用拡大とあわせて起こりやすい課題は、AI導入課題の記事でも整理しています。
また、ルール不在のまま運用すると、成果が定着しないだけでなくトラブルの火種にもなりかねません。
失敗パターンを先に知っておきたい場合は、AI導入失敗も参考になります。
生成AIガイドラインに盛り込むべき項目
生成AIガイドラインは、細かく作り込みすぎると現場で使われなくなります。
一方で、抽象的すぎると判断基準になりません。
実務で使える形にするには、最低限押さえるべき項目を整理しておくことが重要です。
適用範囲と対象者
まず明記したいのは、ガイドラインの適用範囲です。
誰が対象なのか、どの部署まで含むのか、業務利用だけなのか、個人アカウントでの利用をどう扱うのかを明確にしましょう。
利用対象者が曖昧だと、ルールの適用漏れが起きやすくなります。
利用可能な生成AIと用途
次に、利用してよいツールと用途を定めます。
すべての生成AIサービスを自由に使える状態にするのか、会社が承認したツールに限定するのかで統制のしやすさが変わります。
利用目的も、文書作成補助、要約、議事録整理、コード補助など、許可する範囲を具体化しておくと運用しやすくなります。
入力してはいけない情報
とくに重要なのが、入力禁止情報の定義です。
ここが曖昧だと、現場はもっとも事故を起こしやすくなります。
入力禁止情報の例としては、次のようなものが挙げられます。
- 個人情報
- 顧客情報や取引先情報
- 未公開の経営情報や事業計画
- 契約書や法務文書の原文
- 機密性の高い技術情報やソースコード
- 認証情報、ID、パスワード、APIキー
- 外部提供が制限される社内文書
実際には、完全禁止情報と、条件付きで利用可能な情報を分けておくと現場判断がしやすくなります。
「何を入れてはいけないか」は、例示つきで具体的に書くことが大切です。
生成物の確認ルール
生成物の扱いも欠かせません。
生成AIの出力は、そのまま正しいとは限らないため、社外提出資料、顧客向け文書、公開コンテンツ、コードなどに使う場合は、人による確認を必須にする設計が現実的です。
とくに、事実確認、表現確認、権利確認のどこまでを人が担うのかを明記しておく必要があります。
責任分担と承認フロー
生成AIを利用する際の責任分担も整理しておきましょう。
たとえば、利用者本人が一次確認を行い、部門責任者が公開可否を判断し、情報システム部門や法務部門が例外相談を受ける、といった形です。
誰が何を確認し、どの段階で承認するのかが曖昧だと、問題発生時の対応が遅れやすくなります。
相談窓口と例外対応
あわせて、相談窓口と例外申請の流れも定義しておきたいところです。
ルールだけ示しても、現場では「このケースは使ってよいのか」と迷う場面が出てきます。
問い合わせ先、承認フロー、緊急時の連絡方法まで決めておくと、運用で詰まりにくくなります。
教育・ログ管理・定期的な見直し
ガイドラインを実際の業務で機能させるには、作成後の教育や管理も重要です。
利用者への研修や周知方法、必要に応じた利用ログの管理、違反やインシデントが発生した際の対応、ガイドラインを見直すタイミングなどを定めておきましょう。
以上を整理すると、生成AIガイドラインには次の項目を盛り込むと、社内ルールとして骨格を作りやすくなります。
- 適用範囲と対象者
- 利用目的と許可された用途
- 利用可能なツールの範囲
- 入力禁止情報と条件付き許可情報
- 生成物の確認方法と利用条件
- 著作権・個人情報・機密情報への配慮
- 責任分担と承認フロー
- 相談窓口と例外対応
- 教育・周知方法
- ログ管理やインシデント対応
- 定期見直しの実施方法
生成AIの利用場面は部門ごとに異なるため、具体的なユースケースを想定してルールを作ると精度が上がります。
部門別の整理には、生成AI活用事例もあわせて確認すると役立ちます。
参考にできる公的ガイドライン・ひな型
生成AIガイドラインをゼロから作る必要はありません。
国や公的機関がAIの利活用やセキュリティに関するガイドライン・手引きを公開しているため、それらを参照しながら自社の業務実態に合わせて調整する方法があります。
総務省・経済産業省「AI事業者ガイドライン」
生成AIを含むAIの利活用に関する基本的な考え方を確認するうえで参考になるのが、総務省と経済産業省が取りまとめている「AI事業者ガイドライン」です。
2026年3月31日には「AI事業者ガイドライン(第1.2版)」が公表されています。
AIの開発者、提供者、利用者などがAIを安全・安心に活用するために取り組むべき事項が整理されており、企業がAIガバナンスや社内ルールを検討する際の基礎資料として活用できます。
生成AIガイドラインを作成する際は、単なる禁止事項だけではなく、自社がAI利用者としてどのようなリスク管理やガバナンスを行うのかを整理する際の参考になります。
IPA「テキスト生成AIの導入・運用ガイドライン」
生成AIを実際に組織へ導入・運用する際の考え方を確認する資料として、IPAが公開している「テキスト生成AIの導入・運用ガイドライン」も参考になります。
生成AIの導入から運用までを対象に、利活用ルールやリスク管理などの論点が整理されています。
なお、この資料についてIPAは、IPAの公式見解ではなく、プロジェクトメンバーの見解に基づく成果物であるとしています。
そのため、社内ガイドラインへそのまま転記するのではなく、自社の業務や利用環境に合わせて内容を検討するための参考資料として活用するとよいでしょう。
IPA「生成AIおよびAIエージェントを安全に活用するための手引書」
生成AIだけでなくAIエージェントまで含めて安全な利用方法を検討する場合は、IPAが2026年7月に公開した「生成AIおよびAIエージェントを安全に活用するための手引書」も参考になります。
全社的なAIガバナンスや利活用ガイドライン、リスク評価など、生成AIを組織で安全に活用するための考え方が整理されています。
生成AIサービスの利用が部署ごとに広がり、会社が把握していないツールを従業員が利用する「シャドーAI」への対応を考える際にも参考にしやすい資料です。
内閣府などが公開するAI関連ガイドライン
AIに関するルールやガバナンスを広く確認したい場合は、内閣府が公開しているAI関連の指針や、各府省庁が公開しているガイドラインも確認しておきたいところです。
AIの利用分野によっては、生成AIに特化した社内ルールだけでなく、個人情報、知的財産、セキュリティ、業界固有の規制などをあわせて確認する必要があります。
そのため、ひとつの資料だけを基準にするのではなく、自社の業種や利用目的に関係する公的資料を組み合わせて確認することが重要です。
公的ガイドラインやひな型は完成した社内規程ではなく、論点を漏れなく確認するための出発点と考えるとよいでしょう。
たとえば、公的資料では広く書かれている「適切な情報管理」も、自社では「顧客名を含むデータは禁止」「契約書本文は入力禁止」「要約時は匿名化した情報のみ利用可」といった具体的なルールへ落とし込む必要があります。
生成AIの社内ルールは、導入設計の一部として考えると整理しやすくなります。
全体の進め方は、生成AI導入方法の記事も参考になるはずです。
生成AIガイドラインの作り方
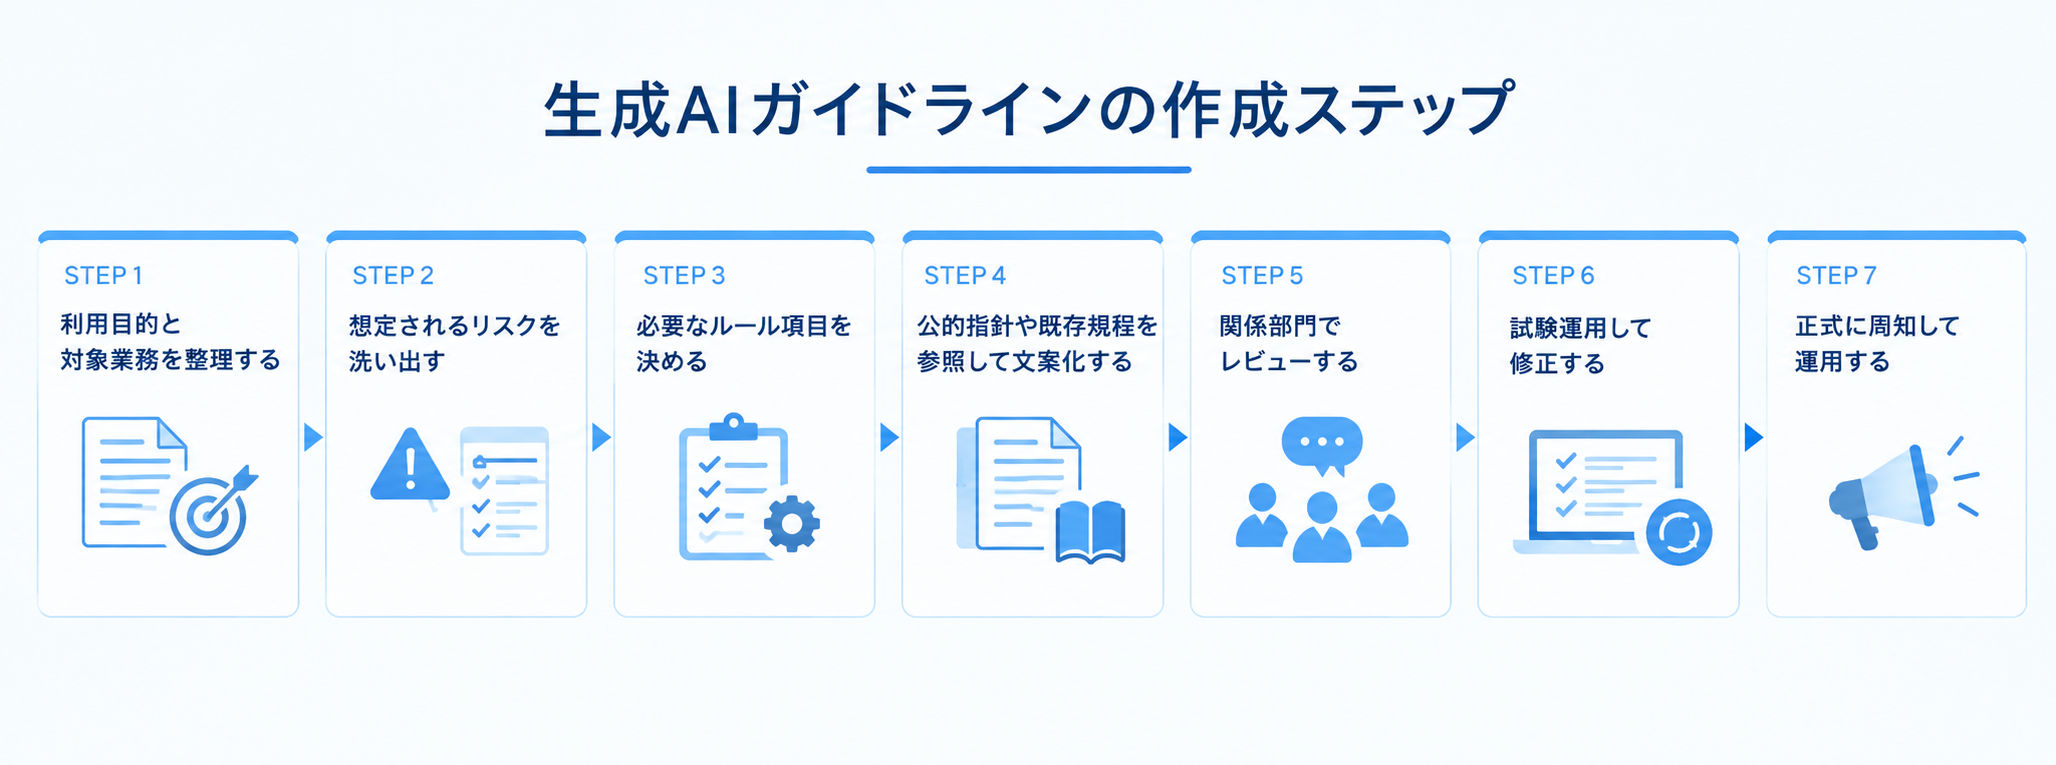
生成AIガイドラインは、文書を先に作るよりも、利用目的とリスクを整理してから条文化した方が実務に合いやすくなります。
一般的には、次の流れで進めると作成しやすいでしょう。
- 利用目的と対象業務を整理する
- 想定するリスクを洗い出す
- 必要なルール項目を決める
- 公的指針や既存規程を参照して文案化する
- 関係部門でレビューする
- 試験運用して修正する
- 正式周知して運用を開始する
1. 利用目的と対象業務を整理する
最初に行いたいのは、何のために生成AIを使うのかを明確にすることです。
業務効率化、情報整理、文書作成補助、開発支援など、目的によって必要なルールは変わります。
目的が曖昧なままでは、禁止事項ばかり増えて使われないガイドラインになりがちです。
2. 想定されるリスクを洗い出す
次に、利用場面ごとのリスクを洗い出します。
営業資料の下書き、人事文書の要約、FAQ作成、コード補助など、ユースケース単位で考えると、何を禁止し、何を条件付きで許可するべきかが見えやすくなります。
情報漏えい、誤情報、個人情報、著作権、機密情報など、利用場面ごとに発生し得る問題を整理しましょう。
3. 必要なルールを決める
洗い出したリスクをもとに、入力情報、生成物確認、利用可能なツール、承認フロー、相談窓口などのルールを決めます。
この段階では、細部まで厳密に作り込みすぎるより、現場で判断が必要な箇所を優先して固める方が有効です。
「禁止」「条件付きで許可」「原則利用可能」といった区分を設けると、利用者が判断しやすくなります。
4. 公的ガイドラインや既存規程を参考に文案を作る
必要なルールを整理したら、公的ガイドラインや既存の社内規程を確認しながら文案化します。
情報セキュリティ規程や個人情報保護ルールと矛盾すると、現場がどちらを優先すべきか迷ってしまいます。
既存規程と重複する内容については、生成AIガイドラインから該当規程を参照する形にするなど、社内ルール全体の整合性を意識しましょう。
5. 関係部門でレビューする
文案を作成したら、法務、情報システム、セキュリティ、事業部門などの関係者によるレビューを行います。
ガイドラインは管理部門だけで作ると、現場の運用実態とずれることがあります。
実際に生成AIを利用する部門にも確認してもらい、「現場で判断できる内容になっているか」「承認フローが重すぎないか」といった観点から調整すると実用性が高まります。
6. 試験運用して修正する
正式運用の前に、限定した部署や業務で試験運用するのも有効です。
実際に使ってみると、「禁止範囲が広すぎる」「確認フローが重い」「相談窓口が機能しない」といった課題が見えてきます。
最初から完璧を目指すより、小さく始めて修正できる前提で作る方が定着しやすいでしょう。
7. 正式に周知して運用する
試験運用で見つかった課題を修正したら、正式なガイドラインとして社内へ周知します。
文書を公開するだけでなく、研修やFAQ、利用時のチェックリストなども用意すると、現場での理解を促しやすくなります。
また、運用開始日、問い合わせ先、次回の見直し時期なども明確にしておきましょう。
運用と見直しのポイント
生成AIガイドラインは、作って終わりではありません。
周知されず、更新もされないままでは、文書だけ存在して実務では使われない状態になってしまいます。
まず重要なのは、利用者にルールを伝える方法です。
社内ポータルに掲載するだけでは不十分なことも多く、利用申請時の確認、研修、FAQ整備、事例共有などを組み合わせた方が浸透しやすくなります。
また、問い合わせ窓口を機能させることも大切です。
現場は例外ケースで迷いやすいため、「迷ったらここへ相談する」という導線を作っておく必要があります。
法務、情報システム、セキュリティ、事業部門のどこが一次窓口になるのかも決めておきましょう。
見直しの頻度も決めておきたいところです。
生成AIのサービス内容や利用規約、社内の活用範囲は変わりやすいため、半年ごと、年1回、重大変更時など、更新条件をあらかじめ定義しておくと運用しやすくなります。
見直し時に確認したい観点は、次のとおりです。
- 新しい利用ツールや機能が増えていないか
- 入力禁止情報の定義が現場実態に合っているか
- 生成物確認のフローが重すぎないか
- 問い合わせや例外申請が特定部署に偏っていないか
- インシデントやヒヤリハットが発生していないか
- 教育内容が最新の運用に追いついているか
とくに、新しい生成AIサービスやAIエージェントの導入、既存サービスの機能変更、利用規約の変更、社内での利用範囲拡大などがあった場合は、定期更新の時期を待たずにガイドラインを確認することが重要です。
また、実際に寄せられた相談やインシデント、現場で判断に迷った事例を蓄積し、ガイドラインやFAQへ反映していくと、より実務に合ったルールへ改善できます。
ガイドラインを固定された規程ではなく、生成AIの利用状況に合わせて継続的に更新するルールとして運用することが重要です。
自社だけでルール整備から導入設計まで進めるのが難しい場合は、外部の伴走支援を活用する選択肢もあります。
どのような支援範囲があるのかを把握したい場合は、生成AI導入支援も確認しておくと整理しやすくなります。
よくある質問
Q.1 生成AIガイドラインとは何ですか?
生成AIを企業や組織で利用する際に、対象者、利用目的、禁止事項、確認手順、責任分担などを定める社内ルールです。単なる注意喚起ではなく、現場が安全に判断できる運用基準として整備することが目的です。
Q.2 なぜ社内ルールが必要なのですか?
情報漏えい、誤情報の利用、著作権上の問題、責任の所在の曖昧さなどを防ぐためです。便利なツールほど現場で先に利用が進みやすいため、後追いで統制するのではなく、利用条件を先に定めておく方が運用しやすくなります。
Q.3 何を入力禁止にすべきですか?
一般的には、個人情報、顧客情報、未公開の経営情報、契約書の原文、機密性の高い技術情報、認証情報などが対象になります。ただし、自社の事業内容や利用ツールによって適切な線引きは変わるため、完全禁止情報と条件付き許可情報を分けて定義するのが実務的です。
Q.4 生成AIの出力に問題があった場合、責任は誰が持ちますか?
生成AIの出力に問題があった場合の責任関係は、利用したサービスの規約、生成物の利用方法、契約関係、問題の内容などによって異なります。
そのため、社内では「AIが生成したから」という理由で確認を省略せず、利用者による確認や承認フロー、問題発生時の相談先をあらかじめ定めておくことが重要です。
Q.5 どの公的ガイドラインを参考にすればよいですか?
代表的な資料として、総務省・経済産業省の「AI事業者ガイドライン」や、IPAが公開している生成AIの導入・運用、安全利用に関する資料などがあります。
ひとつの資料をそのまま社内規程にするのではなく、AI利活用、情報セキュリティ、個人情報、知的財産など、自社に関係する論点を確認しながら具体的なルールへ落とし込むことが重要です。
Q.6 ガイドラインは作った後、どう運用すればよいですか?
社内ポータルへの掲載だけでなく、研修、利用申請時の確認、FAQ整備、相談窓口の設置、定期見直しまで含めて運用することが大切です。
生成AIは機能や利用環境が変わりやすいため、更新条件や見直しタイミングもあらかじめ決めておくと形骸化を防ぎやすくなります。
自社で使える生成AIガイドラインを整備しよう
生成AIガイドラインで重要なのは、形式的な文書を作ることではなく、自社の利用目的とリスクに合った判断基準を整えることです。
厳しすぎて使われないルールでも、曖昧すぎて事故を防げないルールでも意味がありません。
実際には、企業ごとに利用部門、扱う情報、許可したいツール、求める統制の強さが異なります。
そのため、同じ「生成AIガイドライン」という名称でも、定めるべき内容や運用体制には違いが出てきます。
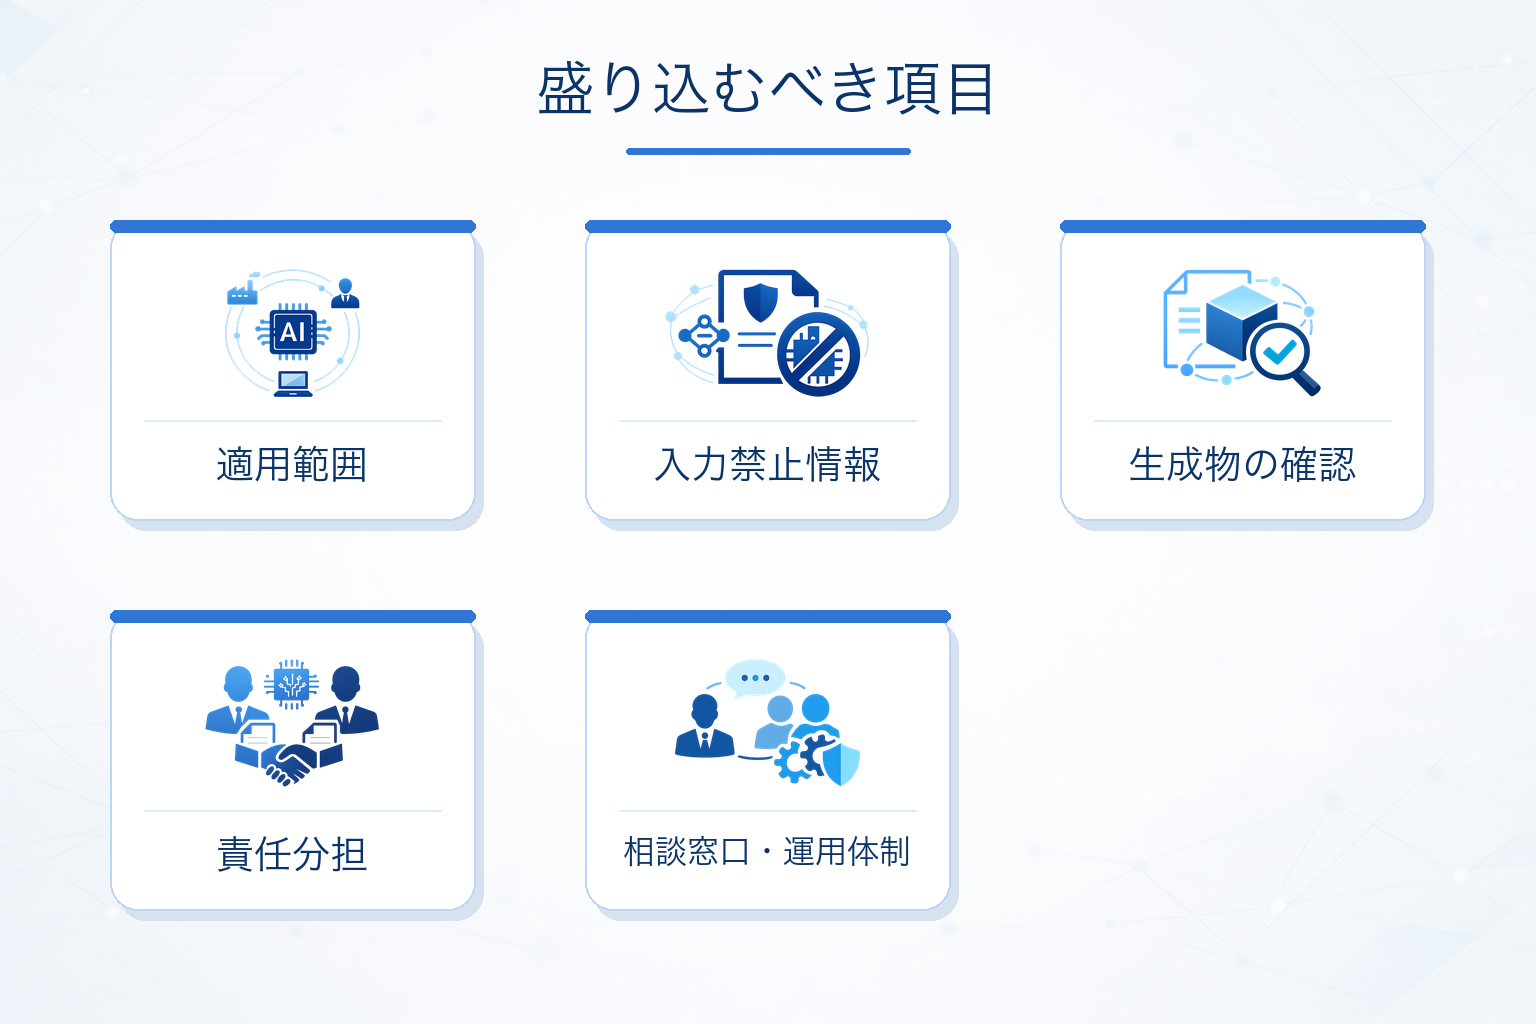
実務設計の観点で確認したいのは、適用範囲、入力禁止情報、生成物の確認方法、責任分担、相談窓口です。
この5点が曖昧なままだと、現場判断のばらつきが大きくなりやすいでしょう。
まずは、自社でどの業務に生成AIを使いたいのかを整理し、利用場面ごとのリスクを洗い出してみてください。
そのうえで、公的指針や既存規程を参照しながら、小さく試験運用できるガイドラインを作る進め方がおすすめです。
もし社内だけでルール設計や運用体制づくりを進めるのが難しい場合は、生成AI導入や規程整備に詳しい専門家へ相談する方法もあります。
ガイドライン単体ではなく、教育、PoC、業務実装まで見据えて支援を受けると、自社に合った形で整備しやすくなるはずです。
エラビサキでは、生成AI導入支援会社の対応領域・提供形態・実績・料金などを整理し、自社の条件から発注先候補を比較できるデータベースを構築していきます。