生成AI時代におけるコンプライアンス対策について|法的リスクや社内体制、支援会社の選び方
生成AIを業務で使う場面では、便利さだけでなく「どこまで使ってよいのか」「何を入力してはいけないのか」といった運用ルールの整備が重要になります。
とくに問題になりやすいのは、個人情報の取り扱い、著作権侵害のリスク、そして機密情報の漏えいです。
実際には、ツールを導入しただけでは十分ではありません。
現場での利用ルール、承認フロー、教育、インシデント対応まで含めて設計しなければ、生成AIの活用がかえって新たなコンプライアンスリスクを生むこともあるでしょう。
そこで、こちらの記事では生成AIコンプライアンスの基本から、企業が注意すべき法的・運用上のリスク、社内体制の作り方、利用ルール策定の手順まで整理します。
あわせて、外部支援が必要な企業向けに、生成AIコンプライアンスを支援できる会社・サービス10社も比較します。
エラビサキでは、各社の公式サイト・サービスページ・導入事例・プレスリリースなどの公開情報を確認し、記事ごとに設定した比較項目から各社を評価しています。
- ◎:専用サービスや明確な対応実績などを公式情報で確認
- ○:対応していることを公式情報で確認
- 要確認:公開情報だけでは対応状況を判断できない
「要確認」は非対応を意味するものではありません。料金・実績・対応技術など、公式情報で確認できない内容は推測せず、確認できた情報のみを掲載しています。
生成AIコンプライアンスとは
生成AIコンプライアンスとは、生成AIの利用に伴う法令、社内規程、取引先との契約、業界ルール、倫理的な要請などを踏まえて、企業として適切に活用するための考え方と運用体制を指します。
対象になるのは法務部門だけではありません。
情報システム、セキュリティ、事業部門、人事、広報など、生成AIを使う可能性がある部門全体に関わるテーマです。
生成AIは、文章作成、要約、検索補助、企画、ソフトウェア開発支援など多くの業務で使えますが、その一方で入力データや出力結果の取り扱いを誤ると、法的責任や信用毀損につながるおそれがあります。
重要なのは、生成AIを「導入するかどうか」ではなく、「どの条件なら安全に使えるか」を決めることです。
また、生成AIの統制は単発のガイドライン作成だけでは機能しません。
責任者の設定、利用範囲の整理、承認フロー、教育、監査、見直しまで含めて回すことが重要です。
組織全体の統制設計については、AIガバナンスの考え方とあわせて理解しておくと整理しやすくなります。
生成AIで企業が注意すべき3大リスク
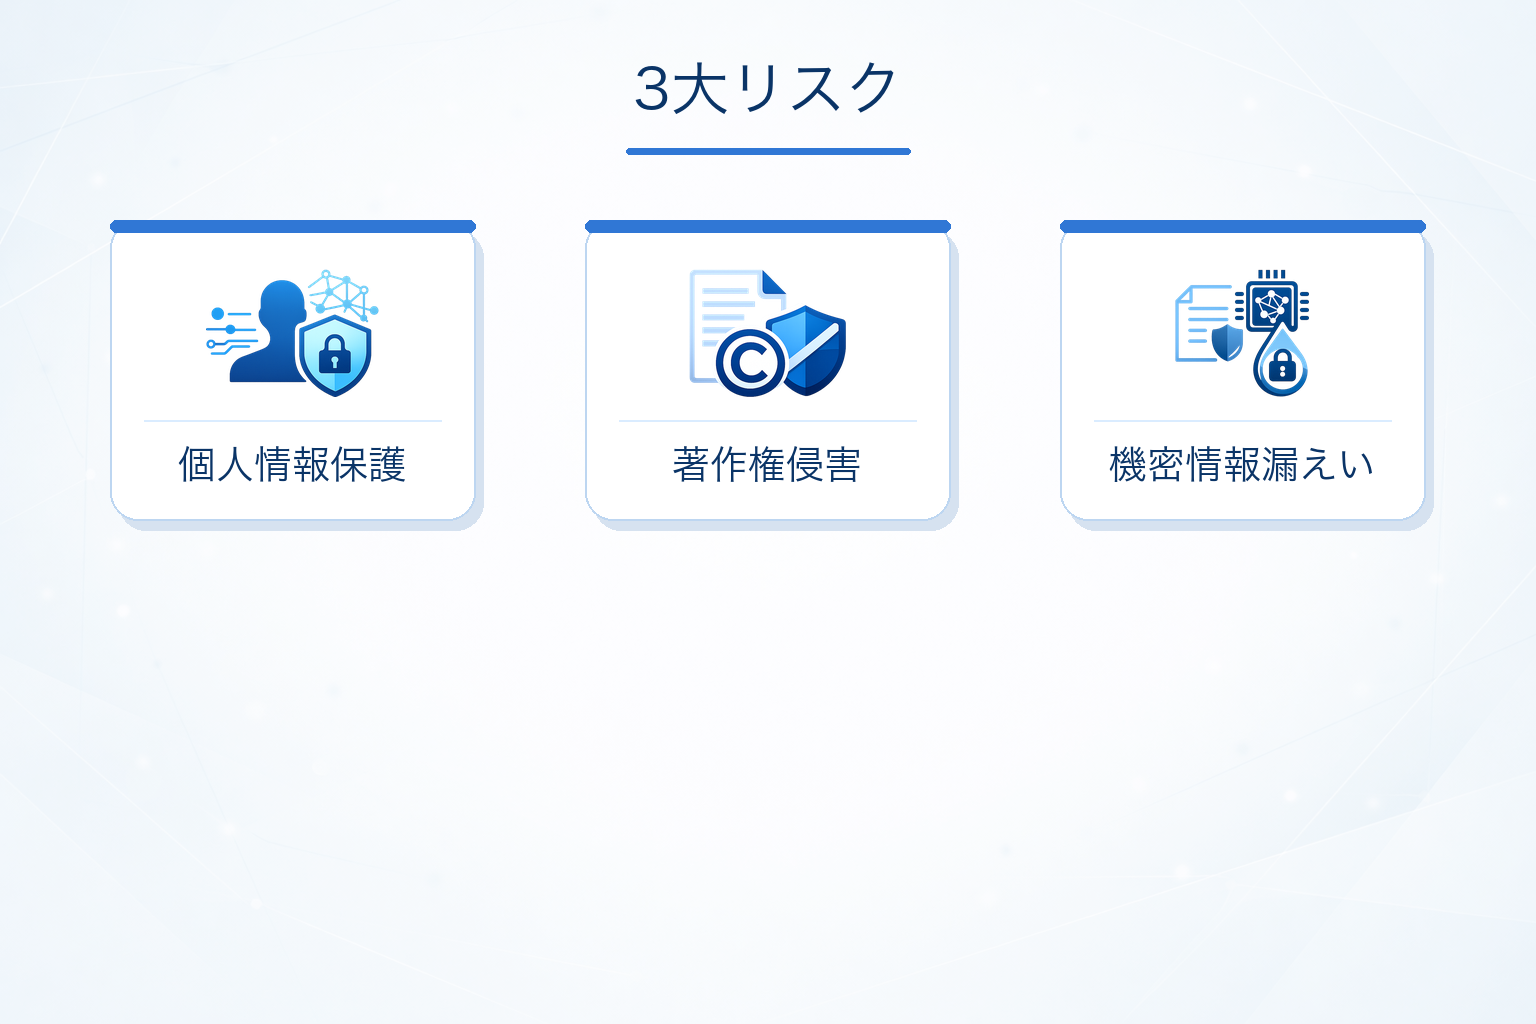
企業利用でとくに問題になりやすいのは、個人情報保護、著作権、機密情報漏えいの3つです。
これらは別々の論点に見えて、実務では同時に発生することも少なくありません。
個人情報保護のリスク
従業員や顧客の氏名、連絡先、問い合わせ履歴などを、そのまま生成AIへ入力してしまうと、個人情報の取り扱いが問題になる可能性があります。
たとえば、問い合わせメールの本文を氏名や電話番号が残ったまま要約させる、採用候補者の履歴書をそのまま貼り付ける、といった使い方は注意が必要です。
とくに外部クラウド型サービスを使う場合は、サービスや契約プラン、設定によって入力データの保存、学習への利用、保持条件などが異なるため、自社が利用するプランの最新の利用条件やデータ管理方針を確認することが重要です。
実務では、何が個人情報に当たるのか、匿名化やマスキングをどう行うのか、利用目的との整合性をどう確認するのかまで決めておく必要があります。
個人情報の論点を深掘りしたい場合は、生成AI個人情報保護法の記事も参考になります。
著作権侵害のリスク
生成AIの出力物が既存コンテンツに類似していた場合、社外公開や商用利用の段階で権利侵害が問題になることがあります。
たとえば、広告バナーのコピー、オウンドメディア記事の見出し・本文、画像生成AIで作ったビジュアルなどを十分な確認なしに公開すると、後から差し止めや修正対応が必要になる可能性があります。
また、学習元が見えにくい生成物をそのまま広告、記事、提案資料、製品コンテンツに使うと、後から説明責任を求められる場面もあり得ます。
そのため、公開前レビューの対象業務を定め、出力結果の根拠確認や人による最終判断を残す運用が重要です。
機密情報漏えいのリスク
最も起きやすいのは、社内資料、顧客情報、契約内容、未公開の事業計画などをプロンプトに入力してしまうケースです。
たとえば、取引先名が入った提案書、M&A関連資料、障害報告書、未公開の決算関連情報などを入力すると、社内外への影響が大きくなるおそれがあります。
現場担当者は「作業を早くしたい」という理由で入力しがちですが、その一回の入力が重大な事故につながる可能性があります。
入力禁止情報を明文化し、利用ツールごとの扱いを分けることが、情報漏えい対策の出発点です。
この論点は、生成AI情報漏洩の記事でも詳しく整理しています。
最新の規制動向と企業が押さえるべき考え方
生成AIに関する制度対応は、単一の法律だけで完結するものではありません。
2025年には日本で「人工知能関連技術の研究開発及び活用の推進に関する法律」が成立し、同年12月23日にはAI基本計画も閣議決定されています。
そのうえで企業実務では、個人情報、著作権、消費者保護、業法、契約責任、情報セキュリティなど、既存ルールを横断して整理する必要があります。
そのため、企業実務では「生成AIに関する制度があるか」だけを見るのではなく、自社の利用形態にどのルールが関係するかを整理することが大切です。
また、公的ガイドラインや業界指針も実務上の参考になります。
公的ガイドラインでは、説明責任、透明性、人間による適切な関与・監督などの観点が重視されます。
日本では、経済産業省の「AI事業者ガイドライン(第1.2版、2026年3月31日)」、個人情報保護委員会の生成AIサービス利用に関する公表情報、文化庁の「AIと著作権について」ページや関連する整理資料・チェックリスト案内などを横断して確認する実務が重要です。
海外展開している企業では、海外拠点や海外サービス利用時に各国・地域の制度や取引先要件も関わる場合があります。
外部基準を整理したい場合は、AI事業者ガイドラインも確認しておくと役立ちます。
実務上の考え方として重要なのは、禁止か自由かの二択で考えないことです。
業務ごとに、利用可、条件付き利用、禁止の3段階程度に分けて整理すると、現場で運用しやすくなります。
さらに、生成AIの出力をそのまま採用する業務と、補助的に使う業務ではリスクが違います。
たとえば社外公開文書、契約関連文書、顧客対応、採用判断などは、一般的な社内メモ作成より慎重な統制が求められやすい領域です。
生成AIコンプライアンス体制の作り方
生成AIの統制は、ツール選定だけでは成立しません。
責任者、承認フロー、利用ルール、教育、見直しの仕組みをあわせて設計しておくことが重要です。
まず決めたいのは、誰が最終責任を持つのかです。
情報システム部門だけに任せるのではなく、法務、セキュリティ、事業部門を含めた横断体制にするほうが実務に合いやすいでしょう。
次に、利用目的ごとに承認の要否を分けることが重要です。
たとえば、一般的な文章要約と、顧客データを扱う業務支援では、求められる審査レベルが大きく異なります。
社内体制を設計する際は、次の観点を押さえましょう。
- 生成AI利用の責任者と関係部門の役割分担
- 利用可能なツールと禁止ツールの定義
- 入力禁止情報と社外公開前レビューの基準
- 例外利用の承認フロー
- 教育・研修の頻度と対象者
- ログ管理、監査、定期見直しの方法
このとき、最初から完璧な統制を目指しすぎると現場に定着しません。
まずは高リスク業務から優先して管理し、運用しながら更新していく形が現実的です。
使わせないためのルールではなく、安全に使わせるための体制として設計することが定着の鍵になります。
生成AI利用ルールを策定する手順
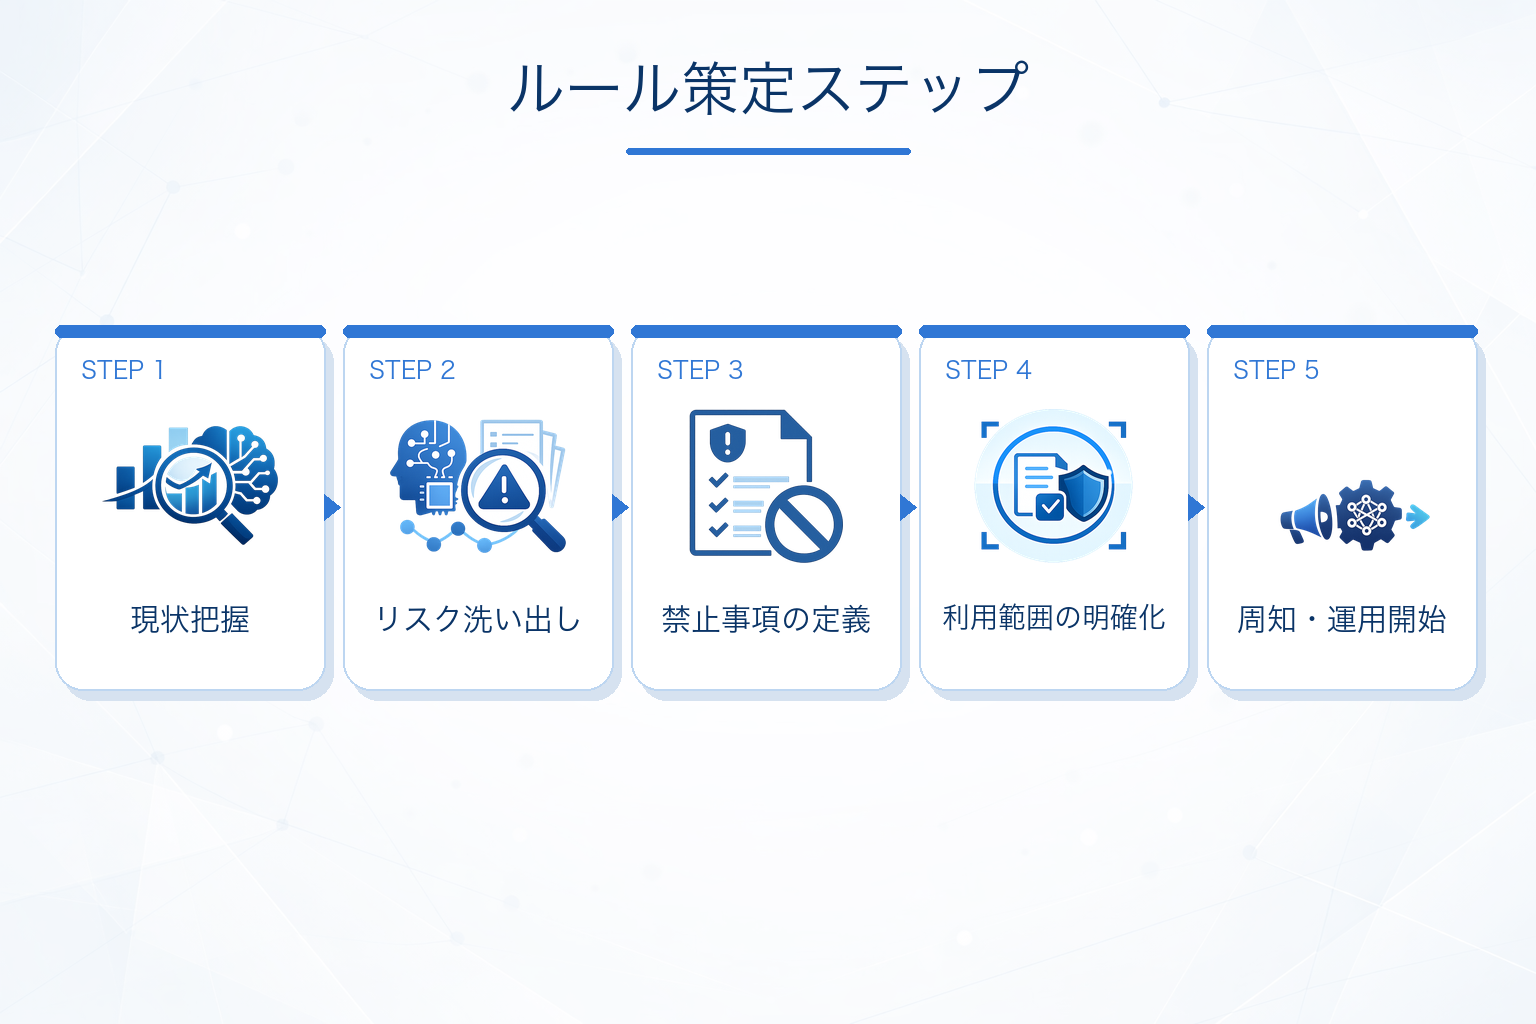
生成AIの社内ルールは、一般論を並べるだけでは現場で機能しません。
自社の業務、データ、利用シーンに合わせて落とし込むことが重要です。
策定の流れは、一般的に次のように進みます。
- 現在の利用状況を把握する
- 対象業務ごとのリスクを洗い出す
- 利用可能範囲と禁止事項を定義する
- 承認フローとレビュー体制を決める
- 従業員へ周知・教育する
- 運用開始後に見直す
1. 現在の利用状況を把握する
最初の現状把握では、すでに現場が独自に使っているツールや用途を洗い出すことが重要です。
たとえば、ChatGPT、Gemini、Microsoft Copilot、Notion AI、画像生成AI、議事録要約ツールなど、部署ごとに利用実態が分かれていることがあります。
ここを省くと、実態と離れたルールになり、形だけの規程になりがちです。
2. 対象業務ごとのリスクを洗い出す
そのうえで、業務ごとにリスクを分類します。
社内メモ作成、会議要約、営業提案、契約レビュー、広報原稿、採用関連など、用途ごとに必要な制御を変えると運用しやすくなります。
たとえば、社外公開を伴う広報原稿は著作権や誤情報の確認を重くし、契約レビューは法務確認を組み込み、採用関連は個人情報の取り扱いを厳格にする、といった設計です。
3. 利用可能範囲と禁止事項を定義する
禁止事項では、個人情報や機密情報の入力禁止だけでなく、AI出力の無確認転載、著作権確認なしの公開、誤情報の対外発信なども明文化しておきたいところです。
あわせて、「社内利用のみ可」「上長承認で可」「法務・情シス確認後に可」のように条件付き利用を設けると、現場で判断しやすくなります。
4. 承認フローとレビュー体制を決める
高リスク用途では、誰が確認し、どの記録を残し、どの条件で公開・本番利用を許可するかを決めます。
たとえば、社外公開コンテンツは広報または法務レビューを通す、顧客データを使うPoCは情報システムとセキュリティ部門の確認を入れる、という形です。
5. 従業員へ周知・教育する
ルールを配布するだけでは、現場で誤解されたまま運用されることがあります。
禁止事項だけでなく、「どの業務なら使ってよいか」「迷ったときは誰に相談するか」まで含めて説明することが大切です。
6. 運用開始後に見直す
また、ルールは配布して終わりではありません。
FAQ整備、研修、相談窓口、改訂履歴の管理まで含めて運用することで、初めて実効性が出てきます。
運用ルールのひな型や記載項目を整理したい場合は、生成AIガイドラインの記事も参考になります。
違反やインシデントが起きたときの初動対応
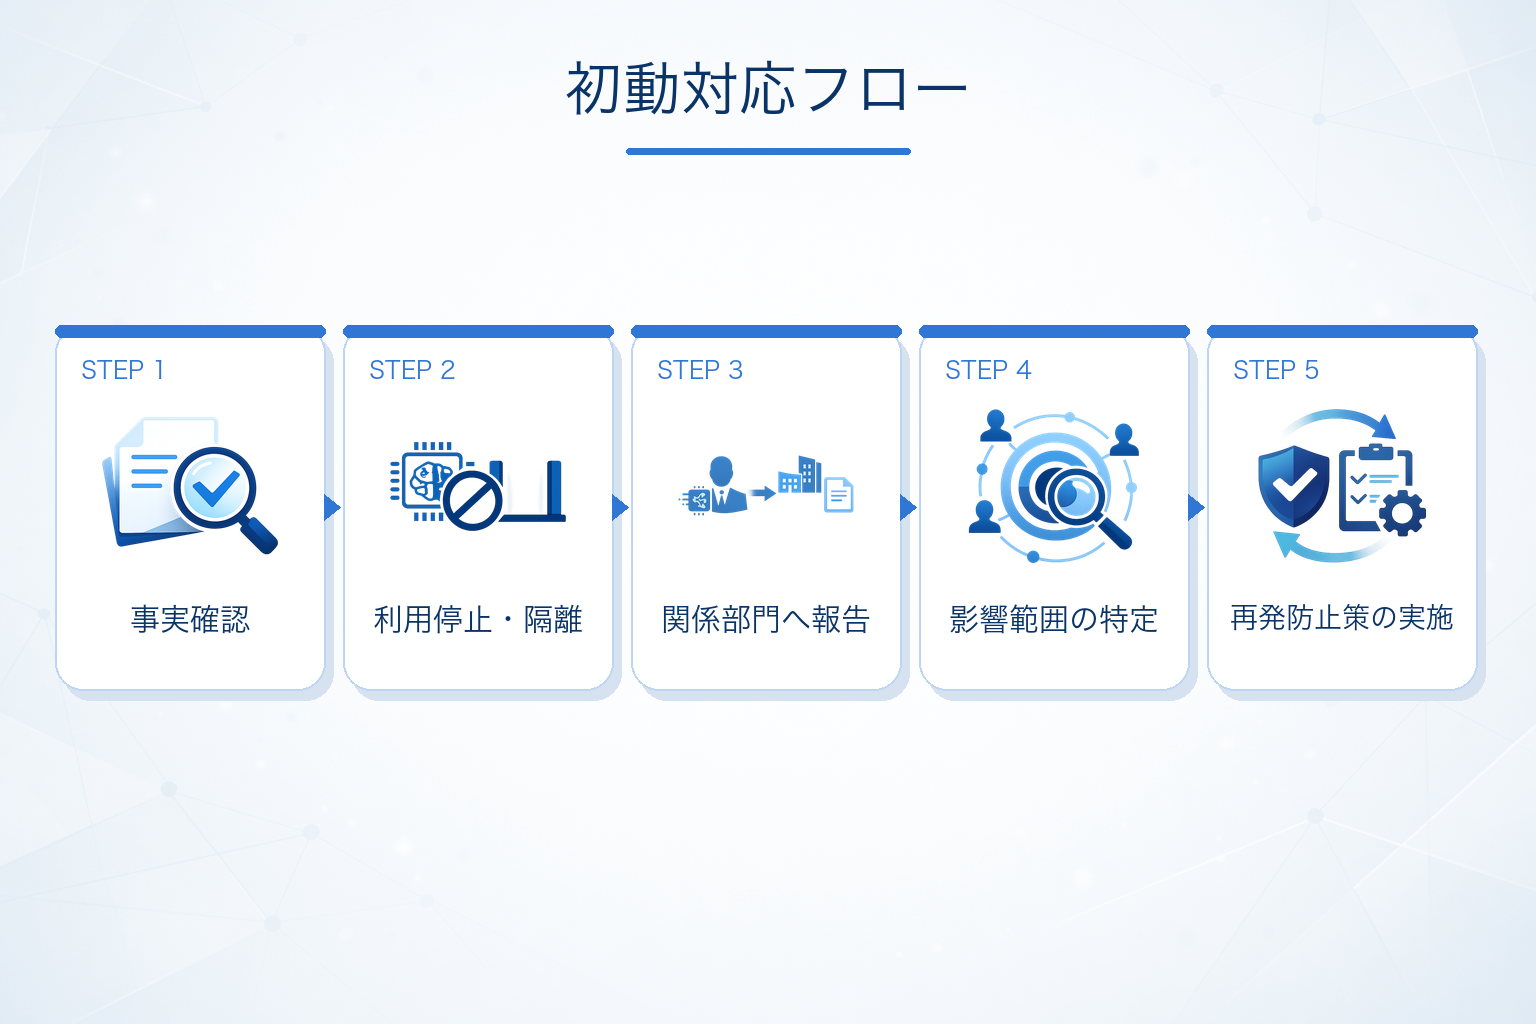
どれだけルールを整えても、違反や事故を完全にゼロにするのは難しいものです。
だからこそ、発生後の初動対応を事前に決めておくことが重要です。
インシデント対応は、一般的に次の流れで進めます。
- 事実関係を確認する
- 対象ツールやアカウントの利用を一時停止する
- 法務、情報システム、セキュリティ、関係部門へ報告する
- 影響範囲を特定する
- 対外対応の要否を判断する
- 再発防止策を実施する
初動で重要なのは、原因の推測より先に証拠と事実を押さえることです。
入力内容、利用ツール、利用者、出力物、公開有無、共有範囲などを記録し、後から検証できる状態にしておきましょう。
また、情報漏えい、権利侵害、誤情報発信では、求められる外部対応が異なります。
法務判断が必要なケースでは、現場だけで抱え込まず、速やかに関係部門へエスカレーションする運用が重要です。
平時に対応フローと連絡経路を決めていないと、事故そのものより初動の遅れが問題になることがあります。
そのため、利用ルールとあわせてインシデント対応手順書も整備しておくのが実務的です。
生成AIコンプライアンス支援会社・サービスの選び方
社内だけで体制を整えるのが難しい場合は、外部の支援会社やサービスを活用する方法があります。
ただし、生成AIコンプライアンス支援といっても、戦略・ガバナンス設計に強い会社もあれば、PoCや実装に強い会社、規制産業向けの業務特化サービスを持つ会社もあります。
そのため、単に知名度で選ぶのではなく、自社が必要とする支援範囲に合っているかを見極めることが大切です。
支援会社を選ぶときの確認軸
比較時には、次のような観点を確認すると判断しやすくなります。
- ガバナンスやリスク管理まで支援できるか
- PoCから実装、本番導入までつなげられるか
- 運用や改善フェーズまで伴走できるか
- 自社業界や業務に近い事例があるか
- 内製化や社内定着の支援余地があるか
とくに、ルール策定だけ依頼したいのか、システム実装まで含めて依頼したいのかで向いている会社は変わります。
生成AIコンプライアンス支援会社10社の比較表
| 会社名 | 特徴・得意領域 | 提供タイプ | PoC・検証 | 運用支援 | 対応用途 | とくに向いている企業 |
|---|---|---|---|---|---|---|
| PwCコンサルティング合同会社 | 生成AIガバナンス・コンプライアンス設計に強い | コンサル+導入支援型 | ○ | 要確認 | ガイドライン策定、AIガバナンス構築、AIエージェント導入 | ガバナンス設計から導入まで一体で進めたい企業 |
| アクセンチュア株式会社 | 責任あるAIと全社展開支援に強い | コンサル+実装+継続支援型 | ○ | ○ | 生成AI導入、AIガバナンス、AIリスク評価、規制対応 | 全社展開や継続的コンプライアンス支援を求める企業 |
| 日本アイ・ビー・エム株式会社 | AIガバナンスと規制・標準対応に強い | コンサル+ソリューション提供型 | ○ | ○ | AIガバナンス、生成AIセキュリティ、GRC、規制対応 | AIガバナンスとセキュリティを重視する企業 |
| 株式会社野村総合研究所 | 業務実装と運用まで含むワンストップ支援に強い | コンサル+基盤構築+運用型 | ○ | ○ | 音声コンプライアンスチェック、生成AI基盤構築、MLOps | コンサルから基盤構築・運用まで一括で相談したい企業 |
| 株式会社Recursive | AI準拠チェックなど実装寄りのAI開発に強い | 受託開発・ソリューション提供型 | ○ | 要確認 | 準拠チェック自動化、文書分析、AIエージェント構築 | 実装寄りで準拠チェックの自動化も検討したい企業 |
| 株式会社シャペロン | 規制産業向けの支援内容は要確認 | 業界特化ソリューション型 | 要確認 | 要確認 | 要確認 | 規制産業向けサービスを検討する際に個別確認したい企業 |
| Snowflake合同会社 | AIコンプライアンスとデータガバナンス基盤に強い | プロダクト・プラットフォーム提供型 | ○ | 要確認 | AIガバナンス、AIリスク管理、セキュアなデータ活用 | データガバナンスとAI活用基盤を重視する企業 |
| 株式会社Ragate | 支援範囲の詳細は要確認 | 伴走支援+開発実装型 | 要確認 | 要確認 | Copilot Studio導入などは要確認 | 実装や定着支援を検討しつつ個別確認したい企業 |
| FRAIM株式会社 | 契約書・規程など文書業務特化のAI活用に強い | プロダクト提供型 | ○ | 要確認 | 契約書作成・レビュー、社内規程整備、文書検索・再利用 | 契約書や社内規程など文書業務で生成AIを活用したい企業 |
| 株式会社SHIFT | 生成AI導入時のRAG構築・改善と運用に強い | ソリューション導入・実装型 | 要確認 | ○ | RAG構築・改善、生成AI導入、AIガバナンス | AI導入やRAG構築を実装面から進めたい企業 |
本記事で確認した各社の公開情報を見ると、ガバナンス設計まで打ち出している会社もあれば、PoCやシステム実装との接続を前面に出している会社もあります。
一方で、業界特化サービスを持つ企業は、汎用支援よりも特定業務の精度や運用に強みを持つケースがあります。
生成AIコンプライアンス支援会社おすすめ10選
1. PwCコンサルティング合同会社|AIガバナンスとガイドライン策定支援に強い
PwCコンサルティング合同会社は、生成AIコンサルティングサービス、AIガバナンス構築支援、対話型生成AI活用ガイドライン策定支援を公式に確認できる会社です。
生成AIの導入可否だけでなく、コンプライアンスリスクや法整備リスクを踏まえて、企業としてどう統制するかを検討したい場合に相性がよいでしょう。
特徴は、プライバシー、セキュリティ、リスクコントロールを含むAIガバナンス支援を明確に打ち出している点です。
また、PoC支援や本番導入支援、AIエージェント導入支援、業務プロセス見直し支援まで公式情報で確認できます。
生成AIの導入支援に加え、AIガバナンスやコンプライアンスリスクを踏まえた支援を公式情報で確認できます。
公開情報では料金体系や継続運用支援の詳細範囲は要確認ですが、ガバナンス設計から導入まで一連で相談したい企業には有力候補です。
こんな企業におすすめ:全社的な生成AIルール整備と導入推進を同時に進めたい企業。
2. アクセンチュア株式会社|継続的コンプライアンス支援まで視野に入れやすい
アクセンチュア株式会社は、データ&AIコンサルティング、生成AIサービス、責任あるAI向けコンサルティングを公式に公開している大手コンサル企業です。
生成AIの活用支援だけでなく、AIガバナンスのセットアップ、AIリスク評価、生成AIのテスト、継続的なコンプライアンスサポート、規制管理まで言及されている点が強みです。
PoC、実装、運用支援、内製化支援まで幅広く公式確認できるため、単発の助言よりも中長期の全社展開を前提にした案件と相性があります。
事例としては、責任あるAIの利用・浸透を支援した公式事例が確認できます。
OpenAIとの公式ページもあり、企業向けAI導入支援の文脈で展開していることがわかります。
料金は公開情報だけでは確認できませんが、ガバナンス、導入、継続運用まで一気通貫で支援を受けたい企業に向いています。
こんな企業におすすめ:生成AIの全社活用を見据え、継続的な統制や運用改善まで任せたい企業。
3. 日本アイ・ビー・エム株式会社|AIガバナンスと規制対応を重視しやすい
日本アイ・ビー・エム株式会社は、AIガバナンスの専用ソリューションや、AI規制・標準へのコンプライアンス向上を扱う公式情報を確認できる企業です。
生成AIガバナンスや生成AIセキュリティー対策、GRCに関するコンテンツもあり、統制面を重視したい企業に適しています。
コンサル、PoC、システム開発、実装、運用支援、内製化支援まで公開情報上で確認できるため、構想段階から導入後まで広く相談しやすい点が魅力です。
AIガバナンスや規制対応に関するソリューションを公式に展開しており、生成AIの統制やセキュリティを含めて検討したい企業の選択肢になります。
一方で、個別案件でどこまで受託範囲に含まれるか、料金や契約形態は要確認です。
こんな企業におすすめ:AI規制対応やセキュリティを重視しながら、企業向けの実装も進めたい企業。
4. 株式会社野村総合研究所|コンサルから基盤構築、運用までワンストップ
株式会社野村総合研究所は、AI活用について「コンサルティングから基盤構築、実行支援までワンストップで支援」と公式に明記している会社です。
生成AI専用サービスページに加え、PoC支援、MLOps基盤・運用保守サービス、生成AI活用基盤パッケージなども確認できます。
とくに特徴的なのは、生成AIを使った「音声データのコンプライアンスチェック」や、「econy」におけるコンプライアンスチェック機能が公式に確認できることです。
単なる制度設計だけでなく、業務へ落とし込んだチェック機能まで含めて検討したい企業に向いています。
AI共創モデルの発表もあり、企業の生成AI活用を包括的に支援する姿勢が見えます。
ただし、内製化支援の詳細や価格情報は公開情報だけでは判断しきれません。
こんな企業におすすめ:制度設計だけでなく、基盤構築や運用保守まで含めて一括相談したい企業。
5. 株式会社Recursive|AI準拠チェックなど実装寄りの支援が特徴
株式会社Recursiveは、企業向けにオーダーメイドのAIエージェントやAIモデルを構築していることを公式に確認できる会社です。
PoC、MVP、小規模開発から対応する技術ページもあり、実装を伴う支援を検討する企業に向いています。
生成AIコンプライアンスの文脈では、公式ソリューションとして「AI 準拠チェック」がある点が注目材料です。
LLMを活用したドキュメント分析により、コンプライアンス検証を自動化すると明記されています。
事例ページでは、サントリー、KDDI、トラストバンクなど複数企業との取り組みが確認でき、KDDIと協力した広告クリエイティブ生成システムなども掲載されています。
OpenAIのビジネス向けパートナーとして掲載されている点も、技術実装面の参考になります。
一方で、戦略策定や内製化支援、継続運用の詳細は要確認です。
こんな企業におすすめ:文書レビューや準拠チェックの自動化を含め、実装寄りに進めたい企業。
6. 株式会社シャペロン|公開情報の確認範囲を踏まえて個別確認したい
株式会社シャペロンは、規制産業向けの支援を検討する際に候補となりうる企業です。
ただし、今回確認できた公開情報だけでは、生成AIを活用したコンプライアンスチェックサービス、資材審査AI、コンテンツ制作AIなどの個別サービス内容を十分に裏づけられていません。
そのため、具体的な対応業務、PoC可否、運用支援範囲、導入事例などは、商談時に公式資料や個別説明で確認する前提で見るのが無難です。
規制産業向けの業務特化サービスを探している場合は、対象業界、審査フロー、既存システム連携の可否をあわせて確認すると比較しやすくなります。
こんな企業におすすめ:規制産業向けサービスの候補を広く比較しつつ、詳細を個別確認したい企業。
7. Snowflake合同会社|AIコンプライアンスとデータガバナンス基盤を重視
Snowflake合同会社は、AIコンプライアンス、AIガバナンス、責任あるAI、AIリスク管理に関する専用ページを公式に公開しています。
生成AIやAIエージェント向けの製品ページもあり、企業データを活かしたAI活用基盤としての位置づけが明確です。
強みは、機密データを外に出さずにAIを活用するためのデータガバナンスや、実運用、評価、監視、リスク管理に関する公式情報が充実していることです。
そのため、生成AIの導入と同時にデータ主権や統制基盤まで整理したい企業に向いています。
公式ブログやプレスリリースでは、コンプライアンス要件やデータ主権を意識したAI活用への言及も確認できます。
ただし、外部企業が直接発注できるAIコンサルや伴走支援の範囲は公開情報だけでは明確でないため、相談前に確認が必要です。
こんな企業におすすめ:生成AIのリスク管理を、データ基盤やガバナンスの観点から強化したい企業。
8. 株式会社Ragate|支援範囲は公式一次情報で個別確認したい
株式会社Ragateについては、Copilot Studioという製品名自体は現行で確認できます。
一方で、本記事で触れる戦略策定、PoC・MVP開発、実装、運用、内製化支援までの支援範囲や、官公庁向け事例などの詳細は、公式一次情報で個別に確認したうえで判断したいところです。
そのため、生成AIや業務AIの導入支援候補として検討する場合は、対応可能な工程、セキュリティ体制、内製化支援の有無、対象プロダクトを商談時に確認するとよいでしょう。
こんな企業におすすめ:Copilot Studioを含む実装支援候補を比較しつつ、支援範囲を個別に確認したい企業。
9. FRAIM株式会社|契約書・社内規程など文書業務との相性が高い
FRAIM株式会社は、自然言語処理や独自エディタ技術を用いた文書業務支援の研究・開発・提供を行う企業です。
AI搭載クラウドドキュメントワークスペース「LAWGUE」を提供しており、契約書や社内規程の作成、検索、レビュー支援に関する公式情報が確認できます。
また、文書業務特化型AIエージェント「FRAIM AI Agent」のリリースや、株式会社プロネクサスとの生成AI・AIエージェント活用PoCも公式に確認できます。
そのため、生成AIコンプライアンスの中でも、法務・開示・文書レビュー業務に近い課題を持つ企業と相性がよいでしょう。
一方で、ガバナンス設計や外部向けコンサル受託の範囲、運用支援、セキュリティ支援の詳細は公開情報では限定的です。
こんな企業におすすめ:契約書、社内規程、開示文書などの文書業務で生成AI活用を進めたい企業。
10. 株式会社SHIFT|RAG構築やAI導入を実装面から進めやすい
株式会社SHIFTは、AIソリューション提供と、生成AI利活用ポリシー、AIガバナンスに関する公式情報を確認できる企業です。
法令遵守、透明性、コンプライアンス委員会の管轄などをポリシーとして公開している点は、社内統制を重視する企業にとって参考になります。
また、RAGの構築・改善を支援するサービスが確認でき、生成AIの組織定着や実装寄りの支援と接続しやすいのが特徴です。
AIガバナンスの解説ページでは、リスク管理、倫理、法的責任にも触れられています。
一方で、生成AIコンプライアンスに特化した発注メニューやPoC支援範囲、内製化支援の有無は公開情報だけでは判断しきれません。
そのため、実装支援の候補として見つつ、契約前に支援範囲を丁寧に確認したい会社です。
こんな企業におすすめ:RAG構築や生成AI導入を進めながら、運用面の統制も整理したい企業。
よくある質問
Q.1 生成AIのコンプライアンス対策は法的義務ですか?
生成AIに関する制度対応としては、2025年成立のAI法やAI基本計画も踏まえる必要があります。そのうえで企業実務では、個人情報保護、著作権、契約上の守秘義務、業法、情報セキュリティなど既存の法令やルールへの対応として求められるケースが多いです。そのため、生成AIを使う企業では、利用実態に応じた統制やルール整備が必要になる場面が多いと考えられます。
Q.2 中小企業でも体制構築は必要ですか?
体制整備を検討する企業は多いですが、大企業と同じ規模の体制を最初から作るとは限りません。まずは利用ツールの限定、入力禁止情報の明文化、承認フロー、相談窓口の設置など、業務実態に合わせた最小限のルールから始める進め方も現実的です。
Q.3 無料版の生成AIでも個人情報保護の対象になりますか?
はい。個人情報を扱う場合は、利用するサービスや契約プラン、設定ごとのデータ取り扱いを確認することが重要です。個人向けサービスと法人向けプラン、APIなどでは、入力データの学習利用や保存・保持条件が異なる場合があります。自社が利用するサービスの最新の利用条件を確認したうえで、必要に応じて匿名化やマスキングなどの運用を組み合わせましょう。
Q.4 AI生成コンテンツの著作権は誰に帰属しますか?
一律には言えません。生成物の内容、創作性、人の関与の程度、利用方法などによって論点が変わります。そのため、社外公開や商用利用を前提にする場合は、出力物の確認フローを設け、必要に応じて法務確認を行う運用が安全です。
Q.5 社内研修はどの程度の頻度で実施すべきですか?
少なくとも導入時の初回教育は実施が検討されやすく、その後もルール改訂時や新ツール導入時に追加実施すると運用しやすくなります。また、一度きりの全社研修だけでなく、利用部門別の実務研修やFAQ更新を組み合わせると定着しやすくなります。
生成AIを安全に活用できる体制を整えよう
生成AIコンプライアンスで大切なのは、どの業務で、どのデータを、どの条件で使うかを明確にすることです。
便利さだけで判断すると、個人情報、著作権、機密情報の取り扱いで思わぬリスクを抱えかねません。
また、支援会社によって、ガバナンス設計に強いところ、PoCや実装に強いところ、規制産業向けの業務特化サービスを持つところなど違いがあります。
まずは自社内で、利用中の生成AIツール、対象業務、入力している情報の種類、レビュー体制の有無を棚卸ししてみましょう。
そのうえで、必要な支援範囲を決め、複数社へ相談しながら提案内容を比較すると判断しやすくなります。
エラビサキでは、生成AI支援会社の対応領域・提供形態・実績・料金などを整理し、自社の条件から発注先候補を比較できるデータベースを構築していきます。