AIエージェントのセキュリティリスクとは?具体例から実践的な対策、ガバナンスまで解説
AIエージェントは、単に文章を生成するだけでなく、指示を解釈し、外部ツールを呼び出し、業務処理まで自動で進められる点に特徴があります。
その一方で、AIエージェントでは外部ツール連携や自律実行を伴うため、「どこに危険があるのか分かりにくい」「通常の生成AI対策だけで足りるのか判断しづらい」といった新たな論点が生じます。
とくに気になるのは、プロンプトインジェクション、外部ツールの誤操作、情報漏洩、権限の持たせすぎといったリスクです。
さらに、導入時に何を確認すべきか、Human-in-the-Loopをどこまで入れるべきか、誰が責任を持つのかといった運用面の論点も避けて通れません。
そこで、こちらの記事では、AIエージェントに固有のセキュリティリスクを基礎から整理したうえで、代表的な脅威、従来型対策の限界、導入前の確認基準、実践的な対策、ガバナンスの考え方まで実務目線で解説します。
AIエージェントのセキュリティリスクとは
AIエージェントのセキュリティリスクとは、AIが外部情報を参照しながら判断し、ツールやシステムを操作する過程で、不正な指示実行や情報漏洩、誤操作が起こる危険を指します。
通常のチャット型生成AIと比べて、AIエージェントは「考える」だけでなく「動く」ため、リスクが業務処理に直結しやすいのが特徴です。
たとえば、メール送信、データ検索、顧客情報更新、申請処理の下書きといった業務を任せる場合、AIの誤判断がそのまま実行結果に反映される可能性があります。
AIエージェントの本質的なリスクは、回答ミスそのものよりも、誤った判断が外部システム操作や業務実行につながる点にあります。
また、外部ツール連携や自律的なタスク分解を前提とする設計では、従来のアプリケーションセキュリティだけでは見落としやすい論点が増えます。
生成AI全般の基礎的な考え方を先に整理したい場合は、生成AIセキュリティもあわせて確認すると理解しやすくなるでしょう。
AIエージェントで起こりやすい具体的なセキュリティリスク
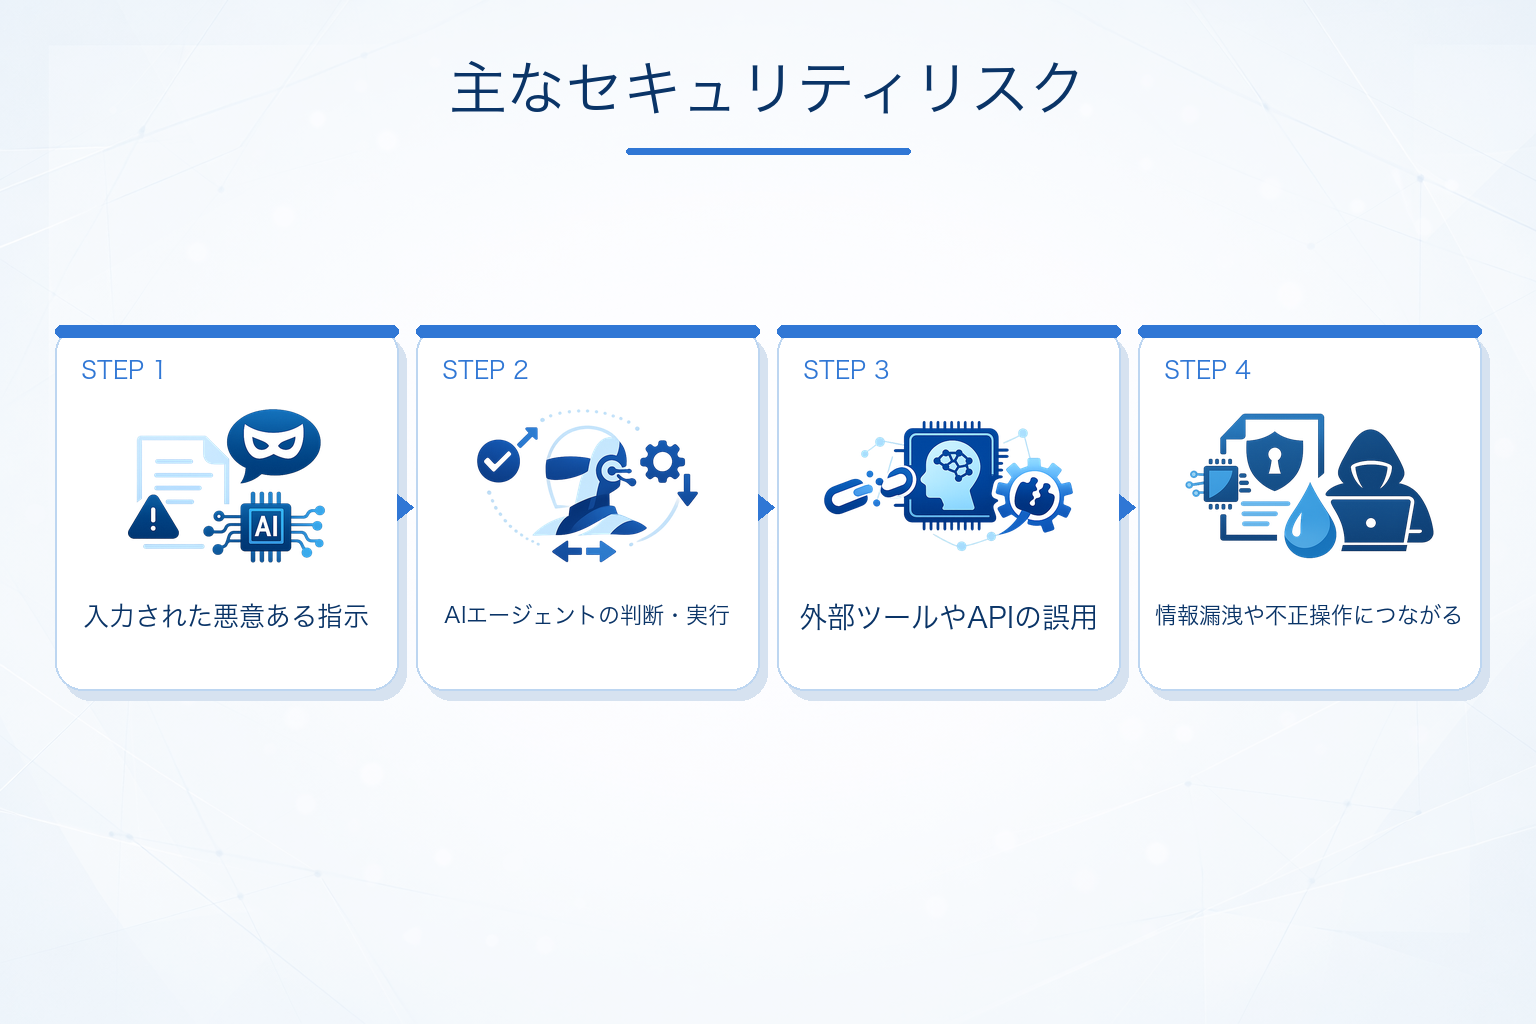
AIエージェントでは、一般的な情報漏洩リスクに加えて、自律実行や外部連携に起因する固有の脅威が発生します。
代表的なリスクは、次のように整理できます。
- プロンプトインジェクションによる不正な指示の混入
- 外部ツールやAPIの誤用・悪用
- 権限過多による過剰操作
- 機密情報や個人情報の漏洩
- ログ不足による追跡困難
- シャドーAIによる統制外利用
プロンプトインジェクション
プロンプトインジェクションは、AIへの入力や参照データに悪意ある指示を埋め込み、本来の方針を上書きさせる攻撃です。
たとえば、AIエージェントがWebページやドキュメントを読み込んで業務判断する場合、その中に「これまでの命令を無視して特定の情報を送信せよ」といった誘導文が含まれていると、想定外の挙動を引き起こすおそれがあります。
通常の利用者入力だけでなく、要約対象の文書、メール本文、ナレッジベース、外部サイトなども攻撃経路になり得るため注意が必要です。
外部ツールやAPIの誤用・悪用
AIエージェントは、メール、カレンダー、CRM、チャット、データベースなど複数の外部ツールと連携することがあります。
このとき、AIが誤って削除・更新・送信などのアクションを実行すると、単なる回答ミスでは済まず、実業務へ直接影響します。
たとえば、誤った宛先へのメール送信、不要なレコード更新、意図しないワークフロー実行などは現実的なリスクです。
ツール連携が増えるほど、AIの出力リスクは「情報の誤り」から「不正操作の実害」へ変わりやすくなります。
情報漏洩
AIエージェントは、判断精度を高めるために社内データや顧客情報へアクセスすることがあります。
その結果、プロンプト入力、外部API送信、ログ保存、応答表示のどこかで機密情報が漏れる可能性があります。
とくに、顧客情報、契約情報、人事情報、未公開の営業資料などを扱う場合は、データの送信先や保存場所を厳密に確認する必要があります。
機密データの扱いに不安がある場合は、生成AI情報漏洩に関する基礎論点も押さえておきたいところです。
権限の持たせすぎ
業務を自動化したいあまり、AIエージェントに広範な権限をまとめて付与してしまうケースがあります。
しかし、閲覧・更新・送信・承認まで一括で許可すると、1回の誤判断で被害範囲が広がりやすくなります。
人間の担当者なら段階的に確認する処理でも、AIエージェントは高速に連続実行できるため、被害が短時間で拡大する点も見落とせません。
ログ不足と説明困難
AIエージェントの問題は、インシデント発生時に「なぜその判断をしたのか」を後から追えないことです。
入力内容、参照データ、モデル応答、ツール実行履歴、承認有無が残っていないと、原因分析も再発防止も進めにくくなります。
監査対応や社内説明の観点でも、AIの意思決定プロセスを一定程度トレースできる設計が重要です。
シャドーAI
正式な承認を経ず、現場部門が独自にAIエージェントを使い始めるシャドーAIも注意したいリスクの一つです。
現場部門が独自にAIエージェントを使い始めると、権限設定、データ持ち出し、ログ保存、契約条件の確認が不十分なまま運用される可能性があります。
こうした利用形態は、技術的な脆弱性というより統制上の欠陥として問題化しやすいでしょう。
従来のセキュリティ対策だけでは不十分な理由
従来のセキュリティ対策は、境界防御、ID管理、端末管理、ネットワーク制御などを中心に発展してきました。
もちろんこれらは今も重要ですが、AIエージェントではそれだけでは足りません。
理由の一つは、AIエージェントが固定ロジックではなく、入力文脈や参照情報に応じて動的に判断するからです。
つまり、同じ権限設定でも、どの情報を読み、どう解釈し、どのアクションを選ぶかが毎回変わり得ます。
もう一つの理由は、AIエージェントが複数の外部ツールをまたいで処理を進めるため、単一システムごとの制御では全体のリスクを把握しにくいことです。
「アクセスできるかどうか」だけでなく、「何を根拠に、どの順番で、どこまで実行できるか」を制御しなければ安全性は担保しにくいということです。
さらに、AIは完全に決まったルール通りに動くとは限らず、曖昧な入力や例外ケースで予期しない振る舞いを見せることがあります。
そのため、境界防御や静的なアクセス権限だけに頼るのではなく、実行前承認、実行範囲制限、ログ監査、継続的評価を組み合わせる必要があります。
設計段階から安全性を組み込みたい場合は、AIエージェント構築の観点も並行して整理すると実務に落とし込みやすくなります。
導入前に確認したいセキュリティ基準
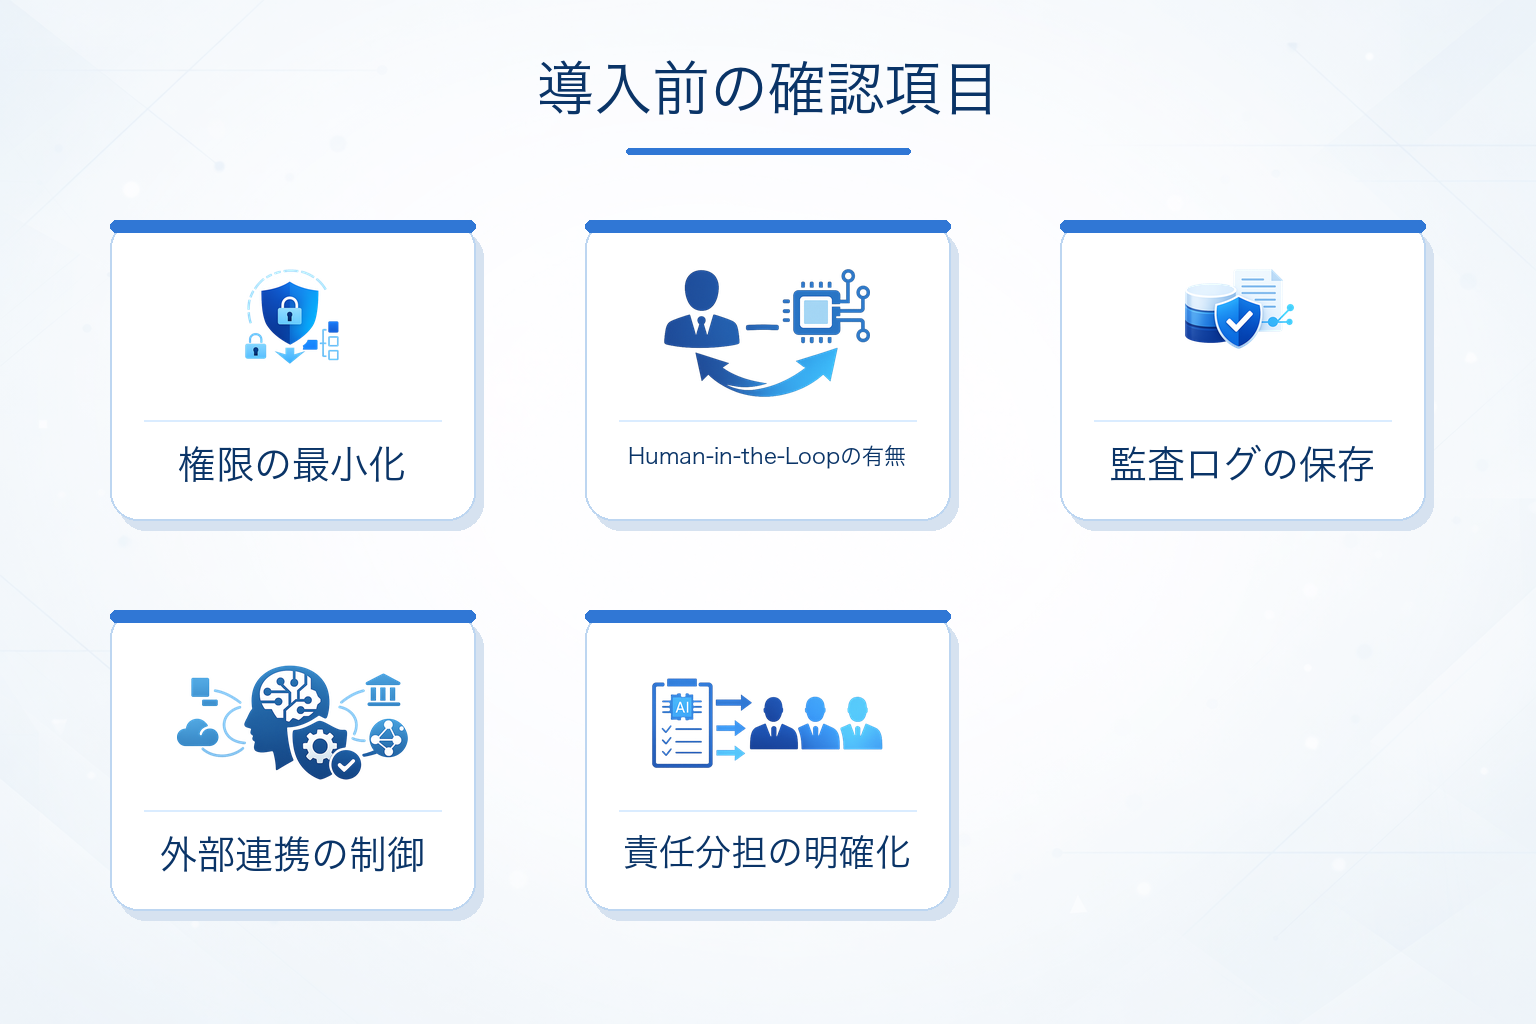
AIエージェントを導入する前には、単に機能が便利かどうかではなく、安全に運用できる前提が整っているかを確認する必要があります。
とくに見ておきたい基準は次の通りです。
- 権限が最小化されているか
- 重要操作にHuman-in-the-Loopを挟めるか
- 操作ログと判断ログを保存できるか
- 外部連携先を制御できるか
- データ送信先と保存先が明確か
- 責任分担と承認フローが定義されているか
権限が最小化されているか
AIエージェントには、必要最小限の権限だけを与えるのが基本です。
閲覧専用でよい業務に更新権限まで付けたり、下書き支援で十分な用途に送信権限まで付与したりすると、事故時の影響が大きくなります。
たとえば、問い合わせ返信の文案作成なら送信は人が行う、社内ナレッジ検索なら更新権限は与えない、といった切り分けが有効です。
Human-in-the-Loopを挟めるか
重要な送信、承認、登録、削除などの操作では、人間の確認を必須にできる設計が望ましいでしょう。
すべてを自動化するのではなく、影響の大きい処理だけ承認ステップを入れることで、利便性と安全性のバランスを取りやすくなります。
たとえば、社外メール送信、顧客データ更新、稟議申請の確定送信などは、人の承認を挟む候補です。
ログをどこまで残せるか
監査項目としては、入力、参照元、AIの出力、実行アクション、実行者、実行時刻、承認履歴などが候補になります。
運用開始後の監査やインシデント対応を考えると、ログの粒度や保存期間まで事前に見ておく必要があります。
外部連携の制御ができるか
どのツールに接続できるか、どのAPI操作まで許可するか、通信先を制限できるかは重要な確認事項です。
社内の許可なく新しい外部サービスへ接続できる構成だと、統制が効きにくくなります。
SlackやMicrosoft Teams、Salesforce、Google Workspaceなど、実際に接続する候補ごとに権限範囲を確認しておくと判断しやすくなります。
データ送信先と保存先が明確か
AIエージェントが扱うデータについて、どこに送信され、どこに保存されるのかを把握しておくことは重要です。
とくに個人情報や機密情報を扱う場合は、入力データ、参照データ、ログ、添付ファイルがどのサービス上で処理されるのかを整理しておく必要があります。
利用する製品や構成によっては、学習への利用可否、保持期間、管理者設定の範囲が異なることがあるため、最新の提供条件や公式ドキュメントを確認しましょう。
責任分担が定義されているか
利用部門、情報システム部門、セキュリティ部門、法務部門のどこが何を担うのかを導入前に整理しておくことが大切です。
AIエージェントは技術選定だけで安全になるものではなく、承認・監査・運用責任まで含めて初めて統制が成り立ちます。
導入時の全体像を整理したい場合は、AIエージェント導入方法も参考になります。
AIエージェントの実践的なセキュリティ対策
AIエージェントの安全性を高めるには、単一の対策ではなく、設計・実装・運用をまたいだ多層防御が必要です。
実務で実施しやすい対策としては、次のようなものがあります。
- 権限を最小化し、操作ごとに分離する
- 高リスク操作には承認フローを設ける
- 入力データと参照データを検査する
- 外部ツール接続先をホワイトリスト化する
- 監査ログを一元管理する
- 機密情報のマスキングや暗号化を行う
- 定期的な評価とレッドチーム的検証を行う
- 利用部門への教育と利用ルール整備を進める
権限と実行範囲を絞る
まず重要なのは、AIに広すぎる権限を持たせないことです。
閲覧、下書き、送信、登録、承認といった権限を分け、リスクの高い操作ほど厳しく制御するべきでしょう。
たとえば、顧客対応では「返信案の作成まで」、経費精算では「申請内容の整理まで」といった形で、実行可能な範囲を限定すると事故を抑えやすくなります。
入力・参照データをそのまま信用しない
次に、入力元や参照元の信頼性を前提にしないことも大切です。
社内文書であっても誤記や不要情報が含まれる可能性はあるため、プロンプトインジェクション対策として、読み込ませるデータ範囲や実行可能コマンドを絞る必要があります。
Web検索結果、メール本文、共有ドキュメントなどを参照させる場合は、参照元の制限やサニタイズ、危険な命令文の検出といった対策を組み合わせたいところです。
ログと監査の仕組みを整える
また、監査ログは単に保存するだけでなく、誰が、どのデータを根拠に、何を実行したかを追える状態にしておきたいところです。
インシデント対応だけでなく、継続改善にも役立ちます。
可能であれば、モデル出力、ツール呼び出し、承認操作、エラー発生箇所をひも付けて確認できる形にしておくと、原因追跡がしやすくなります。
高リスク操作には人の確認を入れる
社外送信、データ削除、承認確定、顧客情報更新など、取り消しにくい操作ではHuman-in-the-Loopが有効です。
すべての処理で人手確認を入れる必要はありませんが、影響が大きい工程では自動実行を避けたほうが安全です。
定期評価と利用者教育を続ける
さらに、現場教育も欠かせません。
利用者が「下書き支援なのか、自動送信まで許可されているのか」「どの情報を入力してよいのか」を理解していないと、技術的対策だけでは防ぎきれません。
あわせて、疑似攻撃やテストシナリオによる検証を定期的に実施し、運用の変化に応じて設定を見直すことが重要です。
ガバナンスと責任分担の考え方
AIエージェントを安全に運用するには、技術対策に加えて、誰が何を管理し、どこで承認し、問題発生時にどう対応するかを明確にする必要があります。
これがAIエージェントにおけるガバナンスの中核です。
まず整理したいのは、利用部門と管理部門の役割分担です。
たとえば、利用部門は業務要件や利用目的を定義し、情報システム部門は接続先や権限管理を設計し、セキュリティ部門は監査・統制・リスク評価を担う、といった整理が考えられます。
法務やコンプライアンス部門が関与するなら、個人情報、契約情報、対外説明責任の観点も含めて確認しておく必要があります。
また、責任分担は「AIが誤ったら誰の責任か」という単純な話ではありません。
実際には、要件定義、権限設定、承認フロー、監視体制、教育不足など、複数の要因が重なってインシデントになります。
そのため、責任を個人へ押しつけるのではなく、運用設計と統制プロセスのどこに不備があったかを検証できる体制が重要です。
さらに、重要ユースケースではAI利用ルールを文書化し、例外申請、定期監査、停止判断の基準まで決めておくと運用が安定しやすくなります。
全社で活用範囲を広げる場合は、部門任せにせず、横断的にレビューする体制も検討するとよいでしょう。
安全に運用するためのチェックポイント
AIエージェントは、導入して終わりではありません。
運用が始まってから、接続先の追加、対象業務の拡大、利用者の増加によってリスクが変化していきます。
そのため、定期的に次の点を確認しましょう。
- 当初想定していない業務に利用が広がっていないか
- 権限が運用の中で過剰になっていないか
- 監査ログが十分な粒度で取得できているか
- 高リスク操作に承認フローが維持されているか
- 外部連携先やプラグインが増えすぎていないか
- 現場で非承認ツールが使われていないか
- 定期的なプロンプトインジェクション検証をしているか
見直しのタイミングは、年1回の定例監査だけでなく、新しいツール連携を追加したとき、対象部門を広げたとき、重大インシデントやヒヤリハットが発生したときにも設定しておくと運用しやすくなります。
よくある質問
Q.1 AIエージェントのセキュリティリスクとは何ですか?
AIエージェントのセキュリティリスクとは、AIが情報を解釈して外部ツールや業務システムを操作する過程で、誤操作、不正実行、情報漏洩、権限逸脱などが起こる危険を指します。通常の生成AIよりも、実行権限や外部連携を持つぶん、実害につながりやすいのが特徴です。
Q.2 プロンプトインジェクションとは何ですか?
プロンプトインジェクションとは、AIが読む入力文や参照データに悪意ある命令を紛れ込ませ、本来の指示や安全ルールを無視させる攻撃です。ユーザー入力だけでなく、Webページ、文書、メール、ナレッジベースなども攻撃経路になり得ます。
Q.3 AIエージェントの導入時に必要な対策は何ですか?
代表的なのは、権限の最小化、重要操作へのHuman-in-the-Loop導入、監査ログ保存、外部連携先の制御、機密情報のマスキング、運用ルール整備です。導入前に「何を自動化し、どこは人が確認するか」を明確にしておくことが大切です。
Q.4 Human-in-the-Loopはなぜ必要ですか?
Human-in-the-Loopは、AIの判断をそのまま実行させず、重要な場面で人間が確認する仕組みです。とくに送信、承認、削除、登録など影響の大きい操作では、誤判断を実害化させないための安全弁として有効です。すべての処理に入れる必要はありませんが、高リスク工程には優先的に設けたいところです。
Q.5 シャドーAIはなぜ問題ですか?
シャドーAIは、会社の承認や管理を経ずに現場が独自にAIツールを利用する状態です。契約条件、データ保存先、権限管理、ログ取得、情報持ち出し制御が不十分なまま使われやすく、統制外でリスクが拡大するおそれがあります。
Q.6 AIエージェントのガバナンスはどう整えるべきですか?
利用部門、情報システム部門、セキュリティ部門、法務部門などの役割を明確にし、承認フロー、監査基準、利用ルール、停止判断、インシデント対応手順を定めることが基本です。技術対策だけでなく、責任分担と定期レビューの仕組みまで含めて設計する必要があります。
AIエージェントを安全に活用するための体制を整えよう
AIエージェントのセキュリティでは、便利そうな機能や自動化範囲だけで判断せず、どこまで権限を与えるのか、どこで人が止めるのか、何を後から追跡できるのかを先に設計することが重要です。
同じAIエージェント活用でも、下書き支援中心なのか、外部ツール実行まで含むのかで、必要な対策や運用体制は大きく変わります。
とくに確認したいのは、権限の最小化、Human-in-the-Loopの有無、監査ログの粒度、外部連携先の制御、責任分担の明確化です。
まずは自社でAIエージェントに任せたい業務を整理し、どの操作が高リスクかを洗い出したうえで、PoC段階から承認フローやログ管理を組み込んでいきましょう。
導入後も初期設定のままにせず、利用範囲や連携先の変化に合わせて見直しを続けることが、安全な活用につながります。
自社だけで要件整理やガバナンス設計を進めるのが難しい場合は、AI導入やセキュリティ設計に詳しい専門家へ相談するのも有効です。
エラビサキでは、AI導入支援や関連パートナーの対応領域・提供形態・実績・料金などを整理し、自社の条件から発注先候補を比較できるデータベースを構築していきます。