AIガバナンスとは?必要性と企業での実践方法|最新の規制を押さえてAI時代を生き抜く
業務でAIを使う場面が広がるなかで、「便利だから使う」だけでは済まない場面も出てきました。
誤情報の出力、機密情報の入力、説明しにくい判断、現場が管理外でツールを使う状況など、AI活用には成果とリスクが同時に存在します。
そこで重要になるのがAIガバナンスです。
ただし、言葉だけは聞いたことがあっても、「AIガバナンスとは何を指すのか」「社内で何を整備すればいいのか」「法規制やガイドラインはどこまで見ればよいのか」と迷う担当者も多いでしょう。
この記事では、AIガバナンスの基本的な意味から、なぜ今必要なのか、企業が押さえるべき観点、日本・海外の規制やガイドライン、実務で進める手順、よくある課題と対策までを整理して解説します。
AIガバナンスとは
AIガバナンスとは、AIを安全かつ適切に活用するために、企業が方針・ルール・体制・運用方法を整える考え方です。
単にAIシステムを導入するだけでなく、「何の目的で使うのか」「どのようなリスクがあるのか」「誰が責任を持つのか」を明確にして継続的に管理することが含まれます。
対象は機械学習モデルだけではありません。
近年は生成AIの利用拡大により、チャット型AI、文書生成、要約、コード生成、画像生成などもAIガバナンスの対象として扱われるようになっています。
また、AIガバナンスは一度ルールを作って終わる取り組みでもありません。
利用状況の把握、ログの確認、モデルやプロンプトの変更管理、法規制や社内方針の見直しなどを通じて、運用しながら改善していく仕組みが求められます。
AIガバナンスが今重要視される理由
AIガバナンスが重要視される背景の一つに、AIの利用範囲が広がり、現場判断だけでは管理しきれなくなっていることがあります。
とくに生成AIは導入のハードルが低く、業務部門が独自に使い始めやすい一方で、ルールがないまま活用すると想定外の事故につながるおそれがあります。
たとえば、社外秘の情報を外部サービスへ入力してしまう、AIの出力を確認せずに顧客向け資料へ使う、差別的・不適切な表現を含んだまま公開してしまう、といった問題です。
こうしたリスクは、生成AI情報漏洩のように実務上の重大な問題へ直結します。
また、現場が個別にAIツールを導入する状況は、いわゆるシャドーAIの問題も引き起こします。
企業として利用実態を把握できなければ、責任分界、監査、セキュリティ管理、法令対応を進めにくくなるでしょう。
さらに、AIに関する規制やガイドラインは国内外で整備が進んでいます。
そのため、AIガバナンスは単なる社内ルールではなく、コンプライアンス、セキュリティ、品質管理、ブランド保護とも関わる経営課題として扱うことが重要です。
AIガバナンスで求められる主な観点
AIガバナンスでは、技術面だけでなく、組織運用や説明責任まで含めて多面的に考えることが重要です。
とくに企業実務で押さえたい観点は、次のとおりです。
- 公平性:偏ったデータや設計により、不当な差別や不利益が生じないか
- 透明性:AIを使っている事実や判断の流れを、必要に応じて説明できるか
- 説明責任:AIの判断や出力に問題が生じたとき、誰が責任を持つのか明確か
- 安全性:誤作動、不適切出力、悪用などを抑える仕組みがあるか
- プライバシー保護:個人情報や機密情報の取り扱いが適切か
- セキュリティ:アクセス制御、ログ管理、権限設計、監査の仕組みがあるか
- 人による監督:重要な判断をAI任せにせず、人が確認・修正できるか
- 継続的改善:導入後も評価し、ルールや運用を更新できるか
とくに生成AIでは、モデルそのものの性能だけでなく、入力情報の管理や利用ルールの整備が重要です。
たとえば、社内FAQの要約に使うのか、採用候補者の評価補助に使うのか、顧客向け文章の下書きに使うのかで、必要な確認項目は変わります。
セキュリティ面を深く整理したい場合は、生成AIセキュリティもあわせて確認すると、自社の統制項目を具体化しやすくなります。
また、これらの観点は独立しているようで相互に関係しています。
たとえば透明性が低いAIは、説明責任を果たしにくく、問題発生時の再発防止にもつなげにくくなります。
そのため、どれか一つだけを強化するのではなく、全体として整合性のある運用を目指すことが大切です。
AIガバナンスに関する日本・海外の規制やガイドライン
AIガバナンスを進めるうえでは、法律だけでなく、各国・各機関が示すガイドラインやフレームワークも確認する必要があります。
企業にとって重要なのは、すべてを暗記することではなく、自社の利用目的や事業地域に応じて参照すべき枠組みを整理することです。
日本で確認したい考え方
日本では、AI活用を一律に禁止するというより、イノベーションとリスク管理を両立させる方向でガイドライン整備が進んでいます。
現時点での主要な参照先としては、経済産業省の「AI事業者ガイドライン 第1.2版」があり、透明性、公平性、安全性、プライバシー、セキュリティ、説明可能性などの観点が整理されています。
また、個人情報を扱う場合は個人情報保護法に加えて、個人情報保護委員会の最新ガイドラインやQ&Aも参照対象になります。業界固有の業法が関わる場合は、そのルールも確認しておきたいところです。
生成AIの利用方針や承認フローの作り方を具体化したい場合は、生成AIガイドラインが参考になります。
EUで重視される考え方
EUでは、AIをリスクベースで分類し、高リスク領域に対して厳格な要件を課す考え方が強く打ち出されています。
そのため、採用、人事評価、医療、金融、インフラなど、意思決定の影響が大きい領域では、説明責任や文書化、人的監督、品質管理の重要性がより高まります。
EU向けにAIを提供・上市・利用する場合は、「自社はAIを使っているか」だけでなく、「どの用途が高リスクに該当しうるか」「AI Act上でどの役割に当たるか」まで確認しておく必要があります。
米国で重視される考え方
米国では、包括的な単一法だけでなく、政府機関のガイドライン、州法、業界ごとの規制、技術標準などが実務に影響します。
代表的な考え方としては、NISTのAIリスクマネジメントフレームワークのように、リスクの特定、測定、管理、統治を継続的に行う枠組みが知られています。
日本企業にとっても、グローバル標準に近い整理として参考にしやすいでしょう。
企業が実務で見るべきポイント
実務上は、法規制やガイドラインを一覧で集めるだけでは不十分です。
重要なのは、自社のAI利用を棚卸しし、どのルールがどの業務に関係するかを結びつけることです。
たとえば、個人情報を扱うのか、採用判断に使うのか、外部公開コンテンツに利用するのかで、確認すべき論点は変わります。
そのため、法務・情報システム・セキュリティ・事業部門が連携しながら、対象業務ごとの管理基準を整理すると進めやすくなります。
企業がAIガバナンスを進める基本ステップ
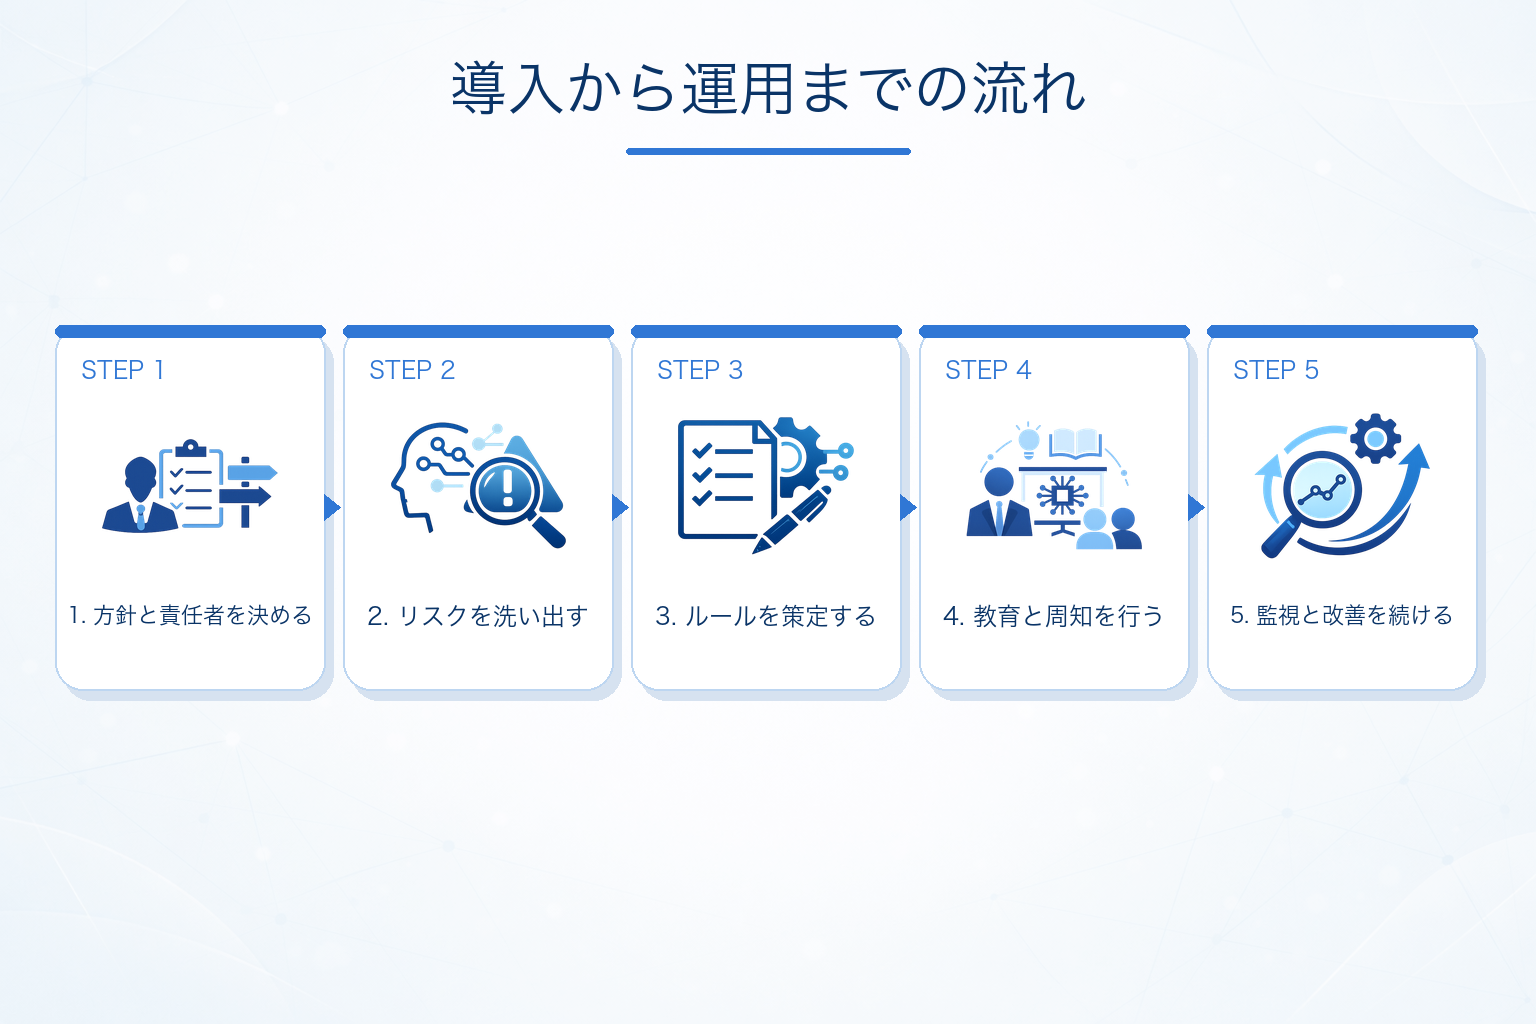
AIガバナンスは、思いつきでルールを並べても定着しません。
企業では、次のような流れで段階的に進めるのが一般的です。
- AI活用の目的と適用範囲を整理する
- 責任者と推進体制を決める
- 利用中・導入予定のAIを棚卸しする
- リスクを洗い出して優先順位を付ける
- 社内ルールと承認フローを策定する
- 教育・周知を行い現場へ浸透させる
- ログ監視・評価・改善を継続する
1. AI活用の目的と適用範囲を整理する
最初に行いたいのは、AIを導入する目的の明確化です。
業務効率化なのか、顧客対応の高度化なのか、データ分析の自動化なのかによって、必要な統制レベルは変わります。
目的が曖昧なままでは、必要以上に厳しい統制を敷いて現場が使えなくなるか、逆に管理不足で事故が起きやすくなります。
2. 責任者と推進体制を決める
次に重要なのが体制づくりです。
AIガバナンス委員会のような横断組織を設ける方法もありますし、既存の情報セキュリティ委員会やDX推進組織に役割を持たせる方法もあります。
いずれにしても、「誰が判断し、誰が承認し、誰が監視するのか」を曖昧にしないことが実効性につながります。
3. 利用中・導入予定のAIを棚卸しする
そのうえで、現在使っているAIや今後使いたいAIを棚卸しし、用途別に整理します。
たとえば、ChatGPTやMicrosoft Copilotのような汎用生成AI、社内チャットボット、需要予測モデル、画像判定AIなど、利用形態ごとに管理観点は異なります。
4. リスクを洗い出して優先順位を付ける
棚卸ししたAIについて、扱うデータの機密性、対外影響、判断の重要度、人手確認の有無などからリスクを整理します。
高リスク用途から先にルールを整備し、低リスク用途は簡易な申請にするなど、段階的に設計すると現場の負担を抑えやすいでしょう。
5. 社内ルールと承認フローを策定する
利用申請の要否、入力してよい情報、出力確認の責任者、外部公開前のチェック方法などを文書化します。
あわせて、禁止事項だけでなく、許可される利用例も示すと現場で運用しやすくなります。
6. 教育・周知を行い現場へ浸透させる
ルールは作るだけでは機能しません。
利用者向けに、入力禁止情報、ハルシネーションへの対処、引用や著作権への配慮、顧客向け文章の確認方法などを教育し、部門ごとの業務に落とし込むことが重要です。
7. ログ監視・評価・改善を継続する
さらに、導入後の運用を軽視しないことも大切です。
AIは利用が広がるにつれて新たな問題が見つかることもあるため、定期レビュー、ログ確認、ルール改定、教育更新まで含めて考える必要があります。
AIガバナンス体制を整備する際の課題と対策
AIガバナンスの必要性を理解していても、実際の整備ではいくつかの壁にぶつかりやすいものです。
ここでは、企業がつまずきやすい代表的な課題と対策を整理します。
現場へルールが浸透しない
ガイドラインを作成しても、現場で十分に活用されないことがあります。
文章だけのルールは抽象的になりやすく、自部門で何が許可され、何が禁止されるのかが伝わりにくいためです。
対策としては、業務ごとの具体例を含めた運用ルールに落とし込み、申請例、禁止例、確認フローを示すことが有効です。
部門別の説明会や短時間の研修を組み合わせると、理解と定着が進みやすくなります。
担当人材が不足している
AIガバナンスには、法務、セキュリティ、データ、AI活用の知識が横断的に求められます。
そのため、特定部署だけで完結させようとすると負荷が偏りやすくなります。
対策としては、専任者を最初から大人数でそろえるより、少人数の推進チームを中心にしつつ、必要な部門と連携する運営体制から始める方法が現実的です。
また、AI導入全般で起こりやすい組織課題は、AI導入課題でも共通して整理できます。
統制を強くしすぎて活用が止まる
リスクを恐れるあまり、厳格すぎる申請や禁止事項を設定すると、現場が非公式ツールへ流れるおそれがあります。
それではガバナンスの目的に逆行してしまいます。
この課題への対策は、用途やデータ機密度に応じて管理レベルを分けることです。
たとえば、公開情報だけを扱う要約用途と、個人情報を扱う業務用途では、同じ承認フローにしないほうが現実的でしょう。
運用が継続しない
導入初期は動いていても、担当者異動や優先順位の変化でレビューが止まるケースがあります。
AIガバナンスは継続運用が前提なので、属人化すると維持が難しくなります。
対策としては、定例会議、棚卸し周期、監査ログ確認手順、更新責任者を文書化し、個人依存ではなく仕組みとして回すことが重要です。
AIガバナンスの実効性を高める支援策
AIガバナンスは社内だけで完結できる場合もありますが、状況によっては外部の支援策を活用したほうが進めやすいことがあります。
とくに初期設計や運用定着の段階では、既存の知見を取り入れることで検討漏れを防ぎやすくなります。
診断ツールやプラットフォームの活用
AI利用状況の棚卸し、リスク評価、ログ管理、ポリシー運用などを支援するツールやプラットフォームを使う方法があります。
こうした仕組みは、全社でAI活用が広がり、管理対象が増えている企業では活用を検討できます。
一方で、ツールを入れるだけでガバナンスが完成するわけではありません。
自社ルール、責任体制、運用フローと結びつけて初めて効果が出る点は押さえておきたいところです。
研修・教育プログラム
AIガバナンスを現場へ定着させるには、ルール文書の整備に加えて教育を組み合わせることも重要です。
管理部門向けの制度設計研修、利用者向けの実務研修、推進担当者向けの高度研修など、対象に応じた学習設計が重要です。
とくに生成AIでは、プロンプトの扱い、入力禁止情報、出力確認の方法など、現場が日常的に判断する事項を教育へ落とし込むことが重要です。
認証や外部フレームワークの参照
国際標準や外部フレームワークを参照することで、自社基準の抜け漏れを減らしやすくなります。
また、顧客や取引先に対して、一定の管理水準を説明しやすくなる利点もあります。
ただし、認証取得自体を目的化すると、実務と乖離した運用になるおそれがあります。
まずは自社の利用実態に合った統制を整え、その延長線上で活用を検討するほうが無理がありません。
AIガバナンス導入を進めるうえでのチェックポイント
最後に、自社でAIガバナンスを進める際に確認したい要点を整理します。
導入前の検討段階で、次の項目をチェックしておくと進めやすくなります。
- AI活用の目的と対象業務が明確になっているか
- 利用中のAIツールや生成AIサービスを棚卸しできているか
- 高リスク用途と低リスク用途を区別できているか
- 責任者、承認者、監視担当者の役割分担が決まっているか
- 個人情報・機密情報の取り扱いルールが明文化されているか
- 利用者向けの教育や周知方法が決まっているか
- ログ取得、監査、見直しの運用周期が設計されているか
- 外部サービス利用時の契約条件やデータ取り扱いを確認しているか
とくに見落としやすいのは、導入前の設計よりも導入後の運用です。
ルールを作ること自体が目的ではなく、現場で守られ、問題が起きたときに発見・改善できる仕組みになっているかを確認しておきたいところです。
また、全社一律で完璧な体制を最初から目指すより、重要業務から始めて順次広げるほうが現実的です。
実務上は、「まず全社統一ルールを完成させる」よりも、「重要用途から運用可能な管理水準を作る」ほうが進めやすいでしょう。
AIガバナンスに関するよくある質問
Q.1 AIガバナンスとは何ですか?
AIガバナンスとは、AIを安全かつ適切に活用するために、企業が方針・ルール・責任体制・運用方法を整える取り組みです。技術の管理だけでなく、説明責任、リスク管理、セキュリティ、教育、監査まで含めて考えるのが一般的です。
Q.2 なぜAIガバナンスが必要なのですか?
AIは業務効率化に役立つ一方で、誤情報の出力、差別的判断、機密情報の流出、不透明な意思決定といったリスクもあります。とくに生成AIは現場導入が進みやすいため、企業として利用範囲や責任分界を整理しておかないと、統制が追いつかなくなる可能性があります。
Q.3 AIガバナンスと一般的なガバナンスの違いは何ですか?
一般的なガバナンスは、企業全体の意思決定や内部統制を対象にします。一方、AIガバナンスはそのなかでもAI活用に特化した統制であり、学習データ、モデル挙動、出力品質、人的監督、プロンプト管理、ログ監査など、AI特有の論点を扱う点が違いです。
Q.4 日本や海外のAI規制はどこまで確認すべきですか?
少なくとも、自社が事業を行う地域、自社サービスの提供先、扱うデータの種類、AIの利用用途に関係する規制やガイドラインは確認しておきたいところです。日本国内向け業務でも、海外顧客や海外拠点が関係する場合は、EUや米国の考え方が影響することがあります。
Q.5 企業はAIガバナンスをどこから始めればよいですか?
まずは、AIを何に使っているかを棚卸しし、目的とリスクを整理するところから始めるのが現実的です。そのうえで、責任者を決め、利用ルールと承認フローを整え、教育と監視の仕組みを作っていく流れが進めやすいでしょう。高リスク業務から優先的に整備する方法も有効です。
Q.6 外部の支援を使うべきケースはありますか?
社内にAI、法務、セキュリティを横断して見られる人材が少ない場合や、複数部門へ横展開したい場合、規制対応や監査対応まで見据える場合は、外部の支援を活用する選択肢があります。ルール策定、リスク診断、教育設計、運用改善など、必要な範囲だけ相談する形でも進められます。
自社で運用できるAIガバナンスを整えよう
AIガバナンスで大切なのは、立派な文書を作ることよりも、自社のAI活用に合った管理の仕組みを継続運用できる状態にすることです。
企業ごとに、AIの利用目的、対象部門、扱うデータ、必要なセキュリティ水準は異なります。
そのため、求められるAIガバナンスの形も一様ではありません。
確認したいのは、利用対象の棚卸し、高リスク用途の見極め、責任体制、社内ルール、教育と監視の仕組みがそろっているかどうかです。
まずは対象業務を整理し、重要な用途からルールづくりと運用設計を始めてみましょう。
また、自社だけでAIガバナンスの設計や定着まで進めるのが難しい場合は、診断、ルール策定、研修、運用設計に詳しい専門家へ相談する方法もあります。
エラビサキでは、AIガバナンス支援会社の対応領域・提供形態・実績・料金などを整理し、自社の条件から発注先候補を比較できるデータベースを構築していきます。