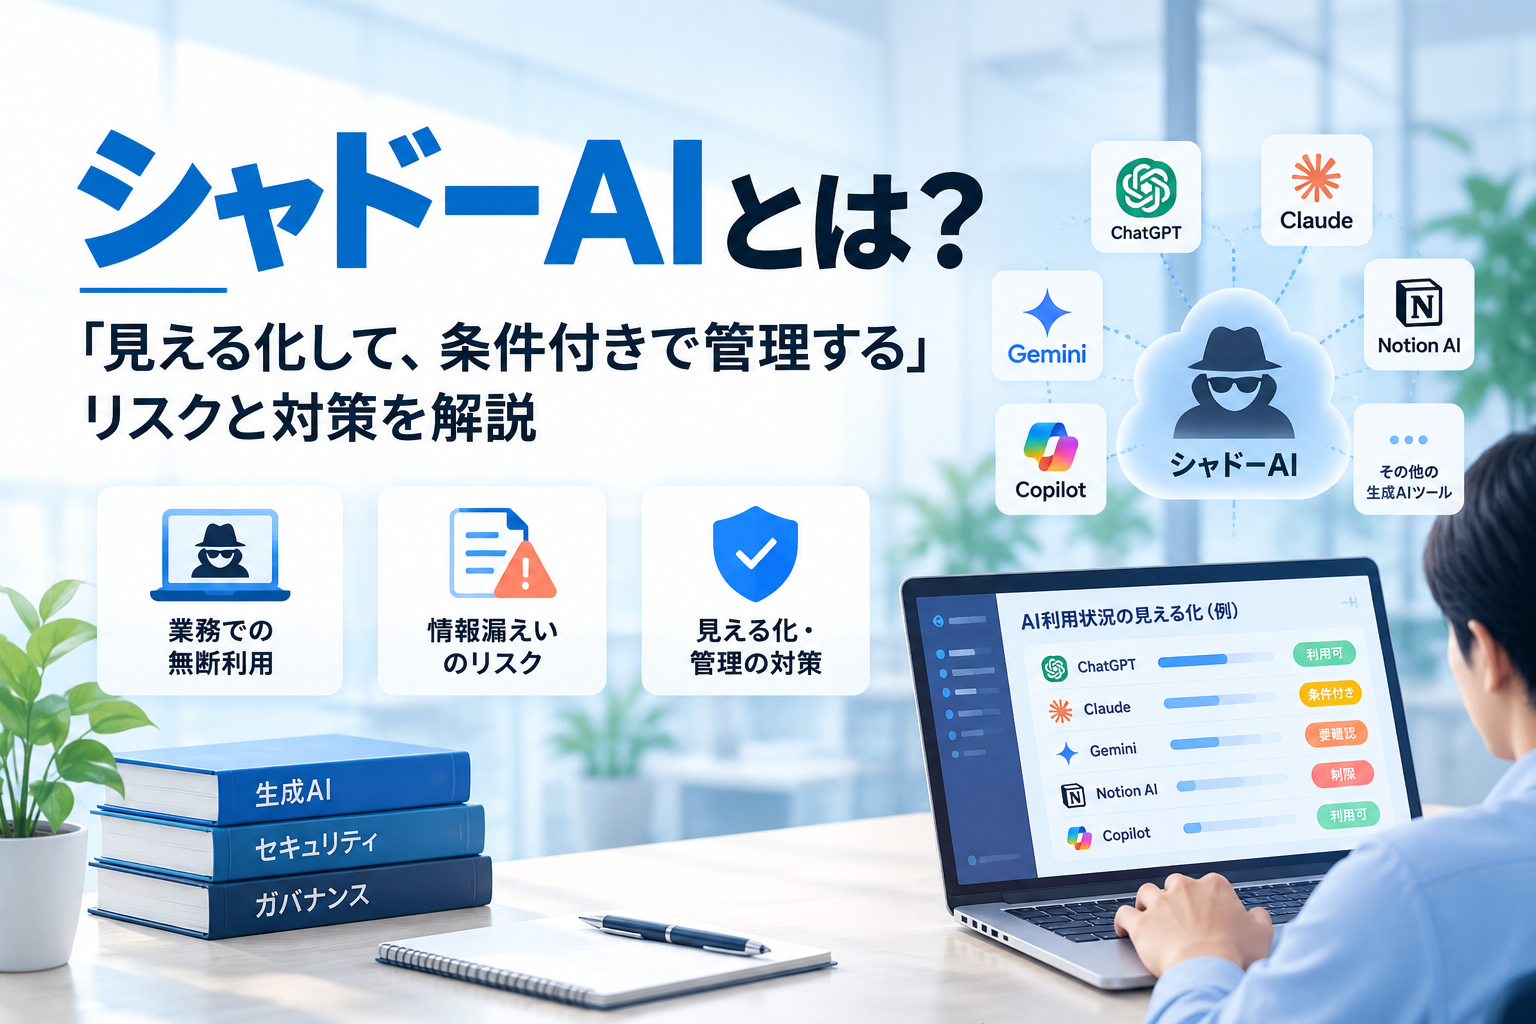
シャドーAIとは?「見える化して、条件付きで管理する」リスクと対策を解説
企業で生成AIを業務に取り入れる動きがみられるなかで、情シスや管理部門が直面しやすいのが「会社として許可していないのに、社員がAIツールを使っている」という状況です。
このようなシャドーAIは、利便性の高さゆえに現場で自然発生しやすい一方、情報漏洩や統制不備につながるおそれがあります。
とはいえ、対策を考える際は、全面禁止だけでなく利用実態や業務上の需要も踏まえる必要があります。
現場の需要を無視した運用では、申告が萎縮し、実態を把握しづらくなる場合もあります。
この記事では、シャドーAIの意味やシャドーITとの違い、企業にとっての主なリスクを整理したうえで、自社内の利用実態をどう可視化し、どのようなルールと技術対策で管理していくべきかを解説します。
禁止一辺倒ではなく、「見える化して、条件付きで管理する」という実務的な考え方を軸に、情シスが進めやすい順序でまとめました。
シャドーAIとは
シャドーAIとは、企業が正式に承認していないAIツールやAI機能を、社員や部門が独自に業務で利用する状態を指します。
たとえば、会社で契約していない生成AIサービスに個人アカウントで登録し、議事録作成や文章要約、調査、資料作成などへ使うケースが典型です。
ポイントは、AIそのものが危険なのではなく、組織として把握・統制できていない状態にあることです。
承認されていないサービスに業務データを入力していたり、誰が何の目的で使っているのか分からなかったりすると、セキュリティやコンプライアンスの観点で問題が生じやすくなります。
なお、シャドーAIはシャドーITの一種として捉えられることもあります。
ただし、AIは入力内容の取り扱い、もっともらしい誤回答、著作権や出力物の扱いなど、従来のSaaS管理とは異なる論点があるため、少し違う観点での統制が必要です。
シャドーAIとシャドーITの違い
シャドーITは、会社が把握・承認していないITサービス全般を指す広い概念です。たとえば、個人契約のストレージ、チャット、タスク管理ツールなどが含まれます。
一方、シャドーAIはその中でもAI機能を持つツールやサービスに関する問題です。
違いは、単に未承認のツールを使っていることだけではありません。AIでは、入力した内容が外部処理されること、出力内容に誤りが混じること、生成物の扱いに追加確認が必要になることなど、利用時の注意点が増えます。
そのため、シャドーIT対策の延長で考えつつも、入力情報の制限や出力物レビューといったAI特有の管理項目を別途設けることが重要です。
シャドーAIが広がる背景
シャドーAIが広がる背景の一つに、現場から見た利便性の高さがあります。
文章作成、要約、翻訳、企画案出し、コード補助など、すぐに効果を感じやすい用途が多く、無料または低いハードルで使い始められます。
その一方で、企業側の整備が追いつかないと、現場は「業務で必要だから先に使う」という行動を取りやすくなります。
とくに、正式導入の検討が長引いている、利用ルールが曖昧、公認ツールがないといった状況では、個人判断での利用が発生しやすいでしょう。
また、AIの利用可否が部署ごとに異なる場合も混乱の原因になります。
営業、企画、開発、バックオフィスで必要な用途が違うのに、全社一律で曖昧な禁止だけを出すと、現場は「どこまでなら許されるのか」を自己解釈しがちです。
こうした背景は、単なるセキュリティ意識の低さだけでは説明できません。
むしろ、正式導入の遅れや統制設計の不足といった組織課題が関係していることも多いため、より広い視点ではAI導入課題として捉えることが大切です。
シャドーAIが企業にもたらす主なリスク
シャドーAIのリスクは、単に「勝手にツールを使うこと」だけではありません。
入力データ、出力結果、契約条件、監査性まで含めて考える必要があります。
- 機密情報や個人情報の漏洩
- 法務・コンプライアンス上の問題
- 誤生成による業務判断ミス
- 著作権や利用規約に関するトラブル
- 監査ログが残らず統制できない状態
- 部署ごとに利用品質や安全性がばらつくこと
もっとも分かりやすいのは情報漏洩リスクです。
顧客情報、未公開の事業計画、契約書、ソースコード、社内問い合わせ内容などを無断で外部AIへ入力すると、「何をどこへ送ったのか」を会社側が追えない状態になりかねません。
生成AIへの入力から起こりうる具体的な事故パターンは、生成AI情報漏洩の記事でも整理しています。
次に問題になるのが、出力内容をそのまま信用してしまうことです。
AIはもっともらしい表現で誤った内容を返すことがあり、調査、提案書、顧客対応、法務確認などで無批判に利用すると、誤情報がそのまま業務へ入り込むおそれがあります。
さらに、契約面の確認不足も見過ごせません。
個人向けプランでは法人利用に必要な管理機能や責任分界が十分でないことがあり、データ保持、学習利用、監査ログ、アクセス制御などの条件を確認できないまま使っているケースもあります。
こうした問題は個別事故にとどまらず、全社のAI活用そのものを停滞させる原因にもなります。
統制なき利用拡大を放置すると、後から強い制限をかけざるを得なくなり、結果としてAI活用が進まなくなるため、運用設計の不備はAI導入失敗にもつながり得ます。
そのため、シャドーAI対策はセキュリティ部門だけの話ではありません。
業務効率化と統制を両立させる、全社的な生成AIセキュリティのテーマとして扱う必要があります。
自社でシャドーAIが使われているか確認する方法
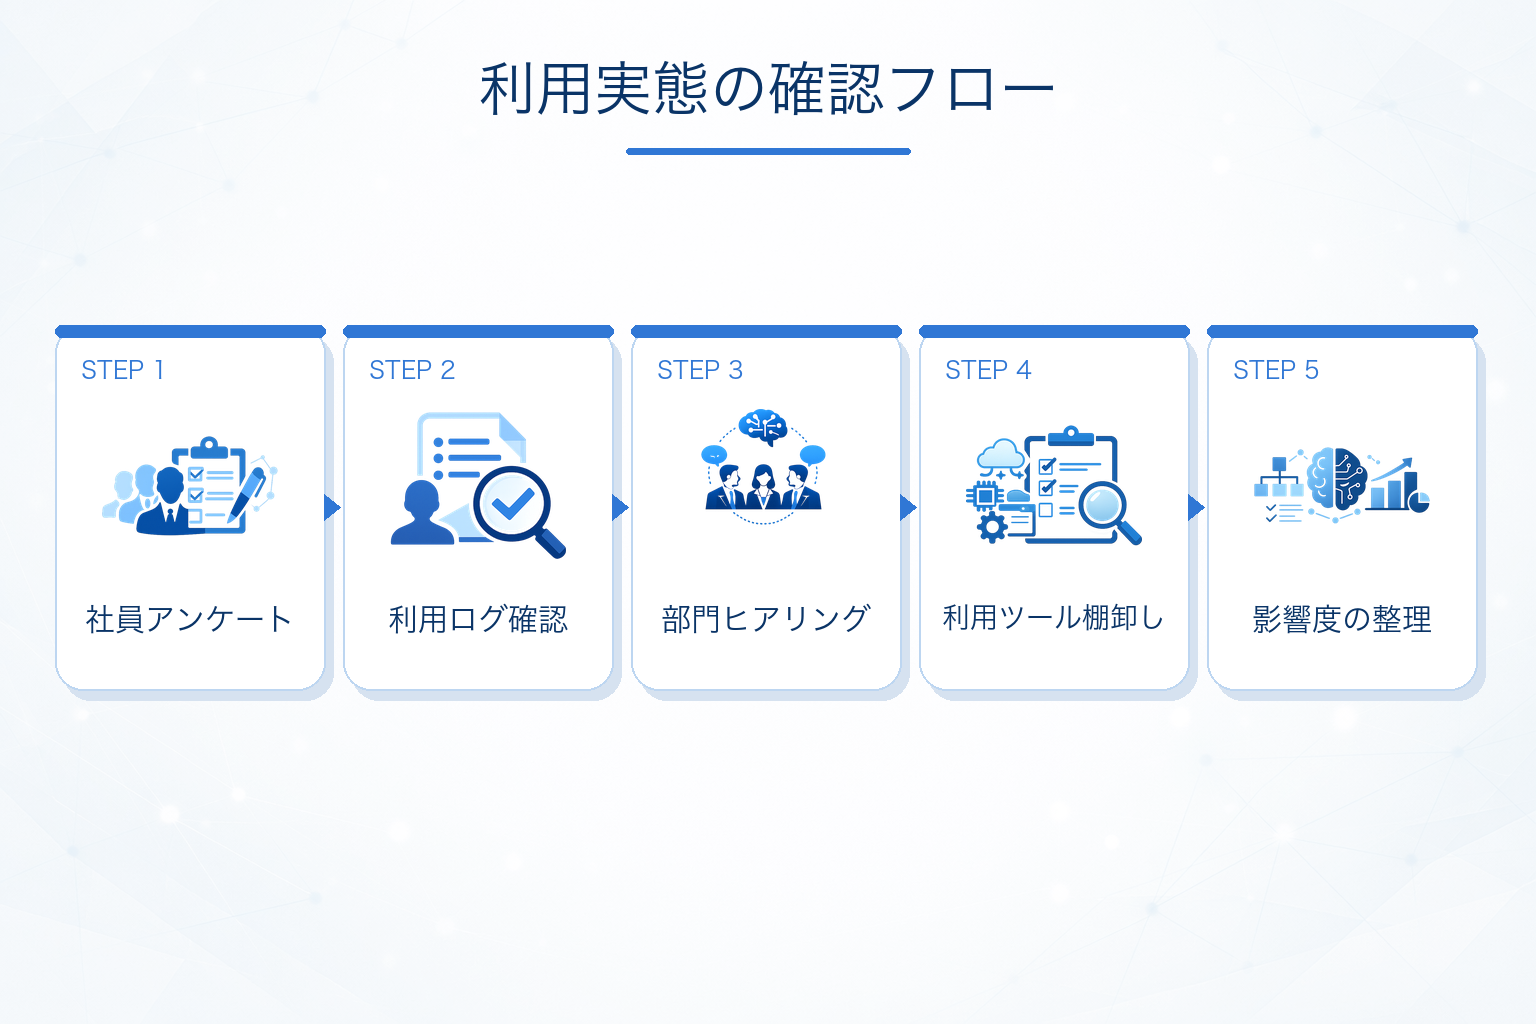
シャドーAI対策の出発点は、禁止通知ではなく実態把握です。
使われているかどうか分からない状態でルールを作っても、現場に合わない運用になりやすく、定着しません。
まずは次のような方法を組み合わせて、利用実態を可視化しましょう。
- 社員アンケートで利用有無と用途を把握する
- 部門ヒアリングで業務上の必要性を確認する
- プロキシログやアクセスログからAI系サービスへの通信を確認する
- 利用中のブラウザ拡張機能やアプリを棚卸しする
- 個人契約と法人契約の混在状況を確認する
- 入力されている情報の種類を分類する
アンケートやヒアリングは、単に「使っていますか」と聞くだけでは不十分です。
どのツールを、どの業務で、どの端末から、どの情報を入力して使っているのかまで把握すると、後続のルール設計が現実的になります。
ログ確認では、よく知られた生成AIサービスだけでなく、文章校正、議事録、翻訳、開発支援、デザイン補助など、AI機能を含む周辺サービスにも目を向けたいところです。
表面的には通常のSaaSに見えても、裏で生成AI処理が行われていることがあります。たとえば、文章作成支援、会議要約、問い合わせ応答補助、コード補完などの機能が追加された既存ツールも確認対象になります。
また、見つけた利用をすぐに一律で禁止しないことも重要です。
実態調査の段階では、「違反者探し」ではなく「必要な受け皿を知る」姿勢を明確にすることは、萎縮を避けて申告しやすい状態をつくるうえで有効な場合があります。
調査結果は、単に利用件数だけでまとめず、次の3軸で整理すると判断しやすくなります。
- 利用目的:要約、調査、文章作成、コード補助など
- 入力情報:公開情報のみか、社内情報を含むか
- 影響度:漏洩時や誤生成時の影響が大きいか
この整理ができると、全面禁止すべき領域と、条件付きで許可できる領域を分けやすくなります。
シャドーAI対策の基本方針
シャドーAI対策では、全面禁止だけでなく、利用区分を明確にすることも重要です。
実務では、すべてを許可するのでも、すべてを禁止するのでもなく、禁止・許可・条件付き許可に分けて管理する考え方が現実的です。
たとえば、顧客情報や未公開情報の入力は明確に禁止する一方で、公開情報の要約やアイデア出しは、公認ツール上であれば許可するといった設計が考えられます。
このように線引きを行うことで、現場は「何がダメで、何なら使えるのか」を理解しやすくなります。
とくに大切なのは、禁止事項だけでなく、使ってよい条件を示すことです。
禁止だけを並べると、現場は代替手段を持てず、非公式利用へ戻りやすくなります。
基本方針としては、次のような整理が有効です。
- 禁止:機密情報、個人情報、契約前情報などの入力
- 許可:公開情報のみを用いた低リスク用途
- 条件付き許可:法人契約、公認環境、ログ取得、SSO連携などの条件を満たす利用
- 要承認:開発用途や顧客対応など影響の大きい業務利用
この区分を設けると、情シスだけでなく現場管理職も判断しやすくなります。
また、あとからルールを見直す際にも、どの領域を緩和または強化すべきか整理しやすくなるでしょう。
入力禁止情報と許可情報の考え方
シャドーAI対策をルールへ落とし込むうえで難しいのが、「何を入力してはいけないのか」をどう定義するかです。
単に「機密情報は禁止」と書いても、現場では判断に迷う場面が多く残ります。
そのため、情報を抽象語だけで示すのではなく、業務で想定される具体例とセットで整理することが大切です。
次のような区分は明文化しておきたいところです。
- 個人情報:氏名、住所、電話番号、メールアドレス、評価情報など
- 機密情報:未公開の経営情報、価格戦略、研究開発情報、顧客案件情報など
- 契約・法務情報:契約書案、係争関連情報、秘密保持対象の文書など
- 開発情報:ソースコード、設計書、脆弱性情報、認証情報など
- 公開情報:自社外に公開済みの情報、一般的な知識、匿名化済みサンプルなど
ここで重要なのは、単に禁止情報を増やすことではありません。
「匿名化すればよいのか」「要約後ならよいのか」まで含めて判断基準を定めることが、現場での運用には欠かせません。
たとえば顧客対応文をAIで下書きしたい場合でも、顧客名や案件名、金額、日付、固有の事情が残っていれば再識別のリスクがあります。
匿名化したつもりでも、文脈から特定されることはあり得ます。
また、許可情報についても明確化が必要です。
公開済みの製品情報、一般的な市場情報、社外秘を含まないアイデアメモなど、入力してよい範囲を示すことで、現場は安全に活用しやすくなります。
ルール文書を整備する際は、生成AI一般の利用方針として生成AIガイドラインの考え方も参考になります。
シャドーAI対策に特化しつつも、入力禁止情報、確認責任、出力物レビューの考え方は共通する部分が多いためです。
公認AIツールを用意する際の考え方
シャドーAIを減らすには、禁止だけでなく安全な受け皿を用意する必要があります。
現場が本当に必要としている用途を満たせる公認AIツールがなければ、非公式利用はなくなりません。
公認環境を検討する際は、便利そうな機能だけで判断せず、統制しやすさを重視しましょう。
とくに確認したいのは、法人契約の有無、データの扱い、認証連携、監査ログ、権限制御です。
- 法人契約が可能か
- 入力データの扱いを管理者側で確認できるか
- SSOなど既存認証基盤と連携できるか
- 管理者向けの利用状況把握やログ取得機能があるか
- 部門単位・ユーザー単位で利用範囲を制御できるか
- 業務に必要な用途を十分にカバーできるか
また、公認ツールは1種類に限定しなければならないとは限りません。
全社共通で使う基盤と、開発部門や法務部門など特定部署向けの追加環境を分ける方が、実務に合うこともあります。
一方で、ツール数を増やしすぎると管理負荷が上がります。
そのため、まずは利用実態調査で多かった用途を中心に、少数の受け皿から始める方法が現実的です。
重要なのは、「どのAIを禁止するか」ではなく、「どのAIなら管理下で使えるか」を定義することです。
この発想に切り替えると、現場の利便性と統制の両立がしやすくなります。
技術的にできるシャドーAI対策
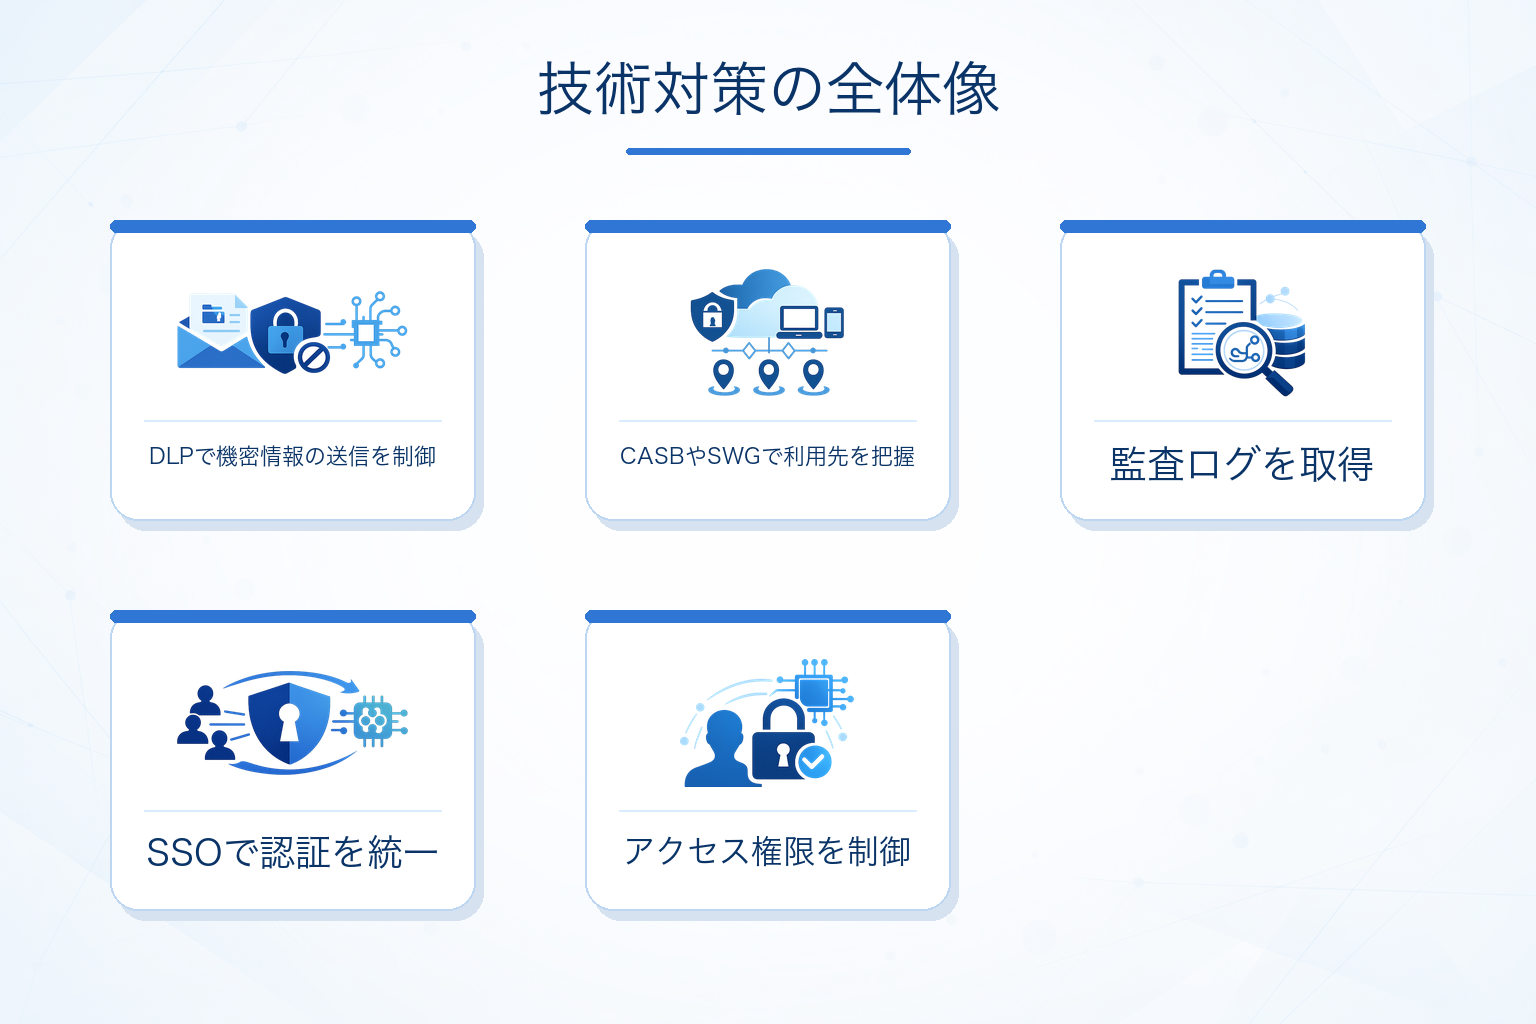
ルールだけでは、シャドーAI対策は十分ではありません。
人の判断に依存しすぎると、忙しい現場では逸脱が起こりやすいため、技術的な抑止と可視化も組み合わせる必要があります。
代表的な対策は次のとおりです。
- DLPで機密情報の送信を検知・制御する
- CASBやSWGで利用先サービスを把握する
- SSOで認証を統一し、個人利用を減らす
- 監査ログを取得し、利用状況を継続確認する
- アクセス権限を部門や役割ごとに制御する
DLPで入力データの持ち出しを抑える
DLPは、個人情報や機密性の高いデータが外部AIへ送信されるのを検知・制御する仕組みです。
警告表示にとどめるのか、送信を遮断するのか、あるいは理由入力を求めるのかで、運用の強さは変わります。
CASB・SWGで利用サービスを可視化する
CASBやSWGは、どのAIサービスへアクセスしているかを把握しやすくする手段です。
未知のAI系SaaSや、ブラウザ経由で使われるサービスを見つけるうえで役立ちます。
SSOで公認環境へ集約する
SSOは、公認環境への集約を進めるうえで有効です。
社員が個人アカウントを使う理由のひとつは、会社アカウントで安全に使える受け皿がないことにあります。
認証を統一できれば、退職・異動時の統制もしやすくなります。
監査ログの取得範囲を決める
また、監査ログの扱いも重要です。
アクセスログだけで足りるのか、プロンプトや添付内容まで記録対象にするのかは、監査要件やプライバシー配慮とあわせて設計する必要があります。
ただし、技術対策は強ければよいわけではありません。
業務影響が大きすぎると、現場が別経路で利用を続ける可能性があります。
まずは可視化と警告から始め、必要な領域だけ制御を強める段階導入が進めやすいでしょう。
社内ガイドラインに入れるべき内容
シャドーAI対策を継続運用するには、口頭の周知だけでは足りません。
誰が読んでも判断できるよう、社内ガイドラインとして明文化しておく必要があります。
含めたい項目の例は次のとおりです。
- ガイドラインの目的と対象範囲
- 使用を許可するAIツールと禁止するAIツール
- 入力禁止情報の定義と具体例
- 許可される利用目的と要承認の利用目的
- 出力内容の確認責任とレビュー手順
- ログ取得や監査の考え方
- 違反時の報告先と是正手順
- ルール改訂の考え方と所管部門
とくに曖昧にしやすいのが、出力物の責任所在です。
AIが作成したからといって、その内容確認責任までAIに委ねられるわけではありません。
誤情報、著作権上の懸念、不適切表現のチェックは、最終的に人が担うことを明確にしておきましょう。
また、違反時の扱いも感情的に厳罰化するのではなく、再発防止の観点で設計することが大切です。
初回は是正指導、悪質または重大な事案は別対応といった形で、実務に合った運用へ落とし込む方が定着しやすくなります。
ガイドラインは作って終わりではありません。
新しいAIツールや機能の追加、自社の利用状況の変化に応じて、定期的に見直す運用も組み込んでおくとよいでしょう。
導入から定着までの進め方
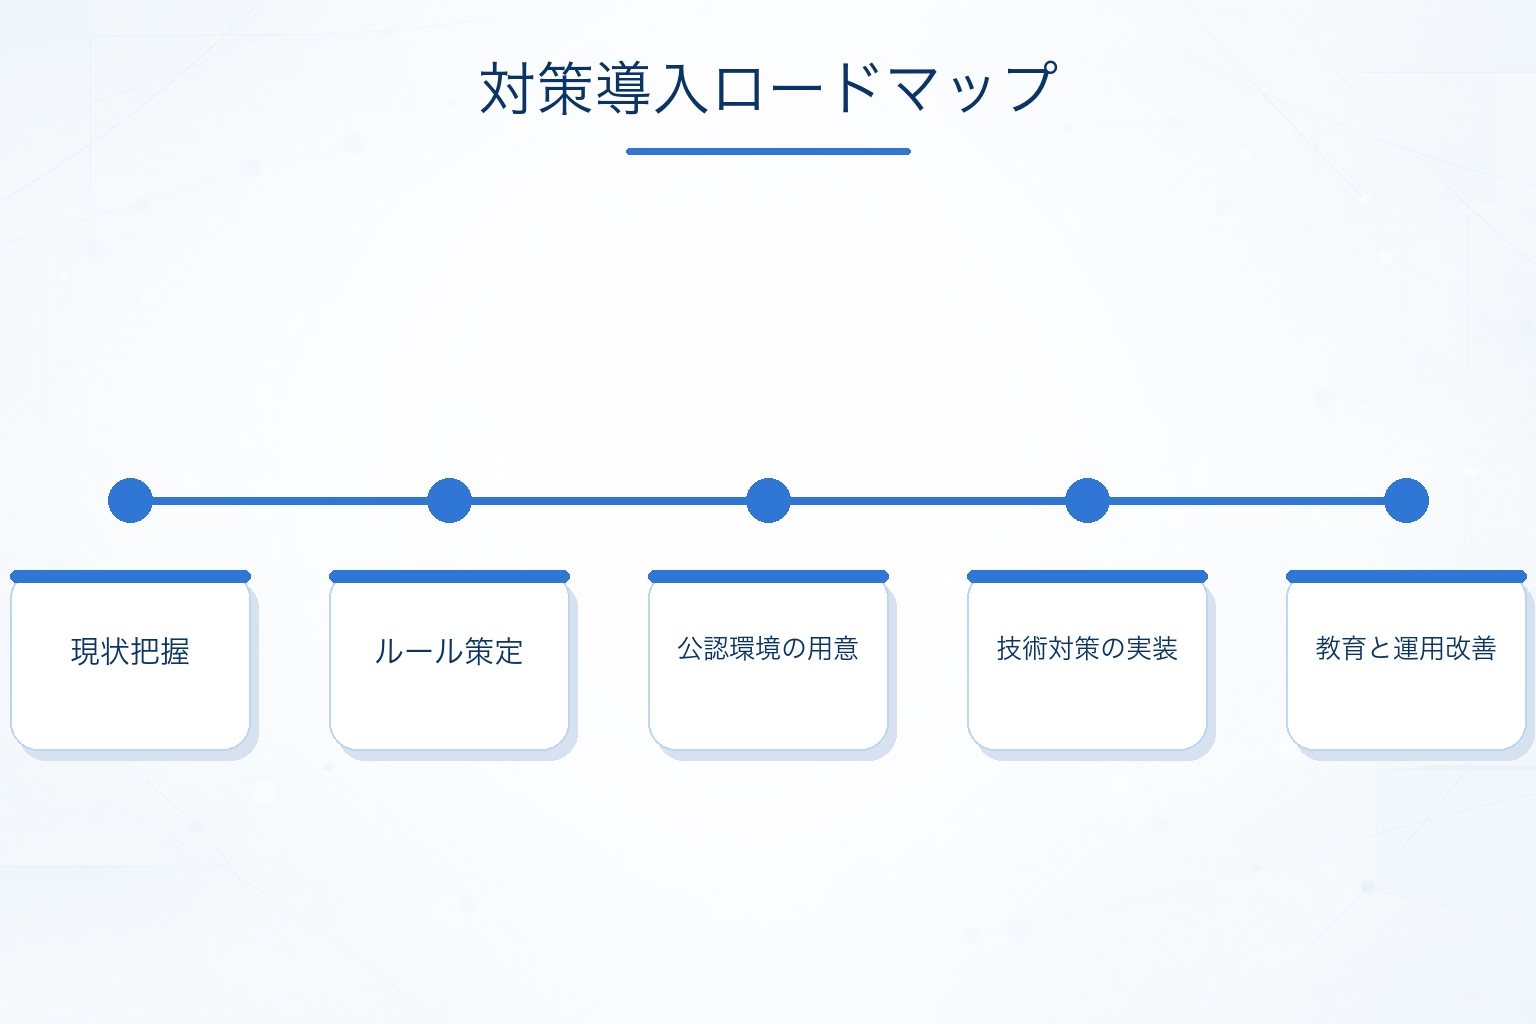
シャドーAI対策は、一般的に次のような流れで進めます。
- 現状の利用実態を把握する
- リスクの高い利用パターンを分類する
- 禁止・許可・条件付き許可の方針を決める
- 公認AIツールや受け皿を用意する
- 技術的な可視化・制御を実装する
- ガイドラインと教育を整備する
- ログ確認とルール見直しを継続する
最初の現状把握では、全社一斉に細かい制御へ入るより、どの部署でどんな需要があるのかを押さえることが重要です。
ここが曖昧なまま制限をかけると、運用が現場に受け入れられません。
次に、利用実態をリスク別に分類します。
公開情報の要約と、顧客情報を含む問い合わせ文の入力では、必要な統制レベルが大きく異なるためです。
そのうえで、公認環境の整備へ進みます。
受け皿なしでルールだけを先行させると、現場は業務を回すために非公式手段へ戻りがちです。
利用頻度の高い用途から順に安全な環境を用意すると、移行が進みやすくなります。
教育では、禁止事項の読み上げだけで終わらせないことが大切です。
実際の業務場面を想定し、「この入力は可か不可か」「この出力はそのまま使ってよいか」といったケーススタディ形式にすると理解が深まります。
もし自社だけで制度設計や技術対策の切り分けが難しい場合は、AIガバナンスや生成AI運用に詳しい外部パートナーへ相談する方法もあります。
ただし、その場合も最初に整理すべきなのは「どの利用を止めたいか」ではなく、「どの利用を安全に認めたいか」です。
よくある質問
Q.1 シャドーAIとは何ですか?
シャドーAIとは、企業が正式に承認していないAIツールやAI機能を、社員や部門が独自に業務利用する状態のことです。個人アカウントで生成AIを使って文書作成や要約を行うケースなどが代表例で、組織として把握・統制できていない点が問題になります。
Q.2 シャドーITとの違いは何ですか?
シャドーITは、会社の許可なく使われるITサービス全般を指す広い概念です。シャドーAIはその中でもAIに特化したもので、入力内容の取り扱い、誤生成、著作権、出力内容の品質確認といったAI特有の論点が加わる点に違いがあります。
Q.3 なぜ全面禁止だけでは不十分なのですか?
全面禁止だけでは、現場の利用実態や業務上の需要を十分に把握できない場合があります。そのため、禁止すべき利用と、条件付きで認める利用を分けるなど、利用区分を明確にする方法も考えられます。
Q.4 自社でシャドーAIが使われているか、どう確認すればよいですか?
社員アンケート、部門ヒアリング、アクセスログやプロキシログの確認、ブラウザ拡張機能やアプリの棚卸しなどを組み合わせる方法が基本です。重要なのは、利用有無だけでなく、どのツールをどの用途で使い、どの情報を入力しているかまで把握することです。
Q.5 入力禁止情報はどのように決めればよいですか?
個人情報、顧客情報、未公開の経営情報、契約書案、ソースコード、認証情報など、漏洩時の影響が大きい情報から整理するのが一般的です。そのうえで、匿名化の可否や、公開情報なら入力してよいのかといった判断基準まで具体化すると、現場で運用しやすくなります。
Q.6 公認AIツールは何を基準に選べばよいですか?
法人契約の可否、入力データの扱い、SSO連携、監査ログ、管理者機能、部門単位の権限制御などが主な確認項目です。加えて、実際に現場で必要な業務用途を満たせるかどうかも重要です。安全でも使いにくい環境では、非公式利用を減らしにくいためです。
シャドーAIを見える化し、管理できる状態を目指そう
シャドーAI対策で重要なのは、単に利用を止めることではなく、自社として把握し、許容範囲を定義し、管理できる状態をつくることです。
全面禁止だけでなく、現場の利用実態や業務上の需要を把握したうえで統制方法を検討することが大切です。
実際には、業務内容や扱う情報によって必要な統制レベルは異なります。
そのため、禁止・許可・条件付き許可を分け、公認AIツール、技術対策、ガイドラインを組み合わせて運用することが現実的です。
次のアクションとしては、まず利用実態の可視化から始めましょう。
そのうえで、高リスクな利用パターンを洗い出し、必要な公認環境とガイドラインを整備していく流れが進めやすいはずです。
エラビサキでは、AIガバナンスや生成AI運用に関する対応領域・提供形態・実績・料金などを整理し、自社の条件から発注先候補を比較できるデータベースを構築していきます。